
GitLab AI Gatewayに重大な脆弱性、攻撃者が任意のコマンドを実行可能に
GitLabは、Self-Hosted AI Gatewayに存在する重大な脆弱性を修正するため、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用されると、認証済みの攻撃者が脆弱なAI Gatewayの環境で任意のコマンドを実行できるおそれがあります。Cybersecurity news この脆弱性は「
GitLabは、Self-Hosted AI Gatewayに存在する重大な脆弱性を修正するため、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用されると、認証済みの攻撃者が脆弱なAI Gatewayの環境で任意のコマンドを実行できるおそれがあります。Cybersecurity news この脆弱性は「
GitLabは、AI Gatewayの重大なセキュリティアップデートを公開しました。対象はCVE-2026-90970で、セルフホスト環境の脆弱なデプロイメントにおいて、認証済みユーザーが任意のコマンドを実行できる可能性があります。 この脆弱性のCVSSスコアは10点満点中9.9です。影響を受けるのは、複数のリリース
GitLabは本日、AI Gatewayに存在する重大な脆弱性について、直ちにパッチを適用するよう顧客に呼びかけました。この脆弱性を悪用されると、攻撃者が脆弱なインスタンス上で任意のコマンドを実行できる恐れがあります。 AI Gatewayは、AIネイティブなGitLab Duo機能を利用するためのサービスです。Gi
Broadcomは、企業がベアメタルインフラから本番運用可能なAIサービスへ移行する際に、セキュリティやガバナンス、自動化を強化できるソフトウェア定義型プライベートAIプラットフォーム「VMware AI Factory」を発表しました。 VMware Explore 2026で発表されたVMware AI Fact
ここでは、この1週間に登場した注目製品の中から、F5 Networks、Intezer、Netscout、Tufinのリリースを取り上げます。 NETSCOUT、アウトバウンド攻撃緩和機能でAdaptive DDoS Protectionを拡張 NETSCOUTは、サービスプロバイダーがアウトバウン
F5は、F5 AI Gatewayの機能を強化し、F5 AI Security Platformに統合しました。強化されたF5 AI Gatewayは、あらゆるAIリクエストに対してポリシーをシームレスに適用し、企業がAIモデル、エージェント、ツールへのアクセスと利用方法を統制するための統合コントロー
先週リリースされた製品の中から、特に注目すべきものをご紹介します。今回はA10 Networks、ScienceLogic、Searchlight Cyber、SelectHubの新製品を取り上げます。 ScienceLogic、Skylar AI 2.5で安全なAI導入とIT運用の効率化を実現 S
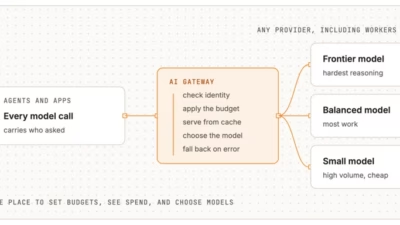
A10 Networksは、企業が利用するあらゆるAIエージェント、アプリケーション、大規模言語モデル(LLM)を横断して、統合的なルーティング、コスト管理、ガバナンスを提供する集中型のインテリジェント制御プレーン「A10 AI Gateway」の一般提供を開始したと発表しました。 AIの導入が加速
Cloudflareは、企業が社内システム全体でAIエージェント、接続アプリケーション、自動化ワークフローを安全かつガバナンスの効いた形で展開できるオープンソースプラットフォーム「Cloudflare OS」を発表しました。 同社によると、Cloudflare OSはAIエージェントワークスペース、セキュリティ・ガバ
Cloudflareは、企業向けAIエージェントに対し、長期有効な認証情報の露出やアクセス制御の回避を伴わずに、社内システムや企業コンテキスト、ワークフローへの制御されたアクセスを提供するプラットフォーム「Cloudflare OS」をオープンソース化しました。MachineLearning & Artifi
すべての記事を読み込みました