
ハッカーがCitrix NetScalerのゼロデイを悪用、改変版Platypusバックドアを展開
攻撃者がCitrix NetScalerの2つの重大なゼロデイ脆弱性を悪用し、侵害したアプリケーションデリバリーコントローラー(ADC)およびGatewayアプライアンスに、オープンソースのリモート管理フレームワーク「Platypus」の改変版を展開していることが明らかになりました。StudySecurity Bin
攻撃者がCitrix NetScalerの2つの重大なゼロデイ脆弱性を悪用し、侵害したアプリケーションデリバリーコントローラー(ADC)およびGatewayアプライアンスに、オープンソースのリモート管理フレームワーク「Platypus」の改変版を展開していることが明らかになりました。StudySecurity Bin
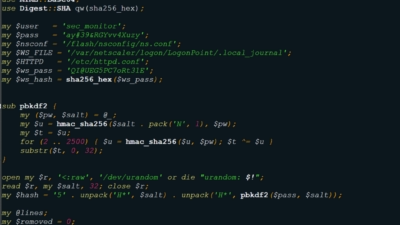
Citrixの標準ログインページ上にある、一見無害なCSS(カスケーディングスタイルシート)のアドレスが、秘密裏に永続的なリモートアクセスを確保するための精巧な偽装手段に変わっていました。サイバーセキュリティ企業LevelBlueの精鋭チームは、NetScaler ADCおよびGatewayアプラ
Citrix NetScalerの管理者から、最近公表されたゼロデイ脆弱性に対する緊急アップデートを適用した後、アプライアンスがクラッシュと強制再起動を繰り返しているとの報告が相次いでいます。この障害は、SAML認証を利用する環境で新たに確認された問題と関連しているとみられます。 報告の対象は、パッチ適用済みリリース
Citrix NetScalerの管理者から、先ごろ公表されたゼロデイ脆弱性の緊急アップデートを適用した後、アプライアンスのクラッシュや強制再起動が繰り返し発生しているとの報告が相次いでいます。この障害は、SAML認証を利用する環境で新たに確認された問題に関連しているとみられます。 インターネットに公開されたNetS
ゼロデイ脆弱性を突いてCitrix NetScalerに侵入することは、高度な攻撃の第一段階にすぎません。侵入に成功した攻撃者は、これまで確認されていなかったインプラント「WHIPSHOT」と「SLAPSHOT」を展開します。これらの悪質なツールはデバイスへの永続的なアクセスを確保し、境界ゲートウ
攻撃者がCitrix NetScalerの重大なゼロデイ脆弱性「CVE-2026-88772」を悪用する攻撃が確認されています。この脆弱性を突かれると、脆弱なApplication Delivery Controller(ADC)およびGatewayアプライアンスで、認証なしにroot権限を奪われます。Vulnera
Citrixは、NetScaler ADCおよびNetScaler Gatewayの緊急セキュリティアップデートを公開しました。リモートコード実行(RCE)につながる2件の重大なゼロデイ脆弱性が、実際に悪用されていることを確認したためです。 これらの脆弱性は「CVE-2026-88771」と「CVE-2026-887
Mandiantの最高技術責任者(CTO)であるCharles Carmakal氏は、最近公表されたNetScalerの2件の脆弱性のうち、ゼロデイとして悪用されたCVE-2026-88772を突いた初期の標的型侵入について、「高度で、国家の支援を受けているとみられる攻撃者」が背後にいる可能性が高いと
はじめに 2026年9月下旬、Mandiant ConsultingとGoogle Threat Intelligence Group(GTIG)は、Citrix NetScaler ADCおよびNetScaler Gatewayアプライアンスに影響を及ぼすゼロデイ脆弱性(CVE-2026-88772)が、実環境で悪用
サイバーセキュリティ企業各社によると、攻撃者はCitrix NetScalerのゼロデイ脆弱性「CVE-2026-88772」を悪用し、独自のWebシェルやトンネリング型マルウェアを設置していました。さらにroot権限を奪取して認証情報を窃取し、内部ネットワークへ侵害を広げています。 Mandiantによると、攻撃は
すべての記事を読み込みました