10代の少年がボスを務めるランサムウェア集団
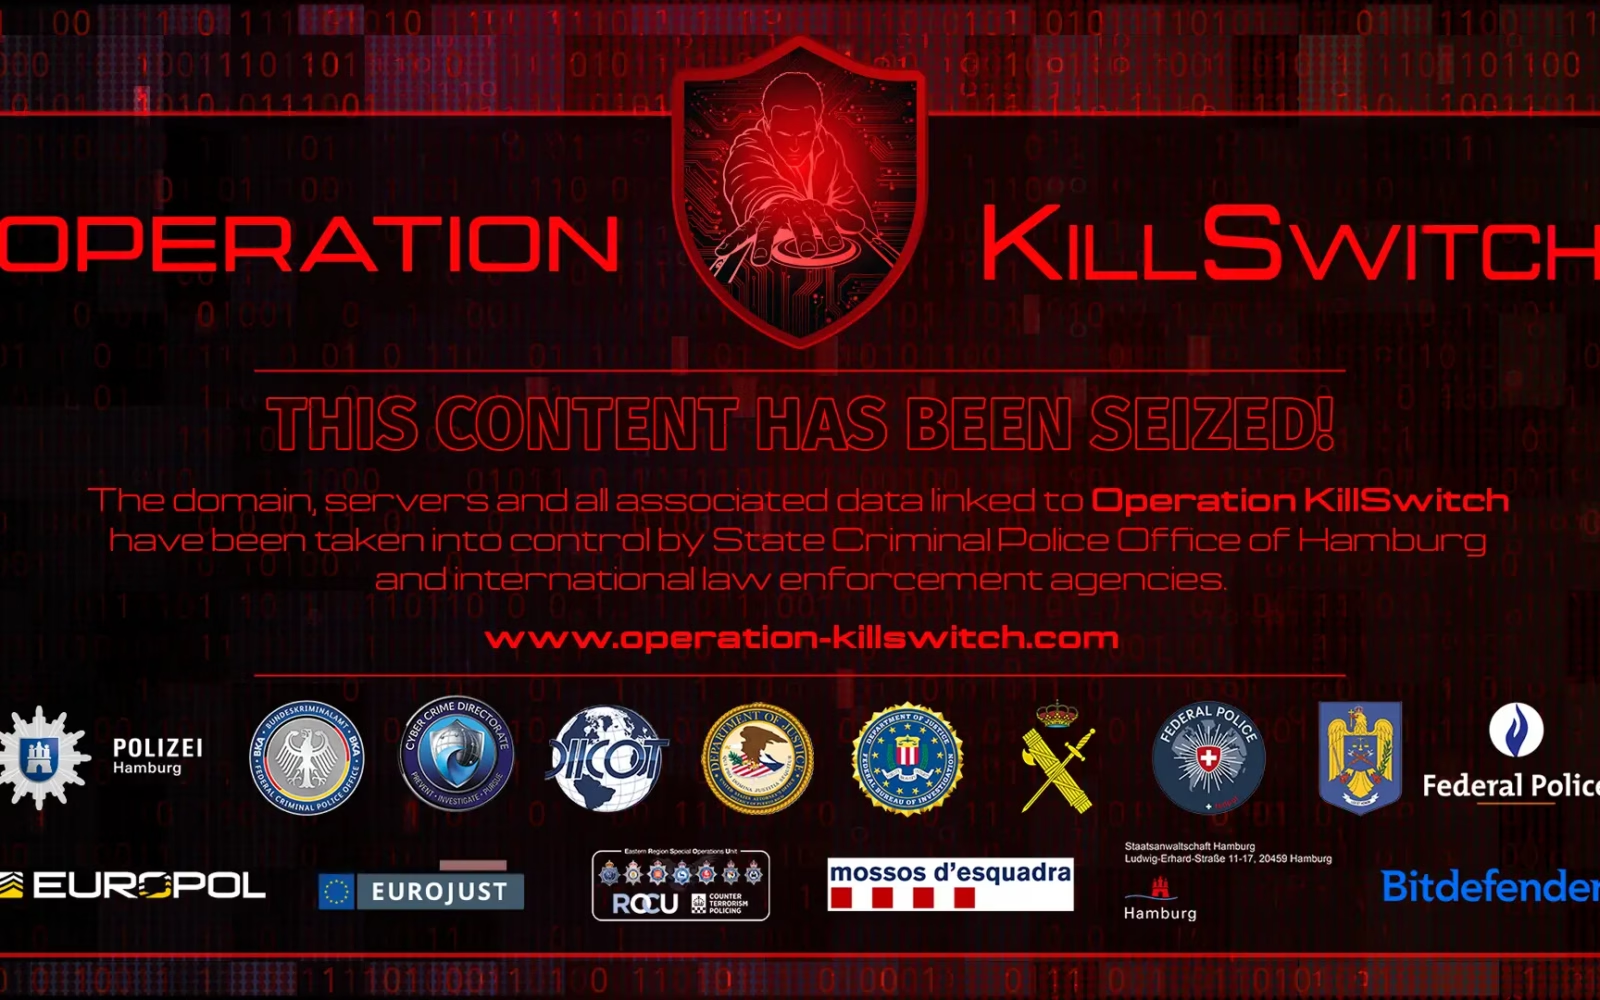
恐喝ビジネスの首領が驚くほど若いケースもあるようです。国際的な摘発作戦「Operation KillSwitch」により、KillSecのインフラが大きな打撃を受けました。捜査当局は、同グループの主犯格を16歳の少年とみています。
9月30日、法執行機関は容疑者3人を拘束しました。あわせて4カ国で8件の家宅捜索を実施し、同グループのリークサイトも押収しました。
捜査の規模
Europolによると、今回の捜査は世界で約1,000件の攻撃が疑われる事案を対象としています。そのうち約500件は、すでに攻撃が成功したと判断されています。この数字は、押収した端末やサーバーを専門家が解析すれば変わる可能性があります。
KillSecは2024年ごろから活動してきました。捜査は2025年初頭に始まりました。
グループの背後にいる人物
捜査当局は、16歳の容疑者をKillSecの主犯格であり、運営管理者とみています。別の1人は、インフラの構築に関与したとされています。この人物は2026年8月に18歳になりましたが、犯行の疑いがある期間の一部では未成年でした。
警察は、交渉役とみられる人物とアフィリエイト(実行役)1人も特定しました。ほかのメンバーの行方を引き続き追っています。
KillSecによる攻撃の手口
KillSecは、ソフトウェアの脆弱性や防御の甘いアクセスポイントを突いて、組織に侵入していました。特に狙われたのが、クラウドストレージです。
侵入後、攻撃者は機密データを自らのインフラにコピーしていました。そのうえで、被害者が身代金を支払わなければファイルを公開すると脅迫します。被害者が拒否した場合は、データがリークサイトで無料公開される恐れがありました。
AIが支えたRaaSモデル
この手口は、中央集権的なインフラと、ランサムウェア・アズ・ア・サービス(RaaS)に典型的な役割分担を組み合わせたものでした。2026年には、Qilinグループも同様のモデルを拡大しています。そこでは、運営者がプラットフォームを維持し、アフィリエイトが攻撃を実行して身代金を分け合います。
KillSecの事件では、メンバーがAIを使っていたことも捜査で判明しました。インフラの運用支援や、標的候補の探索に活用していたといいます。
Operation KillSwitchで押収したもの
KillSwitchでは、捜査員がKillSecの中核サーバー5台を掌握しました。この中には、指令システムや、盗んだファイルの保管先が含まれます。
同グループのドメインは現在、押収通知のページにリダイレクトされます。少なくとも110TBに及ぶ盗難データへは、部外者がアクセスできないよう遮断されました。これに先立つRAMPの閉鎖でも、警察の作戦がランサムウェア・エコシステムのインフラを塗り替えうることが示されていました。
捜査は継続中
捜査はまだ終わっていません。捜査員は、コンピューターやサーバー、その他の記録媒体を調べています。暗号資産を含む犯罪収益の追跡も進めています。押収した資料から、さらなる攻撃や被害者、KillSecのメンバーが明らかになる可能性があります。
現時点で確認されている成果は明白です。グループのインフラは押収されました。3人が拘束されています。何より、恐喝の中核だったサイトは、もはやKillSecの支配下にありません。
翻訳元: https://meterpreter.org/killsec-ransomware-group/