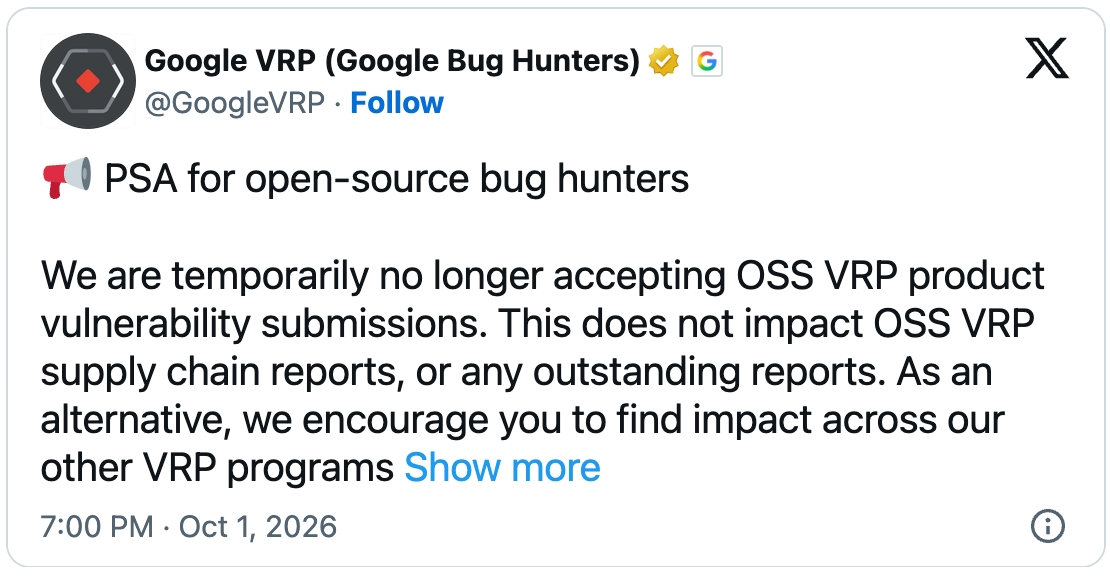
Googleは、AIが生成した報告が大量に押し寄せたことを受け、オープンソースソフトウェア脆弱性報奨金プログラム「OSS VRP」への投稿受け付けを一時停止しました。
OSS VRPは、Googleが管理するオープンソースプロジェクトに存在するセキュリティ上の欠陥を、研究者が責任ある形で報告することを促す制度です。対象にはGolang、Angular、Bazel、Protocol Buffers、Fuchsia、重要なサードパーティ製依存ライブラリのほか、GitHub Actions、アプリケーション設定、アクセス制御ルールといったリポジトリ設定も含まれます。
Googleは2022年8月にOSS VRPを開始しました。報奨金は100ドルから3万1337ドルで、ソフトウェアサプライチェーンに最も大きな影響を与える欠陥に重点を置くとしていました。
Googleは次のように述べています。「OSS VRPにおける製品の脆弱性に関する報告の受け付けを、一時的に停止します。OSS VRPのサプライチェーン関連の報告や、受理済みの報告には影響しません。停止の理由は、自動生成された投稿が大幅に増え、その大半が有効なものではないためです」
一方で、研究者はオープンソースソフトウェア向けのセキュリティパッチを「Google Patch Rewards Program」に提出できます。影響の大きい修正には最大1万5000ドルの報奨金が支払われます。Google Cloudのオープンソースリポジトリで、Cloud製品に影響する脆弱性が見つかった場合は、Cloud VRPで報告できます。
Googleは現在、自動投稿の問題に対処するため、OSS VRPの見直しを進めているといいます。変更内容の詳細は来年案内する予定です。
Googleはバグハンターのウェブサイトで次のように追記しています。「OSS VRPのこの部分については、今後も再構成を進め、2027年第1四半期に最新情報をお伝えします。それまでの間は、他のVRPプログラムで影響を見つけて投稿するか、Patch Rewards Programをご利用ください。2026年10月1日より前に投稿された製品の脆弱性には、今回の変更は影響しません」
Googleは2010年に最初のVRPを開始して以来、数千人のセキュリティ研究者に総額8160万ドル超を支払ってきました。2025年には700人超の研究者に過去最高となる1710万ドルを支払っています。総額1200万ドルだった2024年から40%の増加です。
低品質なAI生成の報告が相次いだ結果、この1年でバグ報奨金プログラムを打ち切ったのはGoogleが初めてではありません。
1月には、コマンドラインツールおよびライブラリのcurlのメンテナーが、AIが生成した質の低い脆弱性報告(AIスロップ)の大量流入に耐えきれず、HackerOne上のバグ報奨金プログラムを終了しました。
さらに最近では、9月中旬にIntelも、すべての金銭的報奨を廃止しました。対象は、同社のソフトウェア、ファームウェア、ハードウェア、サービスで見つかったセキュリティ上の欠陥です。Intigriti上のバグ報奨金プログラムで受け付けていましたが、Intelはこの決定の理由をまだ説明していません。
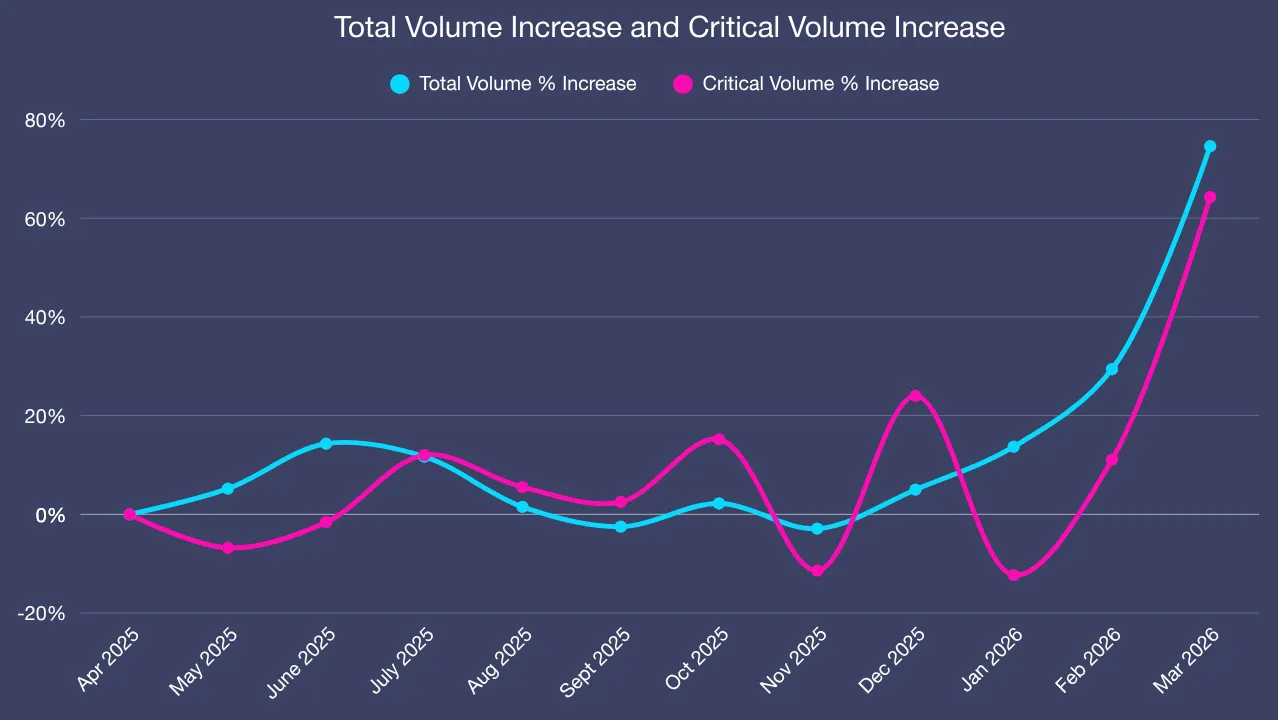
Microsoftは同様の措置をまだ取っていませんが、5月に警告を出しています。AIツールによって、はるかに多くの脆弱性を見つけ出せるようになったため、「ソフトウェア業界全体で脆弱性の発見のペースと範囲が拡大」し、「運用上の負担が増す可能性がある」との内容です。
Microsoftは先月、過去最多となる966件の脆弱性に対するパッチを公開しました。この中には、実際に悪用されているゼロデイ脆弱性2件も含まれています。