
OpenSUpdaterマルウェア、再コンパイルした7-Zip SFXにリフレクティブローダーを隠して検知を回避
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
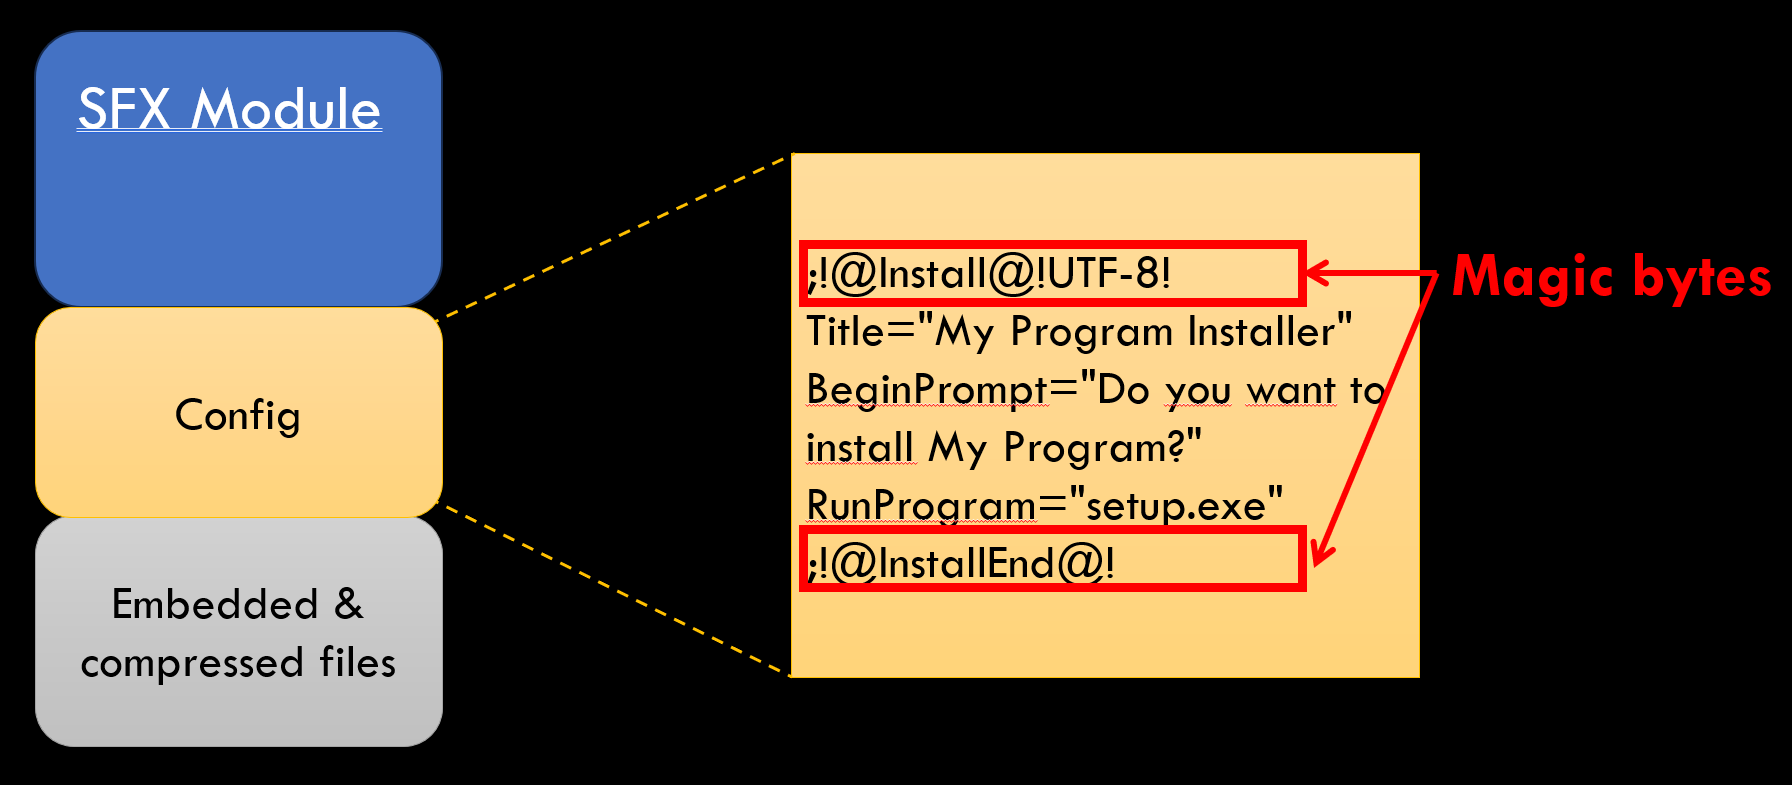
マルウェアファミリー「OpenSUpdater」の攻撃者は、再コンパイルした7-Zip自己展開(SFX)アーカイブのコンポーネント内にリフレクティブローダーを隠しています。これにより、悪意あるコードは一見正規のインストーラーに紛れ込み、従来のトリアージをすり抜けます。 攻撃者は、悪意ある実行ファイルを埋め込むだけにと

Projextorキャンペーンの背後にいる脅威アクターは、Electronベースの生産性向上アプリケーションを悪用し、完全に機能するドキュメント変換ツール、献立プランナー、レシピツール、PDFユーティリティの裏にマルウェアのような機能を隠しています。 これらのアプリケーションは謳い文句どおりの機能を提供する一方で、共
脅威アクターは、ConnectWise ScreenConnectインストーラー...