
AIショッピングアシスタントの欠陥、攻撃者が小売業者のバックエンドサーバーでコード実行可能に
新たに公開された報告書により、米国の大手小売業者(社名非公開)のAIショッピングアシスタントに存在するセキュリティ上の欠陥が、公開されているモバイルアプリからリモートコード実行へと連鎖しうることが明らかになりました。バックエンドインフラが標的となります。 今回の攻撃は、アシスタントをショッピング関連タスクに限定するた
新たに公開された報告書により、米国の大手小売業者(社名非公開)のAIショッピングアシスタントに存在するセキュリティ上の欠陥が、公開されているモバイルアプリからリモートコード実行へと連鎖しうることが明らかになりました。バックエンドインフラが標的となります。 今回の攻撃は、アシスタントをショッピング関連タスクに限定するた
Okta Threat Intelligenceによると、グレーマーケットのAIアクセスサービス「Poison Claude」は、不正に作成したクラウドアカウント群とプロモーションクレジットを利用し、Anthropic互換のAPIアクセスを正規価格のごく一部で転売していると見られています。 この事案は、最先端のAIモ
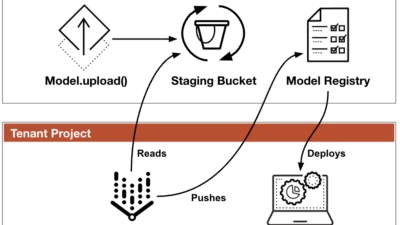
クラウド機械学習プラットフォームは、わずか数行のコードの背後に複雑なインフラを隠していることがよくあります。しかし、この便利な自動化機能が、Google Vertex AI Python SDKに深刻な脆弱性を生み出してしまいました。Palo Alto NetworksのUnit 42の専門家がこ
GoogleはPython向けVertex AI SDKの欠陥にパッチを適用したと報告されています。この脆弱性を悪用されると、モデルのアップロードが乗っ取られ、テナントをまたいだリモートコード実行(RCE)が引き起こされる可能性がありました。

セキュリティ研究者は、GoogleのVertex AIプラットフォームにおける重...

Googleの最高クラスの大規模言語モデルとなる可能性があるGemini 3は、...
Palo Alto Networksの研究者は、重大なAIサプライチェーンリスク...