
WordPressにHEIC形式の画像を悪用する攻撃、リモートコード実行の恐れ
悪意のある画像ファイルによって、通常の投稿権限が、サーバー全体の深刻な侵害につながる恐れがあります。セキュリティ企業のFortbridgeは、細工したHEICファイルをWordPress経由でアップロードし、特定のサーバー上でリモートコード実行(RCE)を引き起こす攻撃を実証しました。攻撃に成功すると、攻撃者は
悪意のある画像ファイルによって、通常の投稿権限が、サーバー全体の深刻な侵害につながる恐れがあります。セキュリティ企業のFortbridgeは、細工したHEICファイルをWordPress経由でアップロードし、特定のサーバー上でリモートコード実行(RCE)を引き起こす攻撃を実証しました。攻撃に成功すると、攻撃者は
libheifに存在する重大なヒープバッファオーバーフローの脆弱性により、認証済みのWordPressユーザーが、標準のメディアライブラリから細工したHEIC画像をアップロードするだけで、リモートコード実行(RCE)を達成できる恐れがあります。Hacking& Cracking この脆弱性は「GHSA-x8r
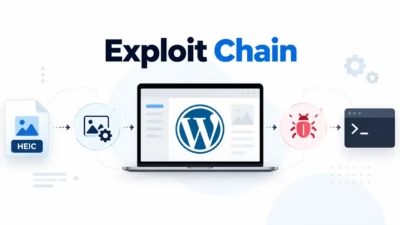
libheifに存在する重大な脆弱性を悪用されると、悪意あるHEICファイルをアップロードされた際にWordPressの画像処理中にメモリが破壊され、環境条件が厳密に一致するサーバーではリモートコード実行(RCE)に至る恐れがあります。問題は非圧縮画像デコーダーunciに存在し、libheifバージョン1.23.3で