
Microsoft、対応Windowsデバイスで既定機能としてVBSとメモリ整合性を有効化
Microsoftは、2026年10月以降のWindows品質更新プログラムにおいて、対応デバイス上でメモリ整合性保護と、必要に応じて仮想化ベースセキュリティ(VBS)を自動的に有効化すると発表しました。 この展開は2026年10月13日のパッチチューズデー更新から始まり、対応するWindows 11搭載PCではユー
Microsoftは、2026年10月以降のWindows品質更新プログラムにおいて、対応デバイス上でメモリ整合性保護と、必要に応じて仮想化ベースセキュリティ(VBS)を自動的に有効化すると発表しました。 この展開は2026年10月13日のパッチチューズデー更新から始まり、対応するWindows 11搭載PCではユー
Microsoftは2026年10月から、品質更新プログラムを通じて対象となるWindowsデバイスでメモリ整合性(Memory Integrity)保護を自動的に有効化します。 この変更は、対応システムにおいて信頼されたカーネルモードコードとドライバーのみが実行できるようにすることで、カーネルレベルの攻撃に対する防
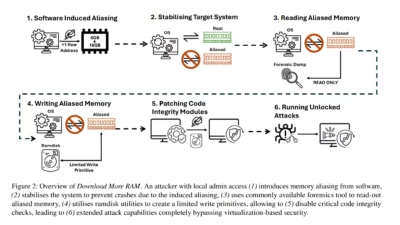
セキュリティ研究者らが最近、Windows 11内部の最も強固に防御されたコンポーネントの一部を回避する、極めて斬新な手法を発見しました。彼らはこのバイパスを、標準的な物理メモリ操作によって直接実行します。この手法は「Download More RAM攻撃」と適切に名付けられました。この巧妙なエク
バーミンガム大学とダラム大学の研究者らが、対象マシンを物理的に開けたり改造したりすることなく、Windows 11の最も強固な防御機能の一部を無効化する手法を発見しました。この攻撃は、攻撃者がすでにシステムへの特権アクセスを獲得していることを前提としています。 誰の要求かをまったく確認しないチップ こ
新たに公表されたWindowsの攻撃手法「Download More RAM」は、仮想化ベースセキュリティ(Virtualization-Based Security、VBS)を無力化し、ハイパーバイザー保護コード整合性(HVCI)を回避したうえで、Microsoft Defenderをはじめとするサードパーティ製E

セキュリティ研究者は、Microsoft の最先端のカーネル保護が有効なシステム...

“NtKiller”と呼ばれる新たで高度な防御回避ツールが地下のサイバー犯罪フォ...

このツールは、検知されることなくアンチウイルスおよびエンドポイント検知・対応(E...