
偽Minecraftモッドが「Myth Stealer」RATを配布、パスワード窃取とPC遠隔操作の被害
正規プロジェクトLithiumの補助ツールを装ったトロイの木馬化されたMinecraft最適化モッドが、パスワード窃取型マルウェア「Myth Stealer 3.2-FIX」の配布に使われていたことが判明しました。このマルウェアは、リモートアクセス、監視、永続化、さらには被害者への嫌がらせ機能まで備えています。Ant
正規プロジェクトLithiumの補助ツールを装ったトロイの木馬化されたMinecraft最適化モッドが、パスワード窃取型マルウェア「Myth Stealer 3.2-FIX」の配布に使われていたことが判明しました。このマルウェアは、リモートアクセス、監視、永続化、さらには被害者への嫌がらせ機能まで備えています。Ant
セキュリティ 攻撃者はもはや製品を「壊す」だけでなく、その「仕組み」を悪用する準備を整えている、とOracleサポートの専門家は指摘し
Broadcom傘下のSpringアプリケーション開発フレームワークの開発チームは先週、91件の脆弱性を修正するアップデートをリリースしたと発表しました。 Springは、依存性注入やアスペクト指向プログラミング、Web・データ・メッセージングアーキテクチャ向けのモジュール型サポートといった機能を通じてエ
Apache HttpComponents Clientに存在する重大な脆弱性により、アプリケーションが非同期HttpClient実装を使用している場合、中間者(MITM)攻撃の際に攻撃者が信頼されたサーバーになりすませることが明らかになりました。 CVE-2026-71290として追跡されているこの問題は、Apac
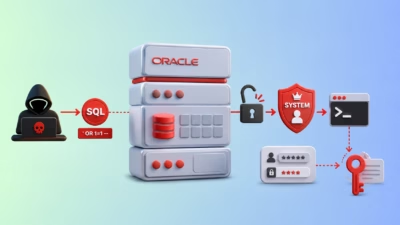
KHuntは、Oracleを利用したWebアプリケーションに対する「よくある」SQLインジェクションが、データベースエンジン内部で完全な侵入後活動用ツールキットをコンパイルすることで、SYSTEM権限でのリモートコード実行と認証情報窃取へと武器化され得ることを示しています。 今回のインシデントは、Oracleに対する

あるマルウェアキャンペーンが、Robloxのカスタムスクリプト実行に広く使われているツール「Xeno」を偽装し、Robloxプレイヤーを標的にしていることが分かりました。 この悪意あるパッケージは「検知回避版(undetected)」のXenoビルドとして宣伝され、ゲームフォーラムやDiscordコミュニティ、アーカ
正規ツールを探すプレイヤーを直接狙うマルウェアキャンペーンが、人気のRobloxスクリプト実行ツール「Xeno」の「検出回避版」を装って拡散しています。各種ゲーミングフォーラムやDiscordコミュニティを通じて宣伝されているこの偽チートは、多段階のJava感染チェーンを起動し、あからさまな場所に潜伏する形で発見を逃れ
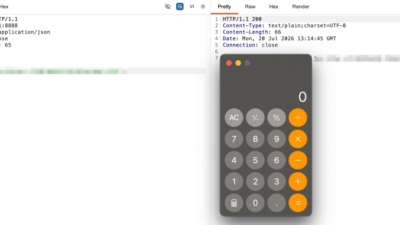
Fastjsonバージョン1.2.83は長年にわたり、このライブラリのレガシー系統における安全性の最後の砦とされてきました。しかし、新たに発見された脆弱性がその安全神話を打ち砕きました。CVE-2026-16723(CVSS 9.0)と命名されたこの重大な欠陥は、攻撃者が脆弱なSpring Boo
eSecurity Planet のコンテンツと製品に関する推奨事項は、編集上の独立性が保たれています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 脅威アクターがJavaライブラリ「FastJson」のリモートコード実行(RCE)脆弱性を積極的に悪用しており、
脅威アクターがFastjsonに存在する深刻度クリティカルのリモートコード実行(RCE)脆弱性を悪用していると、セキュリティ研究者が警告しています。 Fastjsonは、AlibabaがJSONのシリアライズ・デシリアライズ用に開発した、Java向けの人気JSON処理ライブラリです。 CVE-2026-16723とし
すべての記事を読み込みました