
攻撃者がSiemens Software Centerの脆弱性を悪用、ClickFixマルウェアキャンペーンが活発化
Siemensは、同社のソフトウェアのダウンロード、インストール、管理用ツール「Siemens Software Center」に存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が、実際に悪用されていることを確認しました。 Siemensは2026年10月15日、セキュリテ
Siemensは、同社のソフトウェアのダウンロード、インストール、管理用ツール「Siemens Software Center」に存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が、実際に悪用されていることを確認しました。 Siemensは2026年10月15日、セキュリテ
Siemensは月曜日、同社のSiemens Software Centerの脆弱性が、マルウェアキャンペーンの一環として攻撃者に悪用されたことを明らかにしました。 Siemens Software Centerは、顧客が購入したソフトウェアのダウンロード、インストール、アクティベーション、更新を担うツールで、無料ト
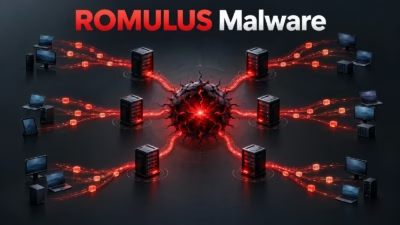
ROMULUSは、6台のサーバーにまたがって稼働するClickFix配信プラットフォームです。トロイの木馬化されたStardockパッケージとLegionLoaderを配信する経路が確認されています。 今回の発見により、最近報告されたChatGPTのカスタムGPTの悪用キャンペーンのインフラが、独立して調査されていた
Forescout の Vedere Labs は、ClickFix キャンペーンで使われていた、これまで文書化されていなかったマルウェア配信プラットフォームを特定しました。あわせて、Vice Society ランサムウェアの活動に関連するマルウェアローダーの新たな配信手法も確認しています。 調査結果は2本の研究ブロ
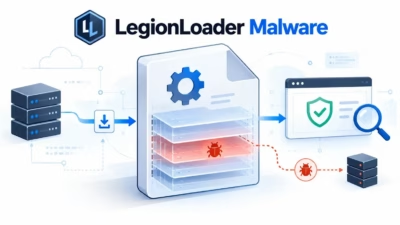
ハッカーは、セキュリティスキャンのサイズ上限を突くため、882,716,672バイト(約842 MiB)にまで肥大化させた実行ファイルを使い、LegionLoaderを配布しています。 研究者らはあるインシデントを調査する中で、複数のマルウェアペイロードに対応する共有型ClickFixプラットフォーム「ROMULUS
サイバー犯罪者は、ClickFixの手口を使った攻撃キャンペーンを、複数種類のマルウェアを繰り返し被害者に配信できるエコシステムへと発展させ始めています。セキュリティ研究者が警告しました。 10月14日に公開されたブログ記事によると、Forescout Researchの一部門であるVedere Labsのセキ
OnionDropと呼ばれる高度に設計されたローダーが、複数のインフォスティーラーを大規模に配布する高頻度キャンペーンで使用されています。 2026年2月28日から5月20日にかけて、YARAによるレトロハンティングによって645件を超えるOnionDropのDLLサンプルが発見されており、公開時点でも攻撃活動は継続
脅威インテリジェンスのコミュニティが最も注目するのは、国家主導の標的型スパイキャンペーンです。しかし、コモディティ化されたマルウェアは水面下で静かに活動しており、その高度化のスピードは急速に加速しています。 その典型例が、新たに発見されたOnionDropローダーです。このローダーは、専用の標的型ツールに匹敵する回避