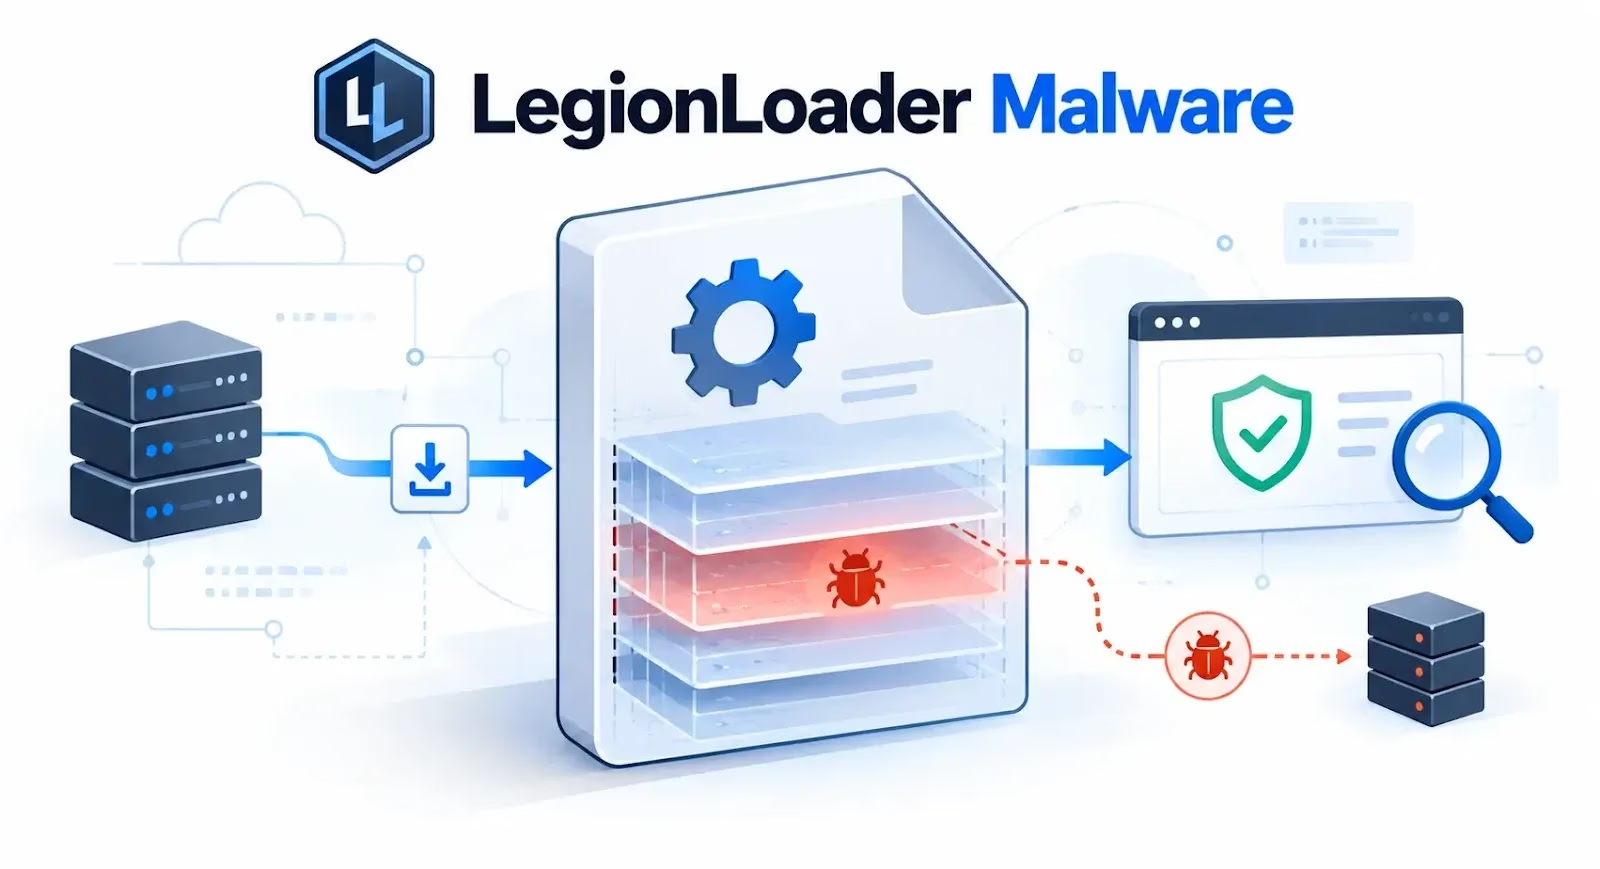
ハッカーは、セキュリティスキャンのサイズ上限を突くため、882,716,672バイト(約842 MiB)にまで肥大化させた実行ファイルを使い、LegionLoaderを配布しています。
研究者らはあるインシデントを調査する中で、複数のマルウェアペイロードに対応する共有型ClickFixプラットフォーム「ROMULUS」を分析し、この配布チェーンを突き止めました。
調査では、ROMULUSのパネルを公開している6つのIPアドレスと、2つの配布経路を確認しました。1つは改変されたStardockのインストーラーを使うもの、もう1つは暗号化アーカイブを通じてLegionLoaderを配布するものです。
このプラットフォームの運営者は特定されていません。また、インフラを共有しているからといって、マルウェアファミリーの所有者が同一であるとは限りません。
ClickFixは、偽の認証プロンプトなどを通じて、ユーザーに悪意あるコマンドを実行させる手口です。Huntressは以前、攻撃者がChatGPTのカスタムGPTを悪用して被害者をこうした罠へ誘導し、悪意あるインストーラーやリモートアクセス型マルウェアに感染させていたことを報告しています。
LegionLoaderの経路は、86.109.75[.]7から配信される難読化されたPowerShellスクリプトから始まります。このスクリプトはコンソールウィンドウを隠し、orbitflownetwork[.]lolから暗号化アーカイブをダウンロードします。同時に、正規の解凍ユーティリティである7zr.exeをGitHubから取得します。
スクリプトは、ハードコードされたパスワードを使って、最初のパスワード保護アーカイブを展開します。中には別の暗号化アーカイブと、そのパスワードを記したテキストファイルが入っていました。
2回目の展開では、5つのバイナリファイルと、ランダムな名前の実行ファイルが現れました。この実行ファイルのサイズの大半は、.relocセクション内の人為的なパディングによるものです。
このセクションは約881.7 MBを占めていましたが、再配置ディレクトリが示す実際の再配置データはわずか108バイトでした。
繰り返しのパディングは効率よく圧縮されるため、1 MB未満のアーカイブが巨大な実行ファイルに展開されます。
この手法を使うと、サンプルがアップロード上限やサンドボックスの処理予算、静的解析のしきい値を超える可能性があります。ただし、マルウェアが必ず検知を免れるようになるわけではありません。
実際に意味のあるコードは、ファイルの先頭付近にありました。AES暗号化とバイト反転による2段階の復号を経て、カスタムローダーが最終ペイロードである475,648バイトのLegionLoaderをメモリ上に展開します。
AhnLabの過去の調査でも、LegionLoaderが段階的な復号、カスタム実行ファイルローダー、ClickFixによる配布を用いていることが報告されており、このマルウェアファミリーの特定を裏付けています。
ROMULUSは、トークンベースの経路を使ってPowerShellスクリプトや改変されたMSIインストーラーを配布していました。別の経路では、IconEdit2Turb.msiをサイレントインストールし、Stardockの正規ファイルであるDeElevate64.exeを起動させていました。
パッチが適用されたDeElevator64.dllは、悪意あるローダーI++u.dllへの依存関係を追加していました。Huntressも以前の調査で、同じStardockパッケージとDLLサイドローディングの構成を報告しています。
LegionLoaderのチェーンでは、最終ペイロードがsmashshape[.]comと通信します。登録とコマンドの受信には/nfront.phpを、結果の報告には/nback.phpを使用します。
通信はapplication/x-www-form-urlencodedのコンテンツタイプを宣言していますが、実際にはRC4で暗号化されたデータを含む単一のBase64文字列を運んでいます。Forescoutによると、このローダーはPowerShellコマンドを受信でき、追加の暗号化ペイロードも取得できます。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームが、ANY.RUNを使って脅威調査を効率化し、手作業を減らしています。チームで試す
翻訳元: https://cyberpress.org/oversized-legionloader-evades-scanners/