Forescout の Vedere Labs は、ClickFix キャンペーンで使われていた、これまで文書化されていなかったマルウェア配信プラットフォームを特定しました。あわせて、Vice Society ランサムウェアの活動に関連するマルウェアローダーの新たな配信手法も確認しています。
調査結果は2本の研究ブログで公開されました。ClickFix のおとりに引っかかった被害者が、その後どうなるのかを検証した内容です。ClickFix 攻撃は、技術的な問題の修正や認証手順の完了を装い、ユーザーに悪意あるコマンドをコピーして実行させます。
調査からは、攻撃者が複数のマルウェアファミリーをどのように配信し、悪意あるファイルをどう隠し、さらなる侵害につながり得るアクセスをどう確立するのかが明らかになりました。
複数のマルウェアローダーを配信する ROMULUS
インシデント調査の中で、Forescout の研究者らは ROMULUS と呼ばれるパネルをホストするサーバーを発見しました。さらに分析を進めると、同じ認証インターフェースを公開している IP アドレスが6つ見つかりました。このプラットフォームは、複数のマルウェアローダーを配信できることも判明しています。
これらのアドレスの1つは、Huntress がすでに特定していたものです。Huntress が確認したキャンペーンでは、ChatGPT のカスタム GPT を悪用し、被害者を ClickFix のおとりをホストするページへ誘導していました。Forescout も独自に、同じマルウェアパッケージが別の ROMULUS サーバーから配信されている様子を確認しています。
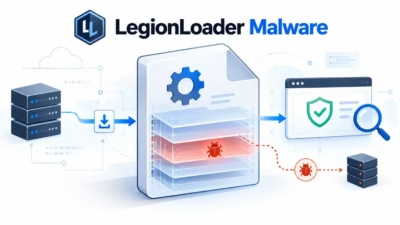
研究者らは2つの配信経路を分析しました。1つは、正規の Stardock ソフトウェアを含むトロイの木馬化したインストーラーで、悪意あるコードを読み込ませるものです。もう1つは、2019年から活動しているマルウェアローダー「LegionLoader」を、暗号化された一連のアーカイブ経由で配信するものです。
LegionLoader の経路では、1 MB未満のアーカイブを展開すると、880 MBを超える実行ファイルが現れました。サイズの大半は人為的な水増しによるものです。この手法を使うと、セキュリティスキャナーのアップロード上限やサンドボックス分析のしきい値を超えさせることができます。
ROMULUS の統計ページには、インストール数や実行数、タイムライン、国別の内訳も表示されていました。運営者はこれを使って、キャンペーンの成果を監視していた可能性があります。
Forescout によると、このプラットフォームの運営者は不明です。ROMULUS が非公開のツールなのか、犯罪者向けの商用サービスなのか、アフィリエイト向けのフレームワークなのか、あるいは複数の運営者で共有されるソフトウェアなのかは、特定できませんでした。
ローダーの調査で浮かんだ関連性
2本目のブログでは、Lorem Ipsum と Axolotl を取り上げています。この2つのマルウェアローダーの関係は、これまで公開された研究で文書化されていませんでした。
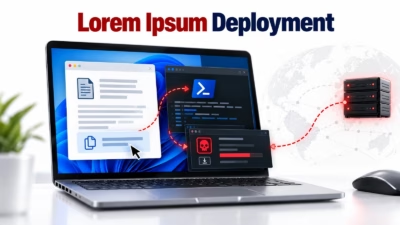
調査のきっかけは9月のインシデントです。攻撃者は ClickFix を使い、Lorem Ipsum Loader と Python 製のトンネルクライアントを展開しました。Forescout はランサムウェアが展開される前にインシデントを封じ込めましたが、研究者らは、攻撃者の狙いがランサムウェアの配信だったとみています。
この手口は以前、Vice Society によるものとされていました。Vice Society は、Rhysida をはじめ複数のランサムウェアファミリーに関係するサイバー犯罪グループです。
研究者らは、このインシデントで入手した Lorem Ipsum のサンプル5件と、Axolotl のサンプル39件を分析しました。その結果、MSI インストーラーと多段階の PowerShell を使う Lorem Ipsum の別の配信方法を特定しています。ホストプログラムの異なる Axolotl の亜種も3つ見つかりました。
分析では、インフラの重複と、両ローダーのコマンド&コントロール(C2)通信の類似点も判明しました。コードは別物ですが、Forescout は、Lorem Ipsum が Axolotl の後継版である可能性を指摘しています。ただし、両者の関係を断定するには至りませんでした。
Forescout は、不審な PowerShell の動作、サイレントインストーラーの実行、予期しない DLL の読み込みを監視するよう推奨しています。あわせて、ClickFix や、被害者を Windows Terminal や PowerShell へ誘導する類似のおとりについて、ユーザーへの教育も求めています。