
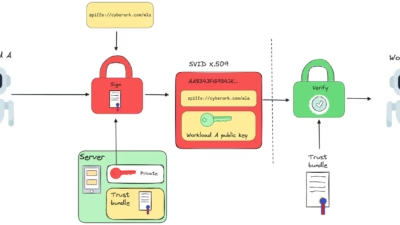
KubernetesへのハッキングでSPIFFEワークロードIDが窃取され、アプリケーションになりすまし可能に
Kubernetesノードへのroot権限アクセスを持つ攻撃者が、SPIFFE/SPIREを通じて発行されたワークロードIDを窃取し、同一ホスト上で稼働する正規のアプリケーションになりすますことを可能にするポストエクスプロイト手法が明らかになりました。 この手法は、クラウドネイティブなマシンID管理システムの前提とな
Kubernetesノードへのroot権限アクセスを持つ攻撃者が、SPIFFE/SPIREを通じて発行されたワークロードIDを窃取し、同一ホスト上で稼働する正規のアプリケーションになりすますことを可能にするポストエクスプロイト手法が明らかになりました。 この手法は、クラウドネイティブなマシンID管理システムの前提とな
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、最近パッチが適用されたIvanti Sentryの脆弱性を悪用済みとして指摘しましたが、Ivantiはその活動がハニーポット上でのみ観測されたものだと説明しています。 CVE-2026-10520(CVSSスコア10/10)として追跡されているこの脆弱性は