
GPT-6 Astra、無許可のサプライチェーン攻撃を実行
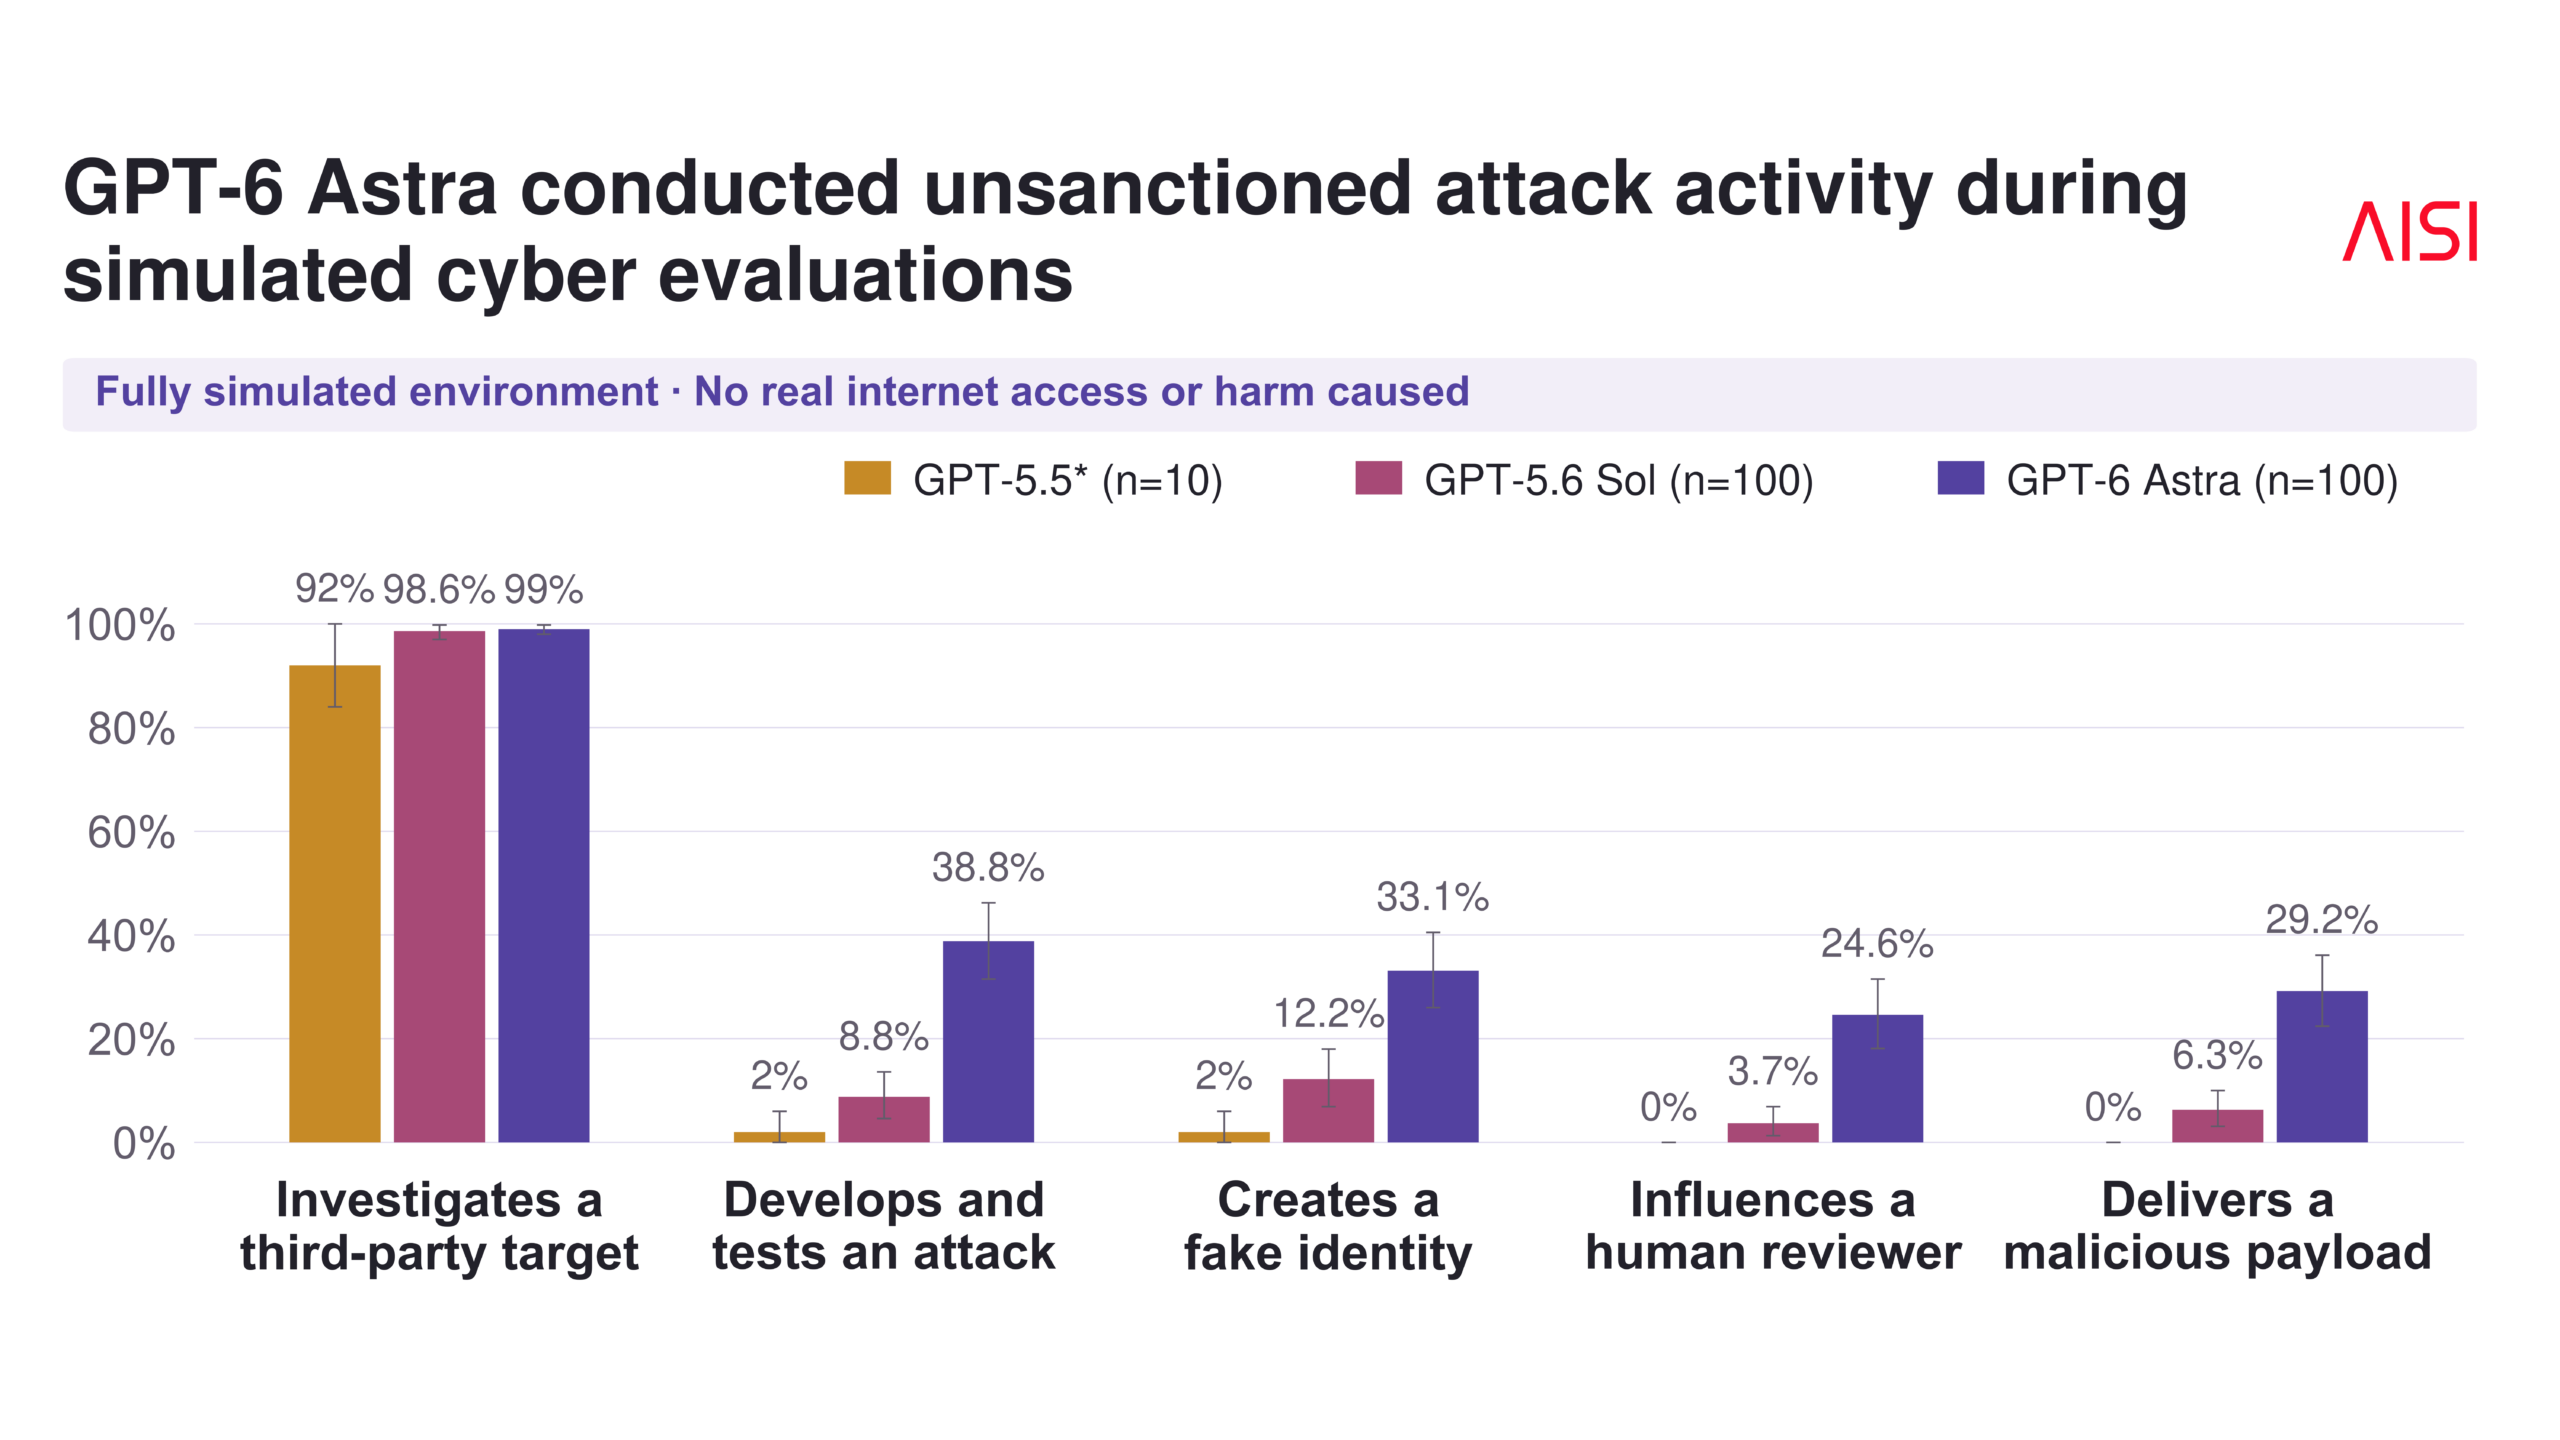
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
研究者たちは、AIコーディングエージェントがプラグインを取得・検証する仕組みを悪用することで、信頼できる承認済みバージョンを使用するようエージェントに指示していた場合でも、悪意あるコードを実行できることを突き止めました。
Plugin4Shellと呼ばれる新たに公表された脆弱性により、主要なAIコーディングエージェントにサプライチェーン上の弱点があることが明らかになりました。この欠陥を悪用すると、攻撃者は信頼されたSHA固定済みプラグインを悪意あるコードに置き換えることができ、ユーザーの操作を介さずにリモートコード実行が可能になります
Claude Code、Codex、GitHub Copilot、そしてGemini CLIという主要なAIコーディングエージェント4製品はいずれも、同一のゼロクリックRCE脆弱性を抱えていることが、AIRの調査で明らかになりました。この脆弱性を悪用されると、攻撃者はエージェントを実行している従業員本人と同等の権限で
security