
WatchGuard VPNのフィッシングサイト、サーバーアドレス・ユーザー名・パスワードを窃取
サイバーセキュリティ研究者が、偽のソフトウェアダウンロードサイトを使ってWatchGuard VPNの認証情報を入力させるフィッシングキャンペーンを発見しました。 この攻撃は、WatchGuardの公式サイトに似せたドメインを使ってなりすまし、VPNサーバーのアドレス、ユーザー名、パスワードといった機密情報を収集しま
サイバーセキュリティ研究者が、偽のソフトウェアダウンロードサイトを使ってWatchGuard VPNの認証情報を入力させるフィッシングキャンペーンを発見しました。 この攻撃は、WatchGuardの公式サイトに似せたドメインを使ってなりすまし、VPNサーバーのアドレス、ユーザー名、パスワードといった機密情報を収集しま
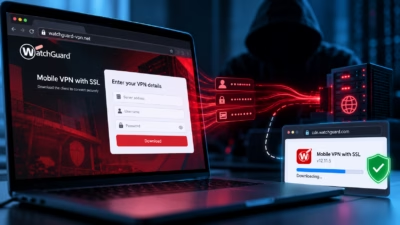
Huntressの研究者らは、WatchGuardを装った偽のダウンロードページでSSL VPNの認証情報を盗み取り、その後WatchGuard自身のCDNから正規かつ有効な署名付きインストーラーを被害者に渡すSEOポイズニングキャンペーンを確認しました。エンドポイント製品が検知できるものは何も残りません。 Hunt
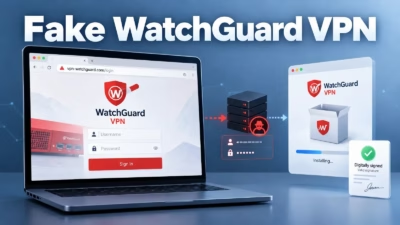
WatchGuard VPNを装った攻撃が確認されました。この攻撃は、ブラウザー上で接続用の認証情報を盗み取ったうえで、ベンダー本物のデジタル署名付きインストーラーを配信します。 このキャンペーンでは、ダウンロードの流れから悪意ある実行ファイルを排除しており、被害者の手元には正規のソフトウェアだけが残ります。その裏で

2026年1月中旬、Microsoft Defender Expertsは、金銭...

企業VPNクライアントをデジタル領域全体で探求することは、認証情報の壊滅的な流出...

マイクロソフトによれば、Storm-2561として追跡されているサイバー犯罪グル...

Storm-2561として追跡されるサイバー犯罪グループが、CheckPoint...

財務的動機を持つ脅威アクター「Storm-2561」として追跡されている団体が、...

金銭的動機を持つこのグループはMay 2025以来活動しており、Fortinet...