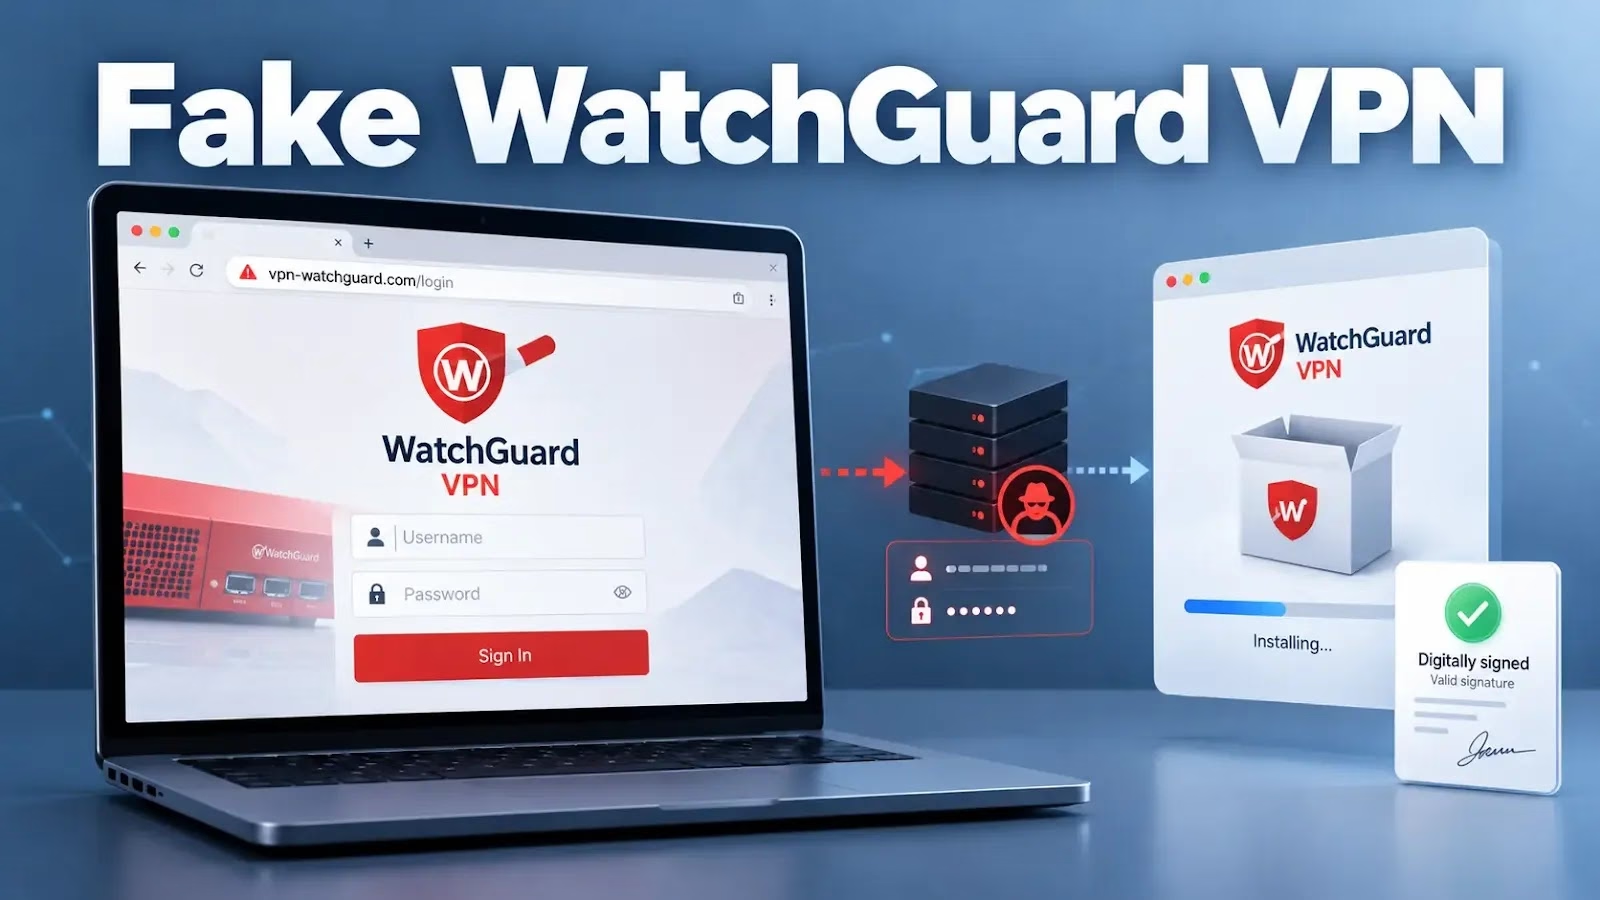
WatchGuard VPNを装った攻撃が確認されました。この攻撃は、ブラウザー上で接続用の認証情報を盗み取ったうえで、ベンダー本物のデジタル署名付きインストーラーを配信します。
このキャンペーンでは、ダウンロードの流れから悪意ある実行ファイルを排除しており、被害者の手元には正規のソフトウェアだけが残ります。その裏で攻撃者は、VPNへの不正アクセスを試みるために必要な情報を収集しています。
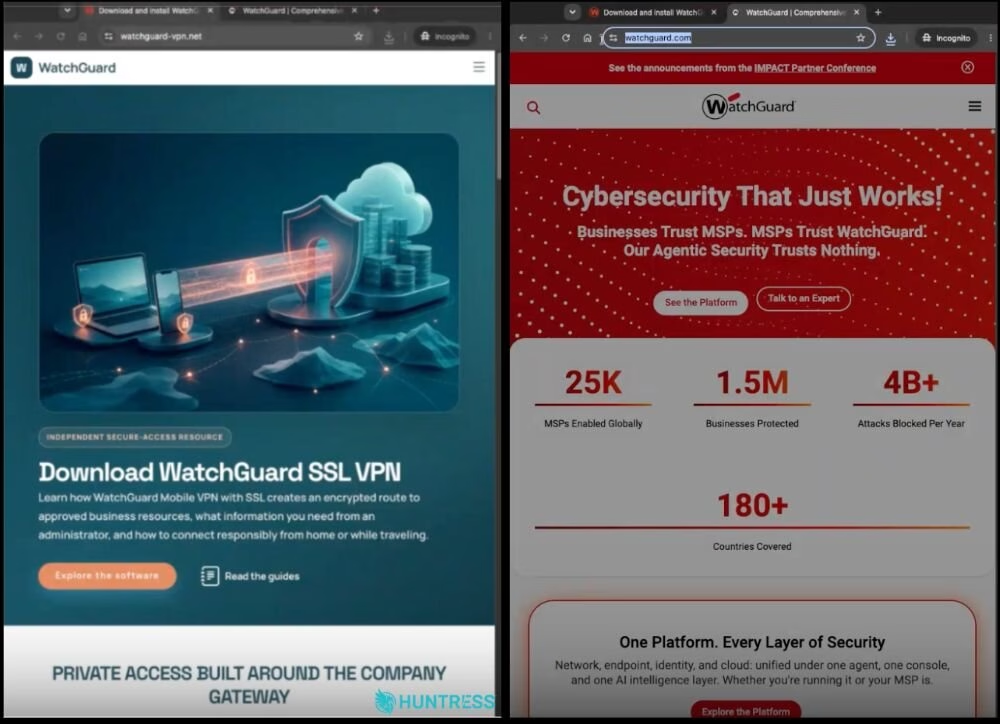
おとりのサイト「watchguard-vpn[.]net」は、SSL方式のダウンロードポータルを備えたWatchGuard Mobile VPNを装っていました。ブラウザー上のプロンプトでは、VPNサーバーのアドレス、ユーザー名、パスワードの入力を求めていました。
Huntressの調査によると、10月7日に検知されたインシデントを受け、このドメインは10月13日時点でオフラインになっています。
ユーザーのアクセスは、Bingの通常の検索結果リダイレクトを経由していました。サイトが検索結果に表示されていたことも踏まえると、有料の悪意ある広告ではなく、SEOポイズニングによる誘導だったとみられます。
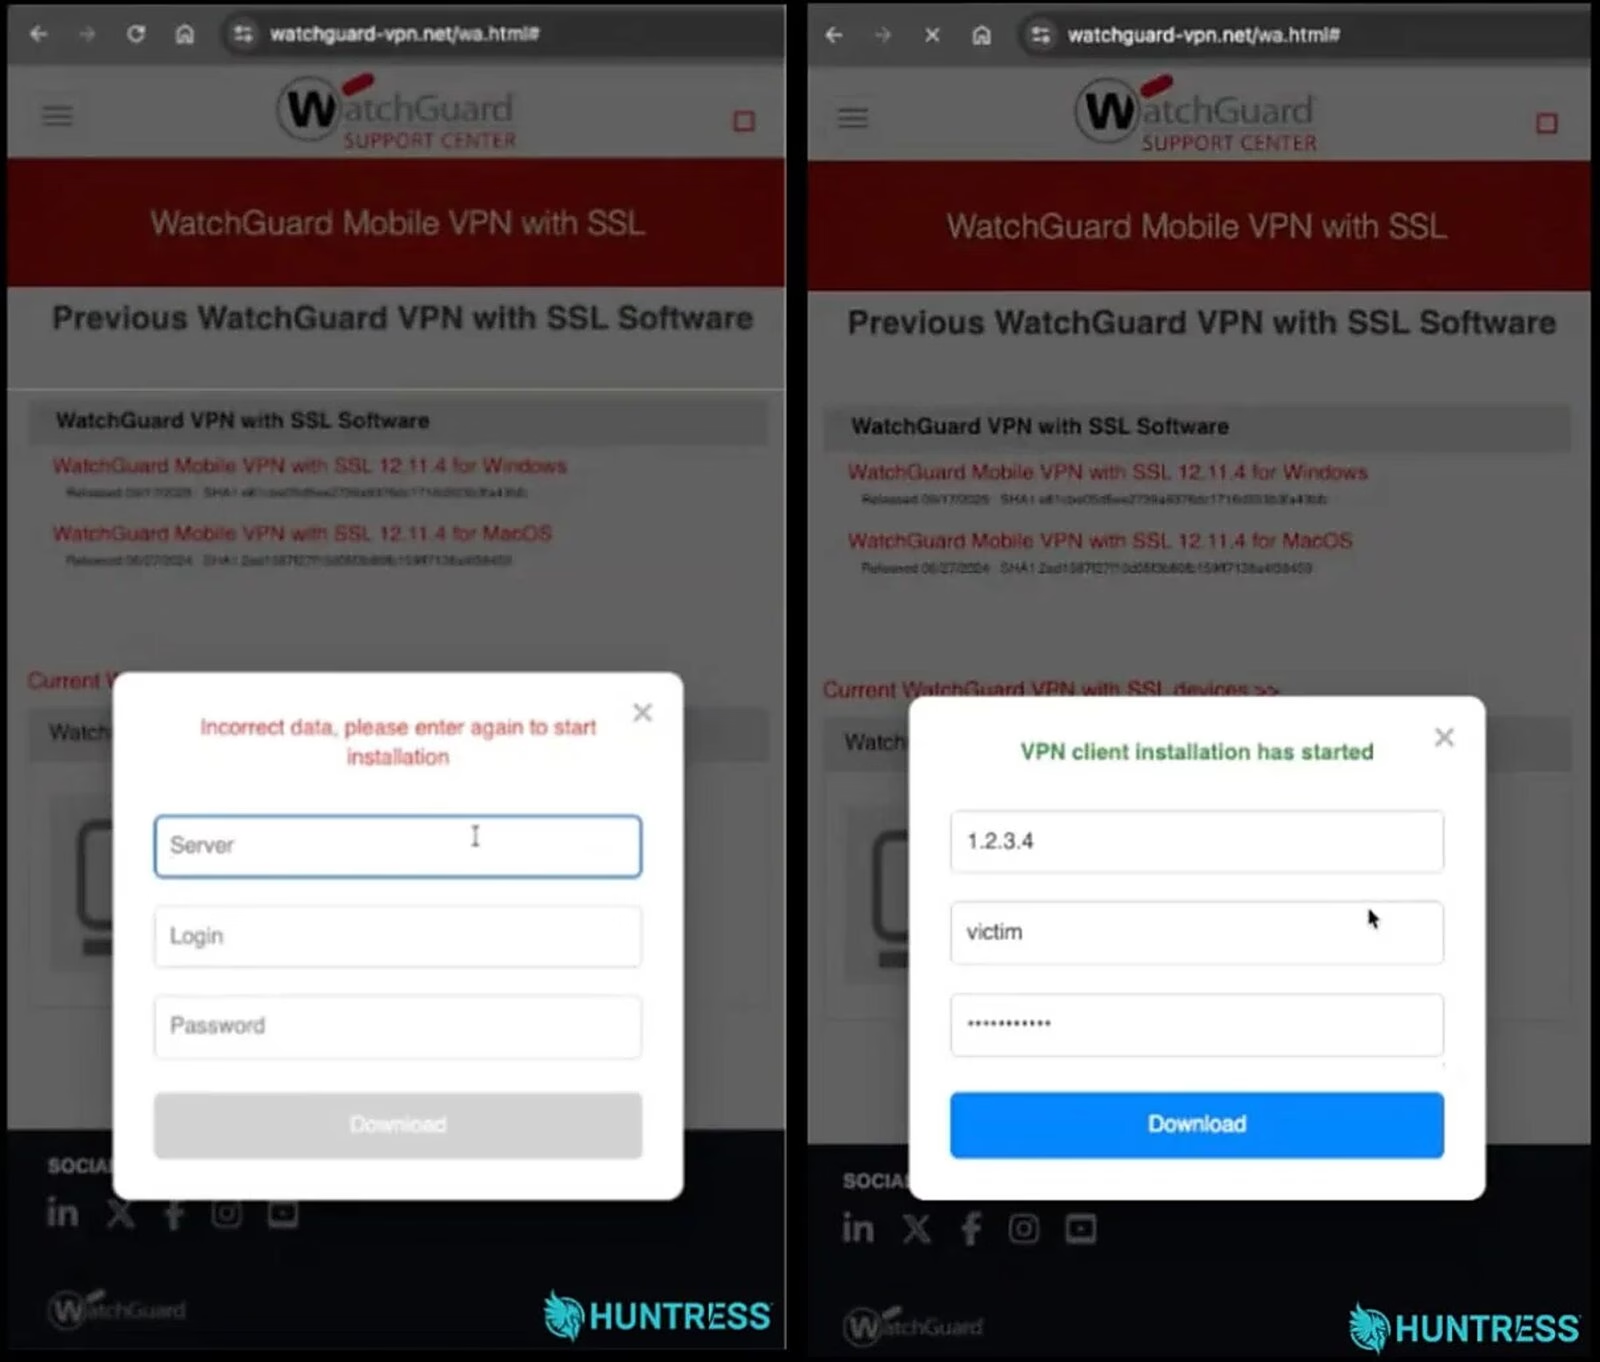
watchguard-vpn[.]net/index.php上のダウンロードボタンをクリックすると、「Server」「Login」「Password」の入力を求めるプロンプトが開きました。
これらの入力欄は正規のVPN接続に必要な項目を模しており、もっともらしく見えます。攻撃者は、認証情報と攻撃対象のゲートウェイの双方を入手できる仕組みです。
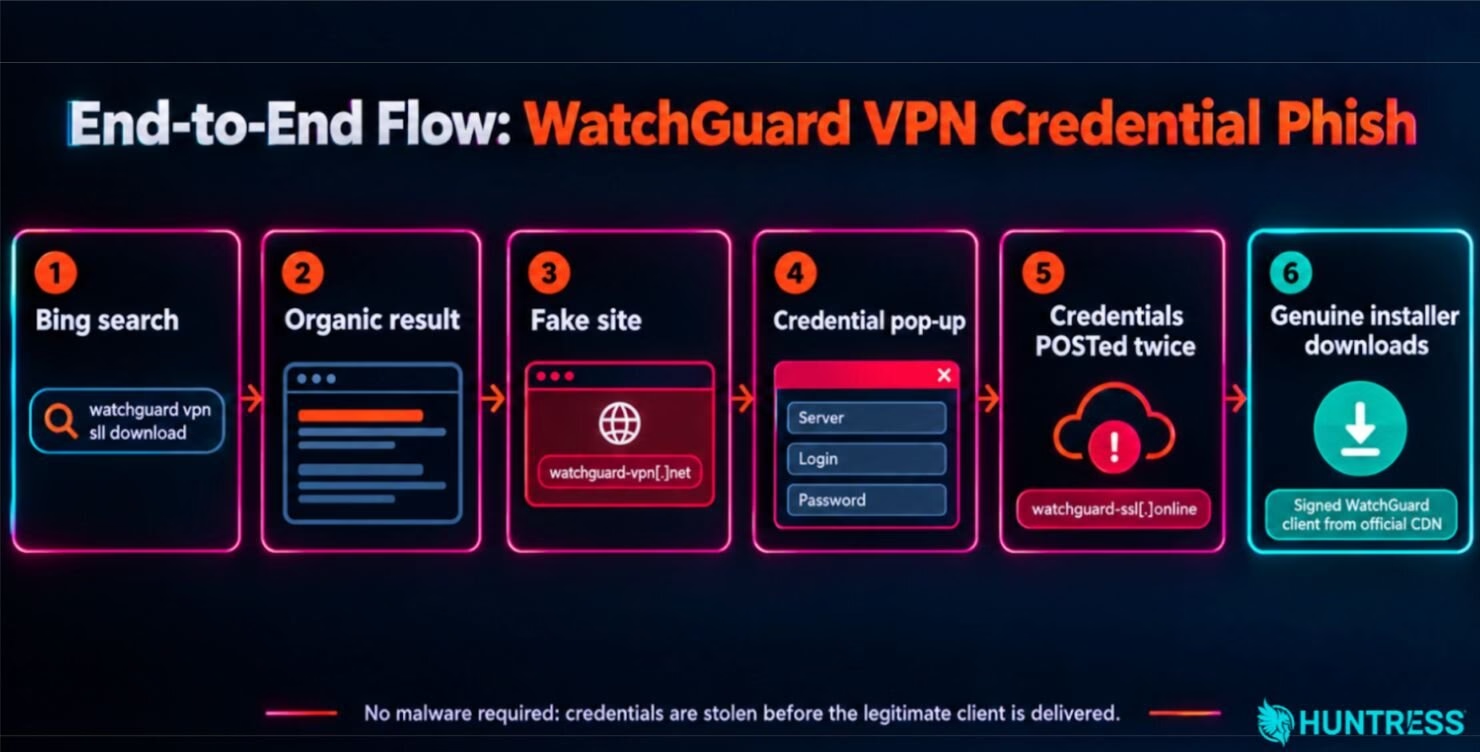
情報を収集するロジックはpopup.jsに含まれていました。難読化されていない約150行のJavaScriptで、送信された値をJSONにまとめ、HTTP POSTでwatchguard-ssl[.]onlineに送信します。その際、送信内容には「first」または「second」のラベルを付けていました。
偽のWatchGuard VPNサイト
Huntressの研究者らが確認したところ、このインシデントは、マネージドサービスプロバイダー(MSP)の管理者がBingで「watchguard vpn sll download」を検索したことから始まりました。
その8秒後、管理者は「WatchGuard Firebox VPN Client」と題した偽サイトにアクセスしています。
1回目の入力は、意図的に「Incorrect data, please enter again to start installation.」というメッセージで拒否されます。スクリプトは3つの入力欄をすべて消去し、再入力を促します。
これにより、修正後の認証情報や別のパスワードを取得できる可能性があります。ただし、この意図はあくまで分析上の評価です。
2回目の入力後には、「VPN client installation has started.」というメッセージが表示されます。続いてJavaScriptがcdn.watchguard.comから直接、WG-MVPN-SSL_12_11_5.exeのダウンロードを開始します。
fetchはtry/catch文で囲まれており、失敗時にはコンソールに警告を出力するだけです。そのため、収集サーバーが停止していても、ユーザーには何の異常も見えません。
Huntressは、このファイルをWatchGuardのMobile VPN with SSL 12.11.5のInno Setup形式インストーラーと特定しました。
Authenticode署名の署名者はWatchGuard Technologies, Inc.で、発行元はSectigo Public Code Signing CA R36、カウンター署名のタイムスタンプは2025年11月4日でした。
再計算したAuthenticodeのSHA-256ダイジェストは署名済みのダイジェストと一致しており、署名後に実行ファイルが改変されていないことを示しています。
つまり、悪意ある要素はインストーラーではありません。認証情報の窃取は、その前段にあたるWebページ内で行われていました。
調査対象のインシデントでは、ブラウザーの履歴にCDNからの該当ダウンロードは残っていませんでした。ダウンロードには2回目の入力が必要なため、管理者は2回の入力を完了していなかったとみられます。ただし、1回目の入力時点で認証情報が漏えいした可能性は残っています。
Huntressは、ページの読み込みから21秒後に不審なアクティビティを検知したと報告しています。
WatchGuardが1月に公表した調査では、すでにwatchguard-vpn[.]netが確認されていました。当時は、ダウンロードへのリダイレクトが機能していませんでした。
同調査ではさらに、ブラウザー上で認証情報を収集したのち、正規のFortinetやSonicWallのソフトウェアをダウンロードさせる手口も確認されています。この手法がWatchGuardのなりすましにとどまらないことがわかります。
Microsoftは3月の分析で、関連する偽VPNキャンペーンをStorm-2561の仕業としていました。この攻撃では、署名付きの悪意あるインストーラー、DLLサイドローディング、さらに本物のソフトウェアへのリダイレクトが使われていました。
ただし、10月の証拠だけでは、Storm-2561による犯行と断定することはできません。
おとりのドメインは8月22日に再登録され、収集用のドメインは9月14日に登録されました。報告されているアドレスはそれぞれ80.249.132[.]140と158.94.209[.]19ですが、所有者が同一であるかどうかは確認されていません。
防御側は、有効な署名が付いたインストーラーだからといって、そこに至るダウンロード経路まで安全だと見なすべきではありません。検証済みのベンダー公式ダウンロードの利用、ブラウザーとネットワークの保護、VPNの多要素認証を優先して実施する必要があります。
Microsoftは、関連する認証情報窃取キャンペーンへの対策として、こうした防御策を推奨しています。
侵害指標(IoC)
| 項目 | 説明 |
|---|---|
watchguard-vpn[.]net |
認証情報入力用のモーダルを設置した、WatchGuard VPNのダウンロードページを装う偽サイト(2026-08-22登録) |
80.249.132[.]140 |
おとりサイトのホスティング先。Site BV / LeaseWeb Netherlands(AS60781) |
watchguard-ssl[.]online |
JSONのPOSTを受け取る認証情報収集用エンドポイント(2026-09-14登録) |
158.94.209[.]19 |
収集サーバーのホスティング先。Omegatech LTD(AS202412)、アムステルダム |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を解除する場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
MTTRを21分短縮し、サイバー脅威を被害発生前に阻止。ANY.RUNのサンドボックスをSOCに導入。
サイバーセキュリティニュースプラットフォーム
翻訳元: https://gbhackers.com/fake-watchguard-vpn-site/