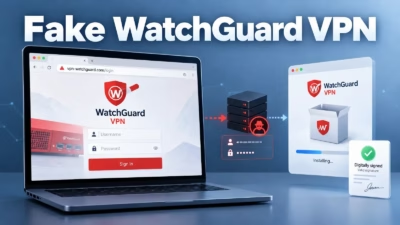
Huntressの研究者らは、WatchGuardを装った偽のダウンロードページでSSL VPNの認証情報を盗み取り、その後WatchGuard自身のCDNから正規かつ有効な署名付きインストーラーを被害者に渡すSEOポイズニングキャンペーンを確認しました。エンドポイント製品が検知できるものは何も残りません。
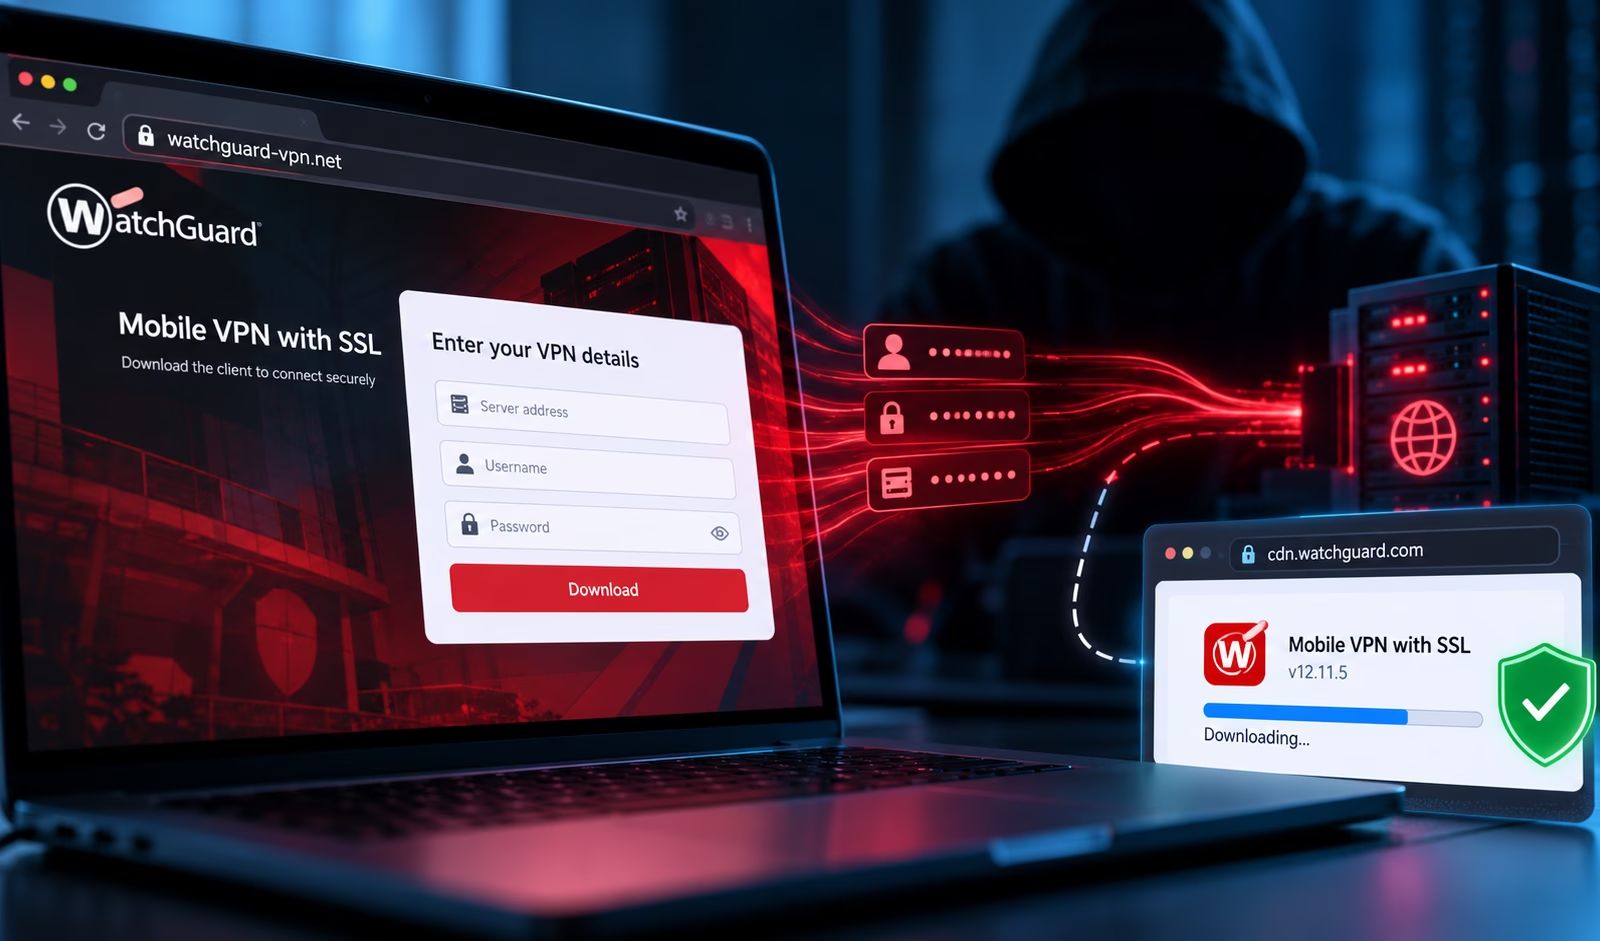
Huntress SOCが10月13日に詳細を公表したこの活動は、WatchGuardの「Mobile VPN with SSL」クライアントのダウンロードページを装った類似ドメイン watchguard-vpn[.]net を中心としています。トロイの木馬化したインストーラーを使っていた以前のキャンペーンとは異なり、今回の手口ではマルウェアそのものを完全に排除しています。
タイプミスと検索結果
Huntressが調査したインシデントは10月7日に始まりました。マネージドサービスプロバイダー(MSP)の管理者が、Bingで「watchguard vpn sll download」と検索しました。その8秒後には、通常のBing検索結果のリダイレクトを経由して偽サイトにアクセスしていました。Huntressは、これが不正広告ではなくSEOポイズニングによるものだとしています。
パスワードを2回入力させる手口
サイト上のどのダウンロードオプションをクリックしても、VPNサーバーのアドレス、ユーザー名、パスワードの入力を求めるポップアップが表示されます。これは正規クライアントが要求する3つの値と同じです。処理は難読化されていない約150行のJavaScript(popup.js)で実装されており、入力内容をJSON形式で別の収集用ドメイン watchguard-ssl[.]online に送信します。
1回目の送信は必ず「データが正しくありません」というメッセージで拒否され、被害者は慎重に入力し直すか、別のパスワードを試すよう促されます。これにより攻撃者は、より正確である可能性が高い2組目の認証情報と、ログインに必要なサーバーアドレスを入手できます。
ペイロードは本物
2回目の送信後、スクリプトはcdn.watchguard.comから、WatchGuardの正規の「Mobile VPN with SSL」インストーラー(バージョン12.11.5)を直接ダウンロードさせます。HuntressはWatchGuard Technologiesによる署名(Authenticode)を検証し、バイナリが改変されていないことを確認しました。
トロイの木馬化したMSIやサイドロードされるDLLが一連の流れに存在しないため、EDRが検知するものはありません。被害者は期待どおりのインストーラーを入手できます。検知は全般的に不十分でした。10月8日時点で、おとりのドメインをフラグ付けしたVirusTotalのベンダーは7社、収集用ドメインは2社にとどまっています。
古いドメイン、新しいバックエンド
WatchGuardのSecplicityチームは1月、WatchGuard、F5、Fortinet、SonicWall、Sophosのクライアントになりすます大規模な認証情報収集キャンペーンの一環として、watchguard-vpn[.]netを初めて報告しました。ただし当時、このドメインには機能するバックエンドがありませんでした。その後Microsoftは、関連する活動を2025年5月から活動している金銭目的の攻撃者Storm-2561によるものと分析しています。WHOISデータによると、このドメインは8月22日に再登録され、収集用ドメインは9月14日に続きました。Huntressは、両方の登録が同一の運営者によるものかどうかは確認できないとしています。
調査対象のケースでは、Huntressはサイトの読み込みから21秒後にこの活動を検知しました。ブラウザの履歴からは、ユーザーが2回の入力を完了しなかったとみられます。このドメインは10月13日時点でオフラインとなっており、HuntressはWatchGuardにインフラ情報を共有しています。
推奨される対策
- サイト上で入力したアカウントのパスワードをリセットし、関連するVPNエンドポイントは攻撃者に把握されたものとして扱う。
- SSL VPNアクセスに多要素認証(MFA)を強制する。
- ホスティングプロバイダー、見慣れないASN、新たな国からのVPNログインを監視する。
- watchguard-vpn[.]net、watchguard-ssl[.]online、80.249.132[.]140、158.94.209[.]19をブロックする。
- software.watchguard.comなど公式のダウンロードリンクを周知し、ブックマークしておく。
調査の全文: https://www.huntress.com/blog/fake-watchguard-vpn-credential-phishing