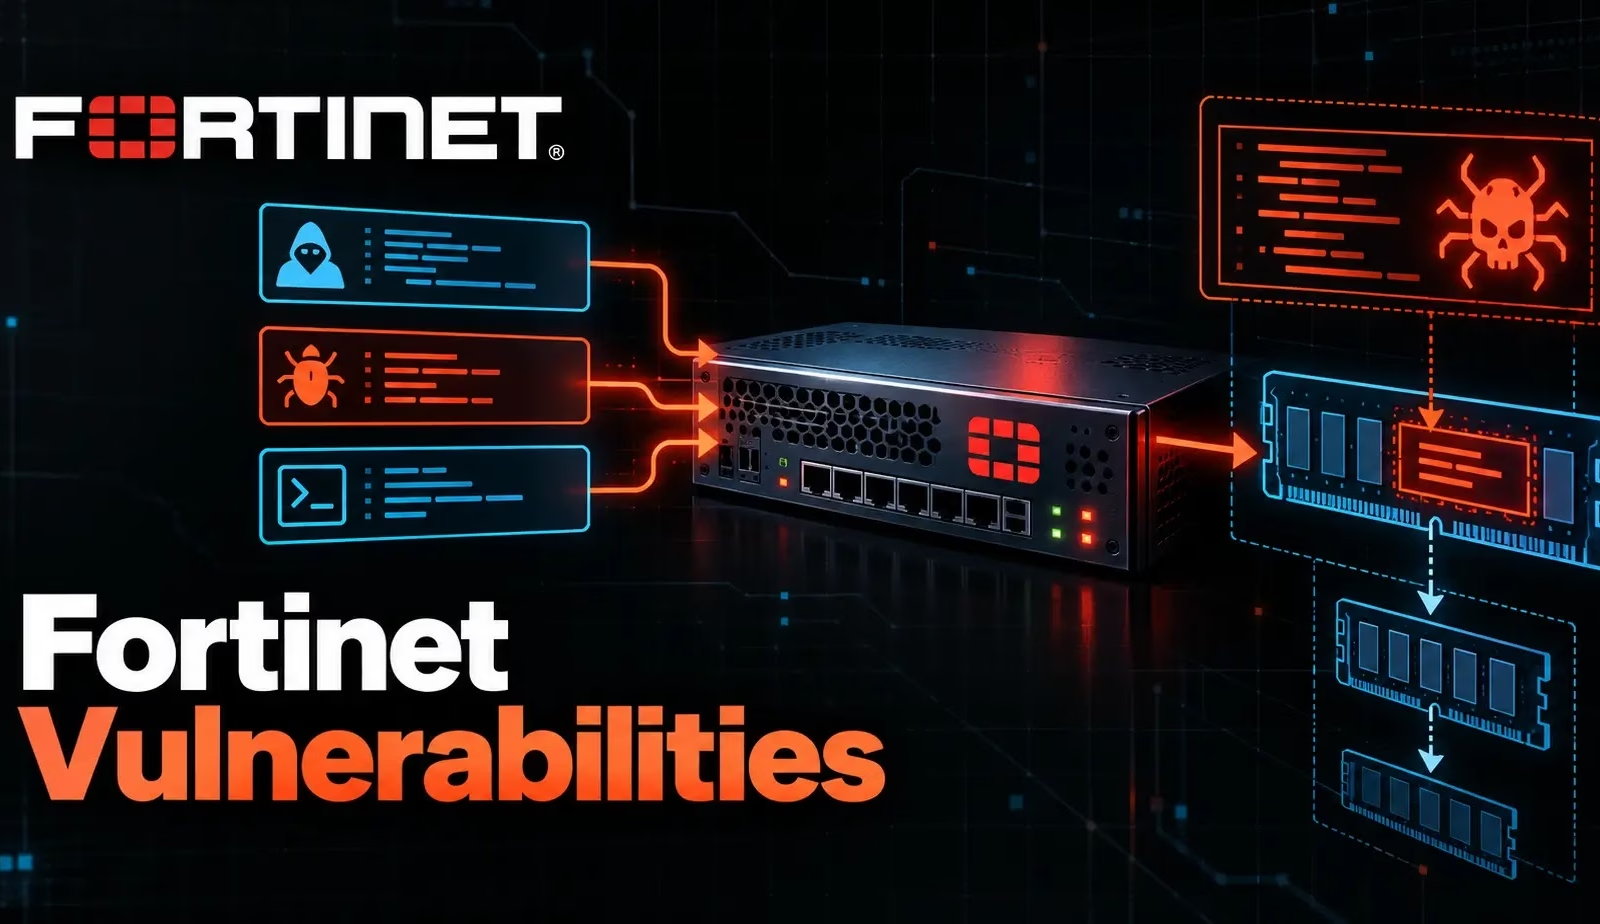
ハッカーが複数のFortinet製品の脆弱性を連鎖的に悪用し、ファイアウォールの機密データを窃取したうえで、稼働中のプロセス内部で動作するステルス型インプラント「PEERSTITCH」を展開しました。
この活動を明らかにしたのはUnit 42です。2024年9月に始まった通信マネージドサービスプロバイダーへの侵入を調査する中で発見しました。研究者らは攻撃者を「CL-STA-0954」(別名UNC5820)として追跡しています。
攻撃者は、管理下にある500台超のFortiGateファイアウォールに関する設定情報、認証情報、暗号関連データを盗み出しました。
これらの機器は、同プロバイダーとその顧客を保護していました。ただし、研究者らが調査したのはプロバイダー自身の環境のみで、顧客ネットワークへの侵入は確認していません。
侵入の起点となったのは、集中管理型のFortiManagerアプライアンスにおけるCVE-2024-47575(通称FortiJump)です。
この脆弱性により、認証されていない攻撃者がTCPポート541の管理チャネルに細工したリクエストを送り、コマンドを実行できます。
攻撃者は不正な仮想FortiGateデバイスを登録した後、.tmという名前のアーカイブを作成してダウンロードしました。
このアーカイブには、ファイアウォールの設定、管理データベース、ネットワークマップ、デバイスのシリアル番号、暗号化された認証情報、証明書、秘密鍵が含まれていました。
研究者らは、盗まれた設定情報から管理者パスワードおよびSSL/VPNパスワードを復元できることを確認しました。
攻撃者は正規の認証情報を使って不正なVPNセッションを確立し、社内のネットワーク管理システムに到達しました。
さらに、下流のファイアウォールにパケットキャプチャの設定を送り込み、HTTP、RADIUS、LDAPなどの通信を狙いました。続いて攻撃者は、FortiOSの自動スクリプトエンジンにおけるパストラバーサルの脆弱性CVE-2025-61624を悪用しました。
認証済みの管理者がサニタイズされていないスクリプト名を悪用すると、root権限でファイルの読み書きが可能になり、制限された管理インターフェースから脱出できます。これによりマルウェアローダーの展開が可能になりました。
PEERSTITCHは、C言語で書かれたLinux ARM64向けのインプラントです。インジェクターは、FortiOSの2つのサービスを標的にします。ログ処理を担う/bin/miglogdと、IKE/IPsec VPNのネゴシエーションを管理する/bin/ikedです。
インジェクターは両プロセスを特定してメモリレイアウトを調べ、ptraceを使ってアタッチします。
続いて、読み取り・書き込み・実行が可能な16 KBのメモリを確保し、稼働中のサービスに悪意あるコードを書き込みます。その後、インジェクターは自身のバイナリをディスクから削除します。
一般的なバックドアとは異なり、PEERSTITCHはリッスンするポートを開かず、外部への接続も確立しません。代わりに、注入されたフックが、正規プロセスがすでに処理している通信を検査します。
フックは特定のマーカーを識別してセッションタグを抽出し、プロセスのメモリ領域間で直接共有します。タグが一致すると、VPNサービスが通常のセキュリティチェックを回避する可能性があると、Unit 42は述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]などに置換)しています。無害化を元に戻す際は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。自社チームで試してみる
翻訳元: https://cyberpress.org/fortinet-firewalls-face-memory-malware/