
AWS Bedrock AgentCoreの欠陥、攻撃者によるAIエージェントの乗っ取りとクラウド認証情報の窃取を可能に
Amazon Bedrock AgentCoreで新たに公開された攻撃チェーンにより、公開状態のAIエージェントとチャットできる攻撃者が、一時的なクラウド認証情報を窃取し、同じAWSアカウント・リージョン内の他のエージェントまで侵害できることが明らかになりました。 「AgentCorruption」と名付けられたこ
Amazon Bedrock AgentCoreで新たに公開された攻撃チェーンにより、公開状態のAIエージェントとチャットできる攻撃者が、一時的なクラウド認証情報を窃取し、同じAWSアカウント・リージョン内の他のエージェントまで侵害できることが明らかになりました。 「AgentCorruption」と名付けられたこ
Salesforce Agentforceに存在する複数の脆弱性を、研究者らは総称して「Salesbleed」と名付けました。これらを悪用されると、顧客の社内データが流出するおそれがあります。さらに悪いことに、攻撃者が信頼された社内チャンネルの内側から従業員をフィッシングできてしまいます。顧客や投資家を熱狂させる強力で
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ
人気AIサービスPaperclipとBrowser Useをタイポスクワッティングした悪意あるスキルがskills.shのトレンドリストに入り込み、エージェントに対してGitHubから認証情報窃取ツールをインストールするよう指示していました。
Chrome版Claudeに存在する間接的なプロンプトインジェクションの脆弱性が、Slack、X、Claude.aiにまたがるアカウント乗っ取りへと連鎖する可能性があることが分かりました。この攻撃は、メールの内容に埋め込まれた悪意ある指示を処理した後、Claudeが認証済みブラウザセッション内でJavaScriptを
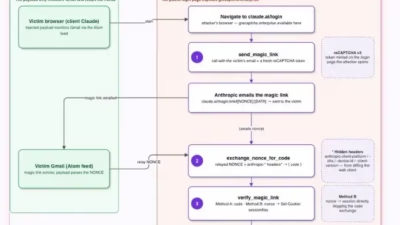
セキュリティ研究者らは、Claude in Chromeに影響を及ぼす間接的なプロンプトインジェクションの攻撃チェーンを実証しました。これは、直近のメールを要約するといった標準的なリクエストを、複数アカウントの乗っ取りシナリオへと変貌させるものです。Securityaudit services この研究は、AIブラウ
AIセキュリティ企業のZenityは、Chrome版ClaudeとChatGPT Atlasを標的とした2つのAIブラウザハッキング手法の詳細を公開しました。これらの手法がアカウント乗っ取りやフィッシング、さらにはAmazonでの不正購入にどのように悪用され得るかを実証しています。 Zenityは水曜日に公開した2本
AIセキュリティ・ガバナンス企業のZenityは、シリーズ Cラウンドで1億2,500万ドルを調達しました。これにより、同社の累計調達額は1億8,000万ドルに達しました。 今回の資金調達ラウンドはNorwestが主導し、Qumra Capital、SoftBank Vision Fund 2、Hitachi Ven
ビジネスユーザーや開発者が仕事の負担を軽減するためにエージェント型ブラウザの活用を進める一方で、その利便性の源となっている特性そのものが、まったく新しいリスクの温床にもなりつつあります。セキュリティ研究者らは、エージェントがユーザーに代わって作業を遂行できるよう複数のウェブドメインをまたいでアクセスしやすくするために、

Zenityは、自社プラットフォームの大幅な拡張を発表しました。今回の新しいセキュリティアーキテクチャは、エンタープライズアクションとして実行される前にAIの判断を統制することを目的として設計されており、拡張的な複数ステップのワークフローにまたがって自律的に動作する長時間稼働型エージェントによる判断も対象に含めること
すべての記事を読み込みました