悪意のあるボットの活動は、2025年7月から2026年6月の間に124%増加しました。これは人間によるトラフィックの増加率13.2%を大きく上回っています。DataDomeの「State of Bot & Agent Security Report 2026」によると、同じ期間中にAIエージェントや大規模言語モデル(LLM)クローラーからのトラフィックも82.3%増加したとのことです。
ボットトラフィックは人間の9倍の速さで増加
同社は、この12カ月間にわたって75,000以上の顧客サイトにまたがる数兆件のリクエストを分析しました。データセット全体のうち、ボットとAIエージェントによるトラフィックは約26.5%を占めていました。
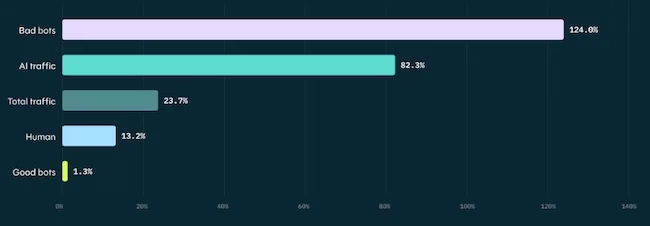
12カ月間におけるトラフィック種別ごとの増加率(出典: DataDome)
人間によるトラフィックが全体に占める割合は低下しており、その変化の大部分は悪意あるボットの増加によるものです。AIトラフィックの増加ペースも、人間のトラフィックより6倍以上速いことが分かりました。
調査期間中には、スクレイピング、転売目的の買い占め(スキャルピング)、スパム、DDoS活動がいずれも増加しました。クレジット詐欺(クレデンシャルスタッフィング)は年間を通じて見れば横ばいでしたが、1年の中で急増と沈静化を繰り返していました。
悪質ボットによるトラフィックのうち、最も多かったのはウェブスクレイピングで、全体の70.9%を占めています。スクレイピングツールが容易に入手できることと、大規模なデータ需要が、こうしたキャンペーンを後押しし続けています。
クレデンシャルスタッフィングのキャンペーンには、繰り返されるパターンが見られました。攻撃者はまず大量の攻撃を仕掛け、その後いったん撤退して認証情報リストを更新しインフラを入れ替え、再び全力で攻撃を再開するという流れです。
悪質ボットのトラフィックについて30日間のサンプルを見ると、単純なボットが最も大きな割合を占めていました。これらは運用の手間がほとんどかからず、ボット対策が不十分なウェブサイトに対しては依然として有効です。攻撃者はこれらを、スキャンや偵察、あるいは防御の甘い標的への攻撃に利用しています。
中程度の複雑さを持つボットは、スクレイピングや偽アカウント作成、認証情報のテストキャンペーンでよく見られます。これらは正規のブラウジングセッションの一部を再現するブラウザ自動化フレームワークを利用しており、自動化された動きだと見抜くのを難しくしています。
高度な攻撃者は通常、単純なボットの自動化シグナルによってキャンペーン全体が露見するのを避けるため、洗練されたツールを基本的なボットとは切り離して運用する傾向があります。一部のキャンペーンでは単純な手法と中程度の手法を組み合わせ、基本的な自動化から始めて、必要に応じてより説得力のあるブラウザシミュレーションに切り替えています。
ブラウザ側のシグナルだけでは、完全な検知網羅は実現できません。攻撃者はこうしたシグナルを抑制したり模倣したりでき、さらにAPI、モバイルエンドポイント、サーバー側サービスを狙ったリクエストは、そもそもクライアント側のコードを実行しない場合もあります。
機微な領域にも侵入するAIエージェント
ログインページへのAIボットによる月間トラフィックは、2026年上半期の間に8倍以上に増加しました。この増加は、注文確認やアカウント情報の取得、購入のサポートなど、ユーザーに代わってタスクを実行できるアシスタントの利用拡大を反映しています。
DataDomeの脅威調査担当副社長であるJerome Segura氏は次のように述べています。「各組織は、依然として二者択一を前提に構築された防御体制のもとで、より繊細な判断を下すことを求められています。正規のAIアシスタントと、認証情報を試すボットや自動化されたアカウント悪用キャンペーンとを見分ける能力こそが、有益な活動を妨げることなく顧客を守るうえで極めて重要になるでしょう」
ログインページは、盗まれたユーザー名やパスワードを試すボットの標的にもなっています。ショッピングカートは、在庫を不正に確保したりプロモーションを悪用したりする目的で操作されることがあります。決済ページはカード情報の不正検証ツールを引き寄せ、オンラインフォームはスパムや虚偽のリード、自動でのデータ収集の標的であり続けています。
1件のリクエストだけでは、訪問者の目的を見抜けないこともあります。注文を確認しようとする正規のアシスタントは、当初は顧客アカウントへの不正アクセスを試みるボットと見分けがつかない場合があります。セキュリティシステムは、各やり取りの順序、速度、量、そして文脈を精査する必要があります。
悪意のあるソフトウェアは、既知のAIサービスのユーザーエージェント文字列を模倣し、信頼されたクローラーを装うことができます。見慣れないボットであれば、既知サービス向けに作られたルールをすり抜けられてしまいます。
ほとんどのウェブサイトが自動化された脅威を見逃している
テスト対象となった人気のウェブサイトのうち約65.3%は、10種類のシミュレーションボットのいずれも検知できませんでした。すべての種類を阻止または検証できたのは、わずか2.4%にとどまっています。
テストでは、単純なスクリプト、既知のAIサービスを装うボット、ブラウザのフィンガープリントを偽装するツール、実際のブラウザを模した自動化ツールが対象となりました。リクエストは、米国、カナダ、フランスの住宅用インターネット回線経由で送信されています。
トラフィック量は、防御力の指標としてほとんど参考になりませんでした。トラフィック量の多いウェブサイトも、規模の小さいサイトと同程度の防御レベルにとどまっていました。大規模な組織は潤沢なセキュリティ予算を持っている場合がありますが、複雑なインフラ、連携の取れていないツール群、旧式のシステムがすき間を生む可能性があります。
今回のテストは、人気の高い21,491件のウェブサイトのホームページを対象に実施されました。ログイン、アカウント、決済ページ上で稼働している防御機能もありますが、これらは今回のテスト対象範囲には含まれていません。
攻撃と分類されたトラフィックは、あくまで試行された行為を表すものであり、攻撃の成功、確認された侵害、または金銭的損失を意味するものではありません。
翻訳元: https://www.helpnetsecurity.com/2026/09/23/datadome-growing-bad-bot-traffic-report/