OpenAIとウクライナ政府は、同国の重要インフラをサイバー攻撃からより適切に保護するため、AIツールと補助金付きコンピューティングリソースを提供するパートナーシップに合意しました。
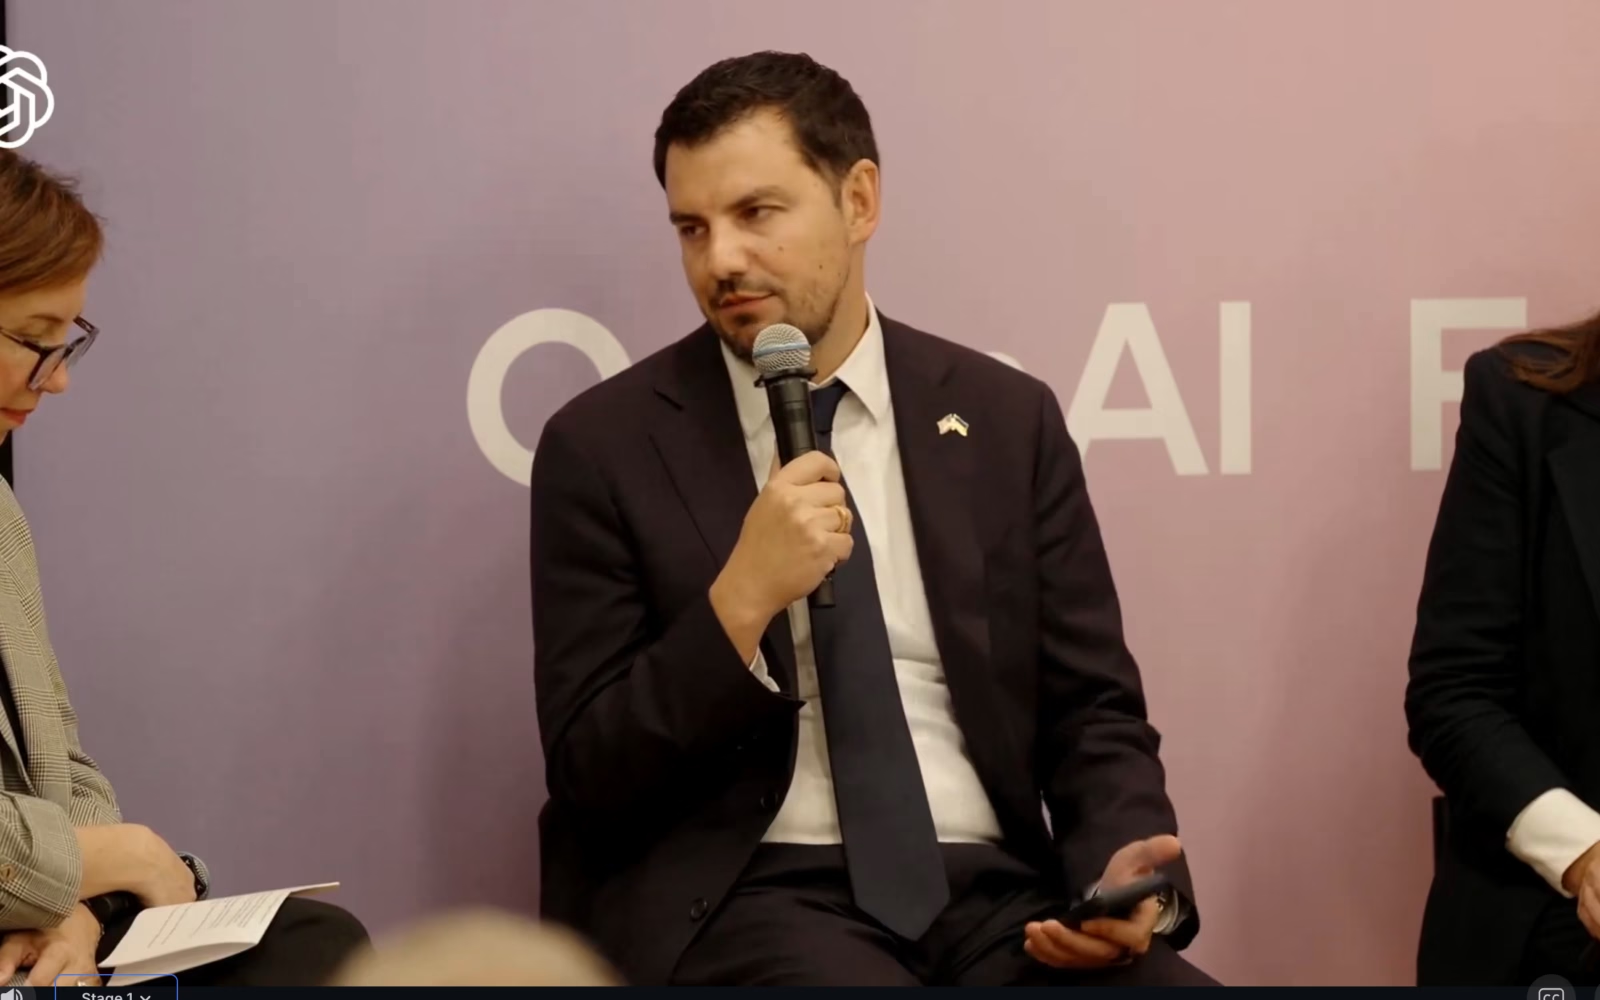
水曜日にOpenAIのニューヨークオフィスで発表されたこの合意により、ウクライナのサイバーセキュリティ担当者は、同社のDaybreakプログラムを通じてサイバーセキュリティ業務向けに設計された先進的なAIモデルにアクセスできるようになります。OpenAIはまた、この取り組みを支援するため、10億ドル超相当の補助金付きトークンを提供すると表明しました。
パネルディスカッションの中で、ウクライナのサンフランシスコ総領事であるドミトロ・クシュネルク氏は、これらのツールがインシデント対応、脅威のトリアージ、ログイン分析、システムの棚卸し、コード分析、脆弱性の検証といったサイバーセキュリティの自動化業務にどのように活用されるかを説明しました。
クシュネルク氏によれば、ほぼすべてのケースにおいて主な利点は、こうした業務を機械並みの速度でこなせることだといいます。ただし、この速度はウクライナの人的専門知識を置き換えるものではなく、補完するためのものだとしています。
インシデント対応について、クシュネルク氏は「人間は何千、何万というログに目を通し、その中から本当に重要なものを見つけ出さなければなりません。だからこそAIは、優れた防御担当者に非常に大きな優位性とレバレッジをもたらすことができるのです」と述べました。
「したがって、目的はサイバー防御担当者をAIで置き換えることではなく、サイバー防御担当者がより速く行動できるようにすることにあります」と同氏は付け加えました。
クシュネルク氏は、ウクライナにとってこのパートナーシップは「単にコンピューターを守ることではなく、実際に国を機能させ続けることに関わるものです」と述べました。
クシュネルク氏によると、ウクライナは年間約6,000件、1日あたり約15件のサイバー攻撃に直面しています。過去12年間にわたり、電力や水道システムを含む同国の重要インフラは、ロシアによるサイバー攻撃と物理的攻撃の両面で持続的な攻撃にさらされてきました。
2022年のロシアによる侵攻以降、ウクライナの重要インフラは絶えず脅威にさらされてきました。ミサイル攻撃が依然として主要な懸念事項である一方、クシュネルク氏によれば、ウクライナは2015年にロシアのGRUのハッカーが同国の電力網を停止させて以来、重要なサービスを守るための備えを進めてきたといいます。
同氏は、2015年当時は「おそらくそれほど備えができていなかった」としつつも、その後着実に改善が進み、2025年にロシアのハッカーがウクライナの鉄道システムを攻撃した際にも、列車の運行が維持されるなど、その強靭性が示されたと付け加えました。
一部の国家安全保障の専門家や米議会の委員会は、ウクライナの重要インフラが示す強靭性を、米国の産業界にとってのモデルケースであると明確に指摘しています。
米上院外交委員会の少数党側スタッフディレクターであるナズ・ドゥラコール氏は、米国の重要インフラ事業者が同様の防御的AIツールを導入することについて、規制などの点で意見の対立は残るものの、各党派間で「ほぼ全会一致に近い」賛同があると述べました。
「これはすでに現実に起きていることであり、率直に言って、蛇口をひねれば水が出て、電気が止まらず、病院が診療を続けられるようにすることは、政府の基本的な責務のようなものです」とドゥラコール氏は語りました。「したがって、これが重大な課題であるという理解は広く共有されています。そして、ウクライナが日々直面している状況を目の当たりにすることは、超党派の議員にとっても大きな警鐘となっていると言えるでしょう」
OpenAIは、自社の製品、ひいてはAI全般が、こうした種類の問題解決に活用されるべきだと公に訴えてきました。同社の社長兼共同創業者であるグレッグ・ブロックマン氏は、今年初めに発表された公開書簡に署名しました。この書簡は、外国政府やサイバー犯罪者を含む他の主体が同等の能力を手にする前に、脆弱性を発見・修正するためのAIモデルの「集団的な行動」と広範な活用を呼びかけるものです。
Politicoによると、OpenAIのCEOであるサム・アルトマン氏は7月、AIを活用して米国の電力網を保護する方法について協議するため、米国の電力会社と会談しました。
水曜日、OpenAIの国家安全保障政策責任者であるサシャ・ベイカー氏は、他の政府や業界とも同様の合意を結ぶことに同社が「緊急性」を感じていると述べました。
「私たちは今、こうしたツールを重要インフラの運用者や世界各国の政府、システムにパッチを当てたい人々、自らのネットワークを防御したい人々、脆弱性を修復したい人々の手に届けようと、まさに急ピッチで取り組んでいる段階にあります。なぜなら、こうしたツールがエコシステム内に広がっていくにつれて、それを悪用しようとする悪意ある人物も出てくることが分かっているからです」とベイカー氏は述べました。「ですから、私たちには行動を起こすべき時間的猶予があり、ある種の緊急性を持って行動しなければならないという考えに強く突き動かされています」
翻訳元: https://cyberscoop.com/openai-ukraine-cybersecurity-critical-infrastructure/