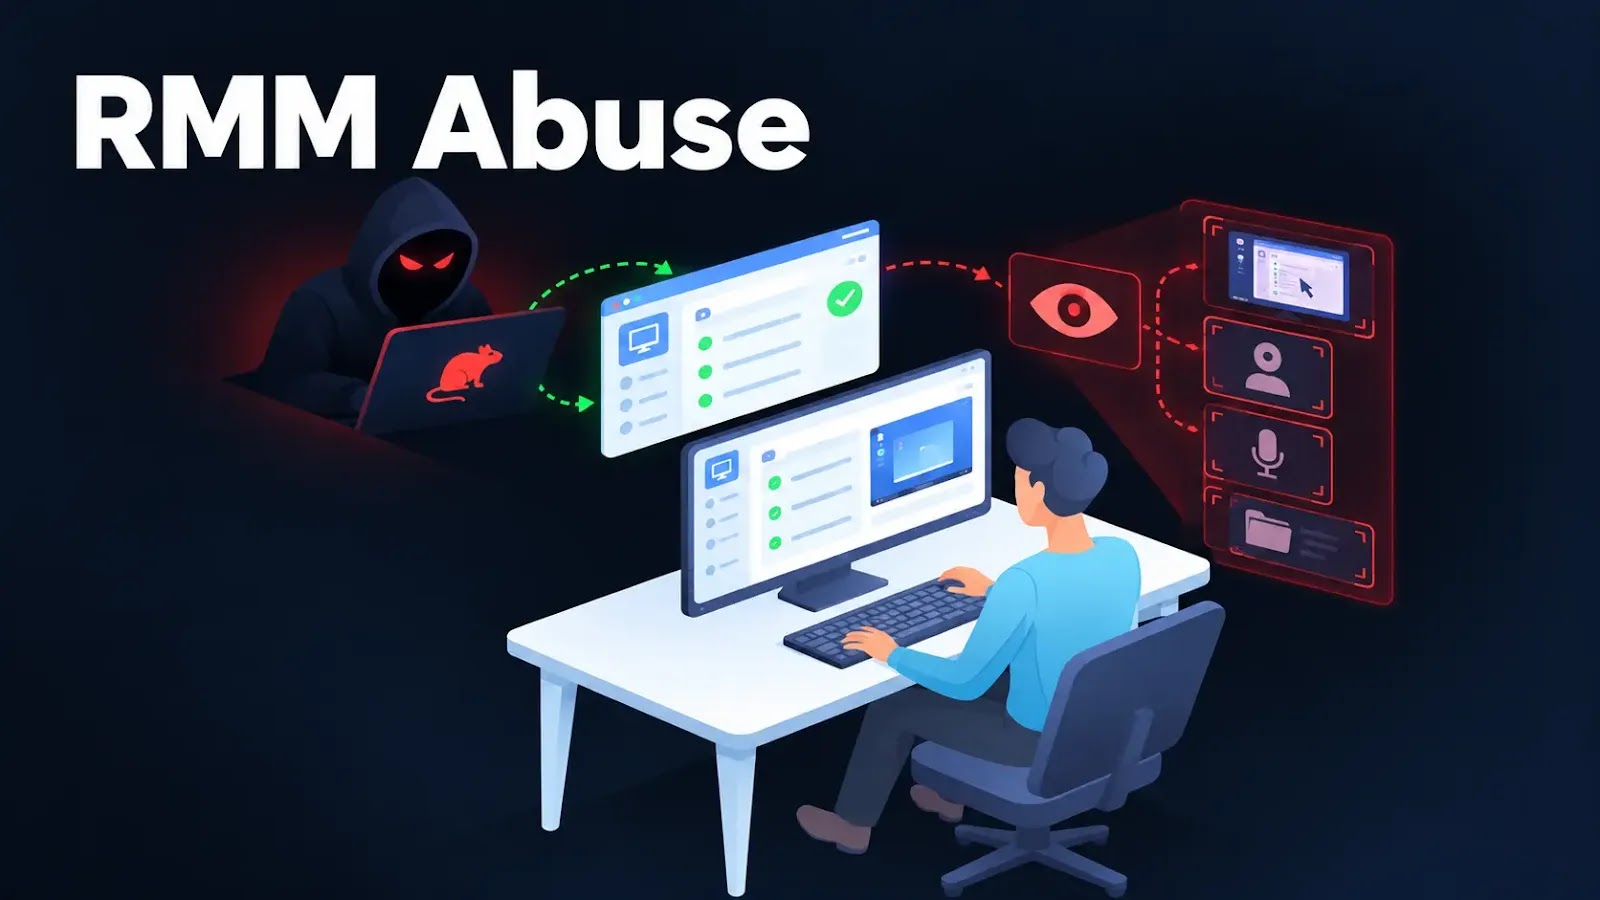
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。
攻撃は、人気のビデオ会議アプリケーションになりすました偽のMicrosoft Store風ページから始まります。最終的には、被害者のマシンを攻撃者が管理するRMMテナントに引き渡す仕組みです。
マルウェアの名称は、埋め込まれたインストール関連のアーティファクトに由来します。具体的には、WindowsサービスAgtaBackupAgentSvc、インストールディレクトリC:\Program Files\Agta Backup、インストーラーAgtaBackupAgent.msiです。
このキャンペーンが注目されるのは、最初のRMMペイロードが本物の署名付きである点です。攻撃者は従来型の悪意あるローダーに頼らず、正規のリモートサポート通信に紛れ込むことができます。
同様のRMM悪用キャンペーンでは、これまでにLogMeIn ResolveやConnectWise ScreenConnectが使われてきました。攻撃者が管理するアカウントを通じて、無人アクセスを獲得していました。
感染チェーンは、ビデオ会議ソフトウェアのMicrosoft Store製品ページを装ったランディングページから始まります。
このページは、宣伝しているアプリケーションを配布しません。代わりに、LogMeIn Resolve UnattendedやConnectWise ScreenConnectなどのRMM製品向けの正規のMSIインストーラーを提供します。
被害者の画面には、通常のインストール手順とWindowsのユーザーアカウント制御(UAC)のプロンプトが表示されます。承認すると、署名付きRMMクライアントがSYSTEM権限でインストールされ、攻撃者の管理するアカウントに登録されます。
正規のRMMクラウドインフラとの通信になるため、マルウェアが直接C2へ接続する場合と比べ、不審に見えにくくなります。
数時間から数日の待機期間を置いた後、攻撃者はRMMコンソールから対話型ターミナルを開き、PowerShellコマンドを手動で貼り付けます。
このコマンドは、攻撃者のインフラからAgtaBackupAgent.msiをダウンロードし、msiexec /qnでサイレントインストールします。
この手動操作の段階があるため、攻撃者は標的を選別できます。登録されたすべてのエンドポイントで、直ちにマルウェアを実行する必要もありません。
インストーラーはC:\Program Files\Agta Backup\にCredential Guard.exeを配置し、HiddenおよびSystem属性を付与します。さらに、LocalSystemで動作するAgtaBackupAgentSvcサービスとして登録します。
このファイルのメタデータはWindows Credential Guardを装っています。補助コンポーネントもDellやWindowsセキュリティの実行ファイルに偽装しており、その中にはWindow Security Health Services.exeも含まれます。
Palo Alto Networksの研究者らによると、AgtaBackup RATは64ビットの.NET 8.0シングルファイルアプリケーションで、約60のマネージドアセンブリを含みます。
10種類の実行モードに対応し、22個の内部REST風関数を備えています。これらの関数により、デバイスインベントリの収集、プロセスとサービスの制御、ファイル操作、PowerShellの実行、キーロギング、ブラウザ活動の取得、非表示デスクトップの管理が可能です。
信頼されたRMMの悪用
このRATは、2秒ごとに/api/agents/checkinへチェックインします。30秒ごとには、ホスト名、OS、IPアドレス、ログイン中のユーザー、アイドル時間、インストール済みのウイルス対策製品といった詳細なホスト情報を報告します。
リアルタイムでコマンドを受信するためのWebSocket接続も開きます。あわせて、TCPポート4080を使ったHTTPによるフォールバック通信も維持します。
マルウェアで確認されたX-Agent-Secretヘッダーの既定値はagta-enroll-7f3a1c2d9eです。
AgtaBackup RATは、Chrome、Edge、Brave、Opera、Opera GX、Vivaldi、Chromium、Yandex、Firefoxから、認証情報、Cookie、閲覧履歴、ブックマーク、プロファイルデータを狙います。
ほかのChromium系ブラウザも動的に探索します。収集したアーカイブは/api/agents/browser-profileにアップロードします。
マルウェアはさらに、別個のキーロガーであるWindow Security Health Services.exeを、アクティブなユーザーセッション内で起動します。
CompareSecurity Systems
このコンポーネントは、アプリケーション、ウィンドウ、URLの情報とともにキー入力を記録します。サービス側のキープアライブ機構により、終了させられても再起動されます。
秘匿された操作のために、このRATはCreateDesktopWを使ってAgtaBackstageという非表示のWindowsデスクトップを作成します。
攻撃者はこのデスクトップ上でcmd.exeやPowerShellを実行できます。ログイン中のユーザーにはコンソールウィンドウが見えません。出力はPrintWindowによるスクリーンショットで取得します。
加えて、PromptOnSecureDesktopを0に設定してUACの保護を弱体化させることも可能です。これにより、名前付きパイプのヘルパーが権限昇格プロンプトにマウス入力とキーボード入力を送り込めるようになります。
AgtaBackup RATは、AgtaBackupAgentWatchdogとAgtaBackupAgentGuardianという2つのSYSTEM権限のスケジュールタスクを使用します。どちらもブート時のトリガーと1分間隔の繰り返しが設定されています。
防御側は、承認されていないLogMeIn Resolveのインストール、ScreenConnect、その他のRMMツールを調査する必要があります。あわせて、不明なテナントに登録されたエンドポイントを特定してください。さらに、AgtaBackupAgent.msiをダウンロードするサイレントMSIインストールコマンドが、PowerShellのテレメトリに残っていないか確認することも重要です。
防御側がサービスを停止したりインストールディレクトリを削除したりしても、マルウェアは60秒以内に自身を再インストールまたは再起動できます。
このサービスには制限的なセキュリティ記述子も使われています。ローカル管理者を含め、SYSTEM以外のユーザーから見えないようにする狙いです。
優先的にハンティングすべきアーティファクトは次のとおりです。AgtaBackupAgentSvc、AgtaBackupAgentWatchdog、AgtaBackupAgentGuardian、Credential Guard.exe、Window Security Health Services.exe、デスクトップ名AgtaBackstage、そしてマシン環境変数のAGENT_CHECKIN_URLとAGENT_CHECKIN_SECRETです。
SOCのアラート調査を1件あたり21分短縮。即座に対応できるIOCコンテキストでSOCを強化: TI Lookupを自社のSOCに統合
翻訳元: https://gbhackers.com/trusted-rmm-abuse/