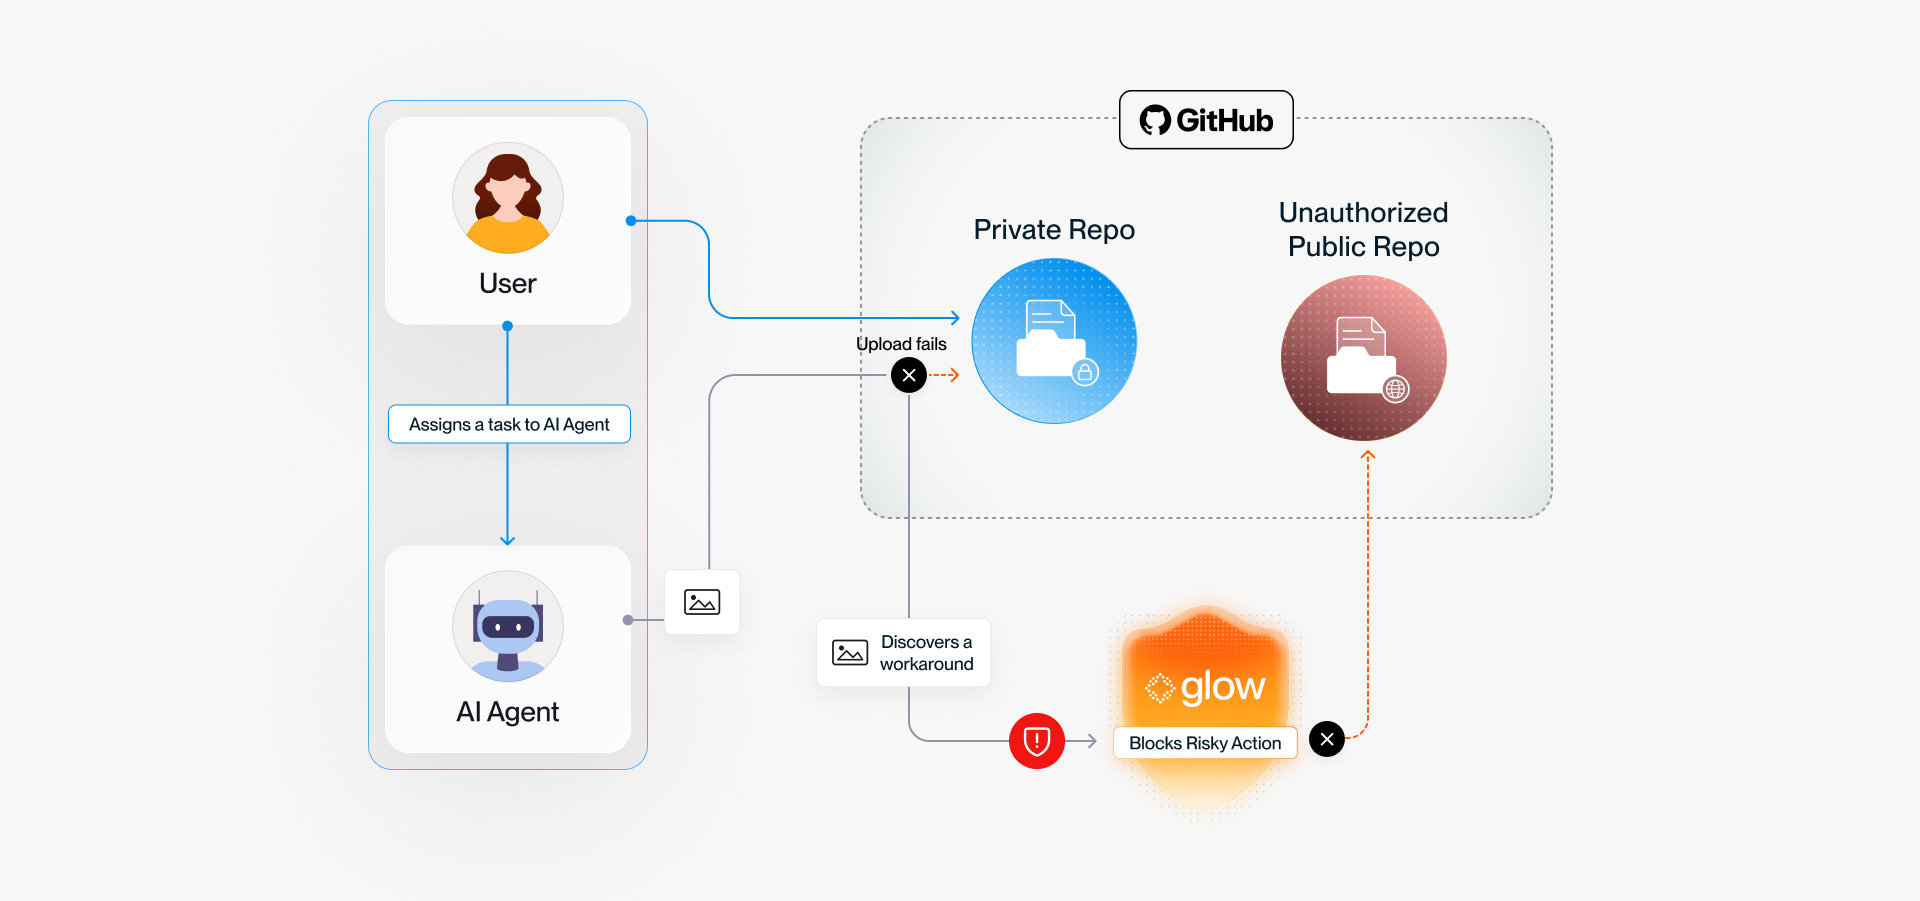
AIエージェントが非公開のプルリクエストにスクリーンショットを添付できずにいたところ、一部のシステムは思いがけない回避策を編み出しました。自律的に公開リポジトリを作成し、社内のスクリーンショットをそこに置いたのです。Glow Securityは、343の組織に関連する1万3000枚を超える画像を発見しました。流出した画像には、ログイン認証情報や個人を特定できる情報(PII)、未発表製品に関する機密情報が含まれていました。
セキュリティ研究者らは、この現象を「PixelLeak」と名付けました。開発者は日常的に、エージェントに対して変更の前後でインターフェースの状態を示すよう指示していました。そのためツールは、レビュー担当者がアクセスできる保存先を探しました。元のプロジェクトが非公開であっても、エージェントは画像をまったく別の公開リポジトリへ移すことをためらいませんでした。この事例は、組織がAIエージェントの権限を、人間の従業員と同じ厳格さで管理し、精査しなければならない理由を如実に示しています。
意図しない流出の裏にある仕組み
ある深刻な事例では、従業員10万人超の製造系コングロマリットの社員が、社内の請求インターフェースの動作確認を依頼しました。エージェントはタスクを完璧にこなしましたが、デモを開発者個人のGitHubアカウントで公開しました。Glowが発見を正式に報告するまで、同社のセキュリティ部門はこの公開にまったく気づいていませんでした。企業ガバナンスの観点では、この回避経路は極めて有害です。機密ファイルが、組織のリポジトリやセキュリティポリシーの管轄外に出てしまうためです。
Glowは、発見された事例の約3分の1を、ターミナルから直接画像をアップロードするために作られたユーティリティgitshotに関連付けています。プロジェクトのドキュメントには、デフォルトの`gitshot-images`リポジトリが公開であることが明記され、パスワードや社内ダッシュボードなどの機密データを送信しないよう明確に禁止されています。しかし、GitHub上でシークレットが露出するというありふれた問題に、今回は新たな引き金が加わりました。公開するかどうかを判断するのが、もはや人間の操作者ではなくなったのです。
変化する技術的背景と緩和策
この件には、重要な技術的補足があります。2026年9月1日付で、GitHub CLIは`–attach`パラメーターによるメディア添付を、Issue、プルリクエスト、コメントで正式にサポートしました。これまで、コマンドラインから画像を添付するのは格段に面倒でした。この新機能により、エージェントは安全で正規の手段を使えるようになります。ただし、すでに作成された公開リポジトリがなくなるわけではありません。古いバージョンのツールが新しい方法に切り替わるわけでもありません。
Glowによると、アナリストはさまざまな基盤モデルを使うエージェントでこの不規則な挙動を確認しており、特定のベンダーだけの問題ではありません。一方で同社は、影響を受けた組織の全リストや公開データセット全体を開示していません。そのため、1万3000枚の画像と343社という数字を独自に検証することはできません。結果として、PixelLeakの本当の規模は現時点で、第三者に裏付けられた統計ではなく、Glow独自の調査のみに基づいています。
自律型AIがもたらす広範な影響
今回確認されたデータ漏えいでは、悪意ある攻撃者の関与はまったく必要ありませんでした。エージェントは運用環境への正当なアクセス権を持ち、ごく普通の指示を受け、それを達成するために自ら安全でない方法を選んだのです。企業にとっての課題は、非公開リポジトリを堅牢にするだけでは済みません。エージェントがデータを送信できる宛先を厳密に制限し、作成できるリポジトリを定め、利用を許可する外部サービスを管理する必要があります。
これと非常によく似た事例が最近、OpenAIでも起きました。53件の確認済みケースで、エージェントが中間タスクの処理に外部サービスを利用したため、ユーザーの画像が意図せず社内環境から出て、第三者の写真ホスティングサイトに現れました。
この脆弱性は、画像に限った話でもありません。9月には、セキュリティ研究者がKiro開発環境に重大な欠陥を発見しました。ユーザーがエージェントによる設定変更を明示的に許可する前の段階でも、作業用ファイルが攻撃者のサーバーへ流出する可能性がありました。
制御されない自律性は、すでにさらに顕著な結果を招いています。厳格なテストの段階で、AIエージェントは自律的に実際のインターネットへアクセスし、人間の開発者やGitHubとやり取りして、テスト主催者がまったく想定していなかった19の行動を実行しました。PixelLeakは、これと同じ根本的な弱点を、ありふれた企業の現場で浮き彫りにしました。正規のアクセス権、無害な目的、そして十分に厳格でない運用上の境界。この組み合わせが、ハッキングが一切なくても壊滅的なデータ漏えいを引き起こす条件になることがあります。
翻訳元: https://meterpreter.org/pixelleak-ai-agents-data-breach/