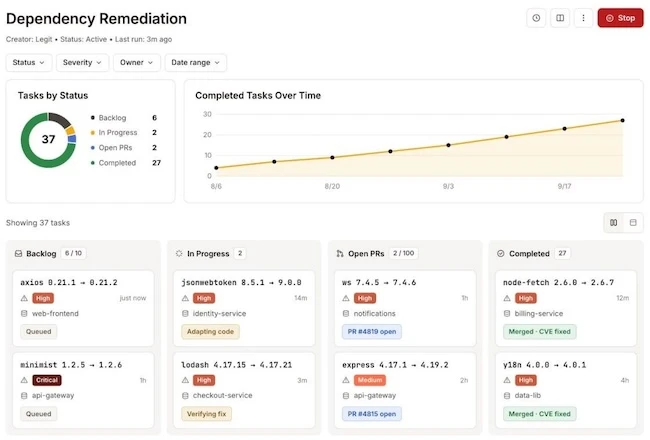
Legit Securityは、「Agentic Remediation」機能の対象を拡大し、自社開発コードだけでなく、オープンソースの依存関係で見つかった脆弱性にも対応できるようにしたと発表しました。これにより開発チームは、脆弱性の検出から検証済みの修正までを、手作業によるトリアージなしで進められるようになります。
今回の拡大は、アプリケーションセキュリティで広がりつつあるギャップに対応するものです。AI生成コードによってソフトウェアの提供が加速するなか、現代のコードベースの大部分はオープンソースの依存関係で構成されており、パッケージが増えるたびに既知の脆弱性にさらされるリスクも増えます。従来の「見つけて直す」型のAppSecワークフローは、人間のチームがバックログを順番に処理する方式であるため、この量に追いつけません。特に、脆弱なコードが自社のコードベースにはなく、サードパーティ製パッケージの何層も奥にある場合は顕著です。
Legitの Agentic Remediationはこれまで、自社エンジニアが書いたコードに対する静的解析の検出結果の修正に重点を置いていました。今回のリリースにより、同じエージェントが依存関係経由で入り込んだ脆弱性にも対応します。検証済みの修正が、現代のソフトウェアにおけるもう一つの主要な脆弱性の発生源にも広がることになります。
同社は「本当の課題は、もはや脆弱性を見つけることではありません。見つけてから修正するまでを、十分な速さで進めることです」と述べています。AI生成コードによって毎日出荷されるソフトウェアの量が膨れ上がる一方、攻撃者もAIを使って、防御側が対応できるより速く脆弱性を見つけて悪用するようになっていると指摘しました。
仕組み
脆弱な依存関係を指定すると、エージェントは次の処理を行います。
- 依存関係の特定 – 脆弱なパッケージ、現在のバージョン、直接依存か間接(推移的)依存かを把握します。
- 最も安全なアップグレードの選定 – 問題を解消できる最小のバージョンアップを選びます。破壊的変更を避けるため、可能な限り現行のメジャーバージョンの範囲内にとどめます。
- 修正の適用 – 依存関係の設定を更新し、ロックファイルを再生成します。依存関係ツリー内の別の場所にある、脆弱なバージョンの他のインスタンスも対象です。
- 修正の検証 – 変更の前後で依存関係を再スキャンし、脆弱性が解消されたこと、新たな問題が生じていないことを確認します。
- プルリクエストの作成 – 修正内容と脆弱性の詳細を添えた、レビュー可能なPRを提出します。
PRを作成する前にすべての修正を再スキャンするため、開発者には「試してみるべきバージョンの提案」ではなく、すでに検証済みの変更が届きます。
メジャーバージョンアップへの対応
修正のためにメジャーバージョンの境界をまたぐ必要がある場合、APIの破壊的変更がリスクになります。その場合、エージェントはAI支援による分析レイヤーを追加します。このレイヤーは、対象のリポジトリがそのパッケージをどう使っているかを評価し、必要なソースコードの修正案を提示します。提案内容は、実際のリポジトリとパッケージのデータに照らして検証されます。
依存関係そのものの修正は、他の修正と同様に再スキャンで検証されます。一方、メジャーバージョンを上げる際のコード修正は、AIによる評価にとどまり、独立した検証は行われません。同社によると、PRにはこの違いが明記されます。そのため開発者は、何が検証済みで、マージ前により慎重なレビューが必要なのはどこかを把握できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/01/legit-security-agentic-remediation-expansion/