EUサイバーレジリエンス法(CRA)は、EU市場で販売されるデジタル要素を持つすべての製品に、必須のサイバーセキュリティ要件を課す規則(EU 2024/2847)です。2024年12月10日に発効しており、報告義務は2026年9月11日から始まり、全面的な執行は2027年12月11日に開始されます。CRAは、コンテナやKubernetesを扱うチームに対し、クラウドネイティブアプリケーションをライフサイクル全体でどのように構築、配布、保守するかについて、新たな要件を突きつけます。
クラウドネイティブ環境におけるCRAの適用範囲
CRAは、EUの顧客が利用できる商用サポート付きのコンテナイメージ、Kubernetesオペレーター、Helmチャートをすべて対象とします。配布元の組織がどこにあるかは関係ありません。規則は適用範囲を、EU市場で入手可能な「デジタル要素を持つ製品」と定めており、クラウドネイティブスタックの大部分がこれに含まれます。
適用範囲に入るのは、公開配布されているコンテナイメージ、商用のKubernetesオペレーター、商用サポート付きのHelmチャート、商業的な支援を受けたオープンソースなどです。とりわけ、商業的な支援やサポート契約のあるオープンソースプロジェクトは影響を受ける可能性があります。この規則により、クラウドネイティブのサプライチェーン全体でコンプライアンスの連鎖が求められます。
コンテナチームにとって重要なCRAの要件
CRAは、チームがコンテナ基盤をどのように構築し運用するかに直接影響する要件を導入しています。主なカテゴリーは次のとおりです。
設計段階・初期設定からのセキュリティ – ベースイメージの堅牢化、攻撃対象領域の最小化、安全なデフォルト設定が、規制上の要件になります。
脆弱性管理 – SBOMデータの整備、継続的な監視、悪用された脆弱性についてのENISAへの24時間以内の報告が求められます。
長期的なセキュリティ(5年以上) – 製品の存続期間を通じて、継続的なセキュリティアップデート、再ビルドパイプライン、後方互換性のあるパッチ提供が必要です。
この法律は、製品を市場に出す前に、不要なコンポーネントを取り除き、安全な設定を適用してベースイメージを堅牢化するよう求めています。クラウドネイティブのコミュニティが長年提唱してきた、攻撃対象領域の最小化や安全なデフォルト設定が、推奨事項から規制上の要件へと変わったことになります。
CRAの下では、組織はソフトウェア部品表(SBOM)のデータを維持し、脆弱性を継続的に監視し、定められた期間内に修正しなければなりません。第14条により、積極的に悪用されている脆弱性については、認識から24時間以内に欧州連合サイバーセキュリティ機関(旧称の欧州ネットワーク・情報セキュリティ機関の略称であるENISAが、そのまま使われています)へ早期警告を通知し、72時間以内に正式な通知を行う必要があります。これは、組織の検知およびインシデント対応のプロセスを、クラスター全体で大規模に機能させる必要があることを意味します。
第13条では、製品は市場に出た日から最低5年間、または想定される製品寿命がそれより短い場合はその期間を通じて、セキュリティアップデートを受けられなければなりません。コンテナチームにとっては、顧客環境にデプロイされたコンテナのバージョンを追跡し、古いイメージの再ビルドパイプラインを維持し、後方互換性を確保することが必要になります。しかも、リリースから何年も後に見つかったセキュリティ問題にも対処しなければなりません。
CRAとKubernetesのデプロイ
本番環境のKubernetesには、さまざまな提供元のコンテナイメージが数多く使われており、それぞれセキュリティ対策やアップデートの仕組みが異なるため、CRAの影響を受けます。対象にはアプリケーション、コンテナ、サイドカー、監視エージェント、オペレーターが含まれます。
さらに、サードパーティのコントローラーやオペレーターをデプロイする場合、チームはCRA上の義務を引き継ぐ可能性があります。規則のサプライチェーン要件では、依存関係のセキュリティ体制やアップデートの仕組みを把握することが非常に重要だとされています。
CRA対応への備え
チームは、Cloud Native Computing Foundation(CNCF)のエコシステムにある、CRAの要件に沿った取り組みを採り入れて備えることが推奨されます。次の4つの領域が、実践的な出発点になります。
最小構成のコンテナ – 既存の脆弱性を引き継いでいない安全なベースイメージから始め、不要なソフトウェアを削除して攻撃対象領域全体を縮小し、アプリケーションを堅牢化します。
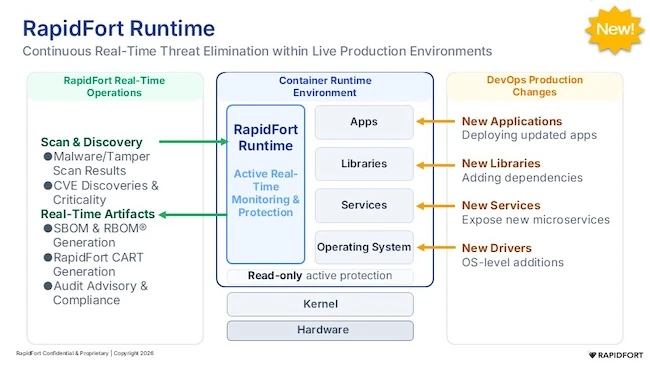
SBOMを補完するランタイム部品表(RBOM) – 静的なインベントリにとどまらず、SBOMとRBOMの自動生成をCI/CDパイプラインに組み込むことで、インストールされているコンポーネントと、実行時に実際に動いているコンポーネントを区別しやすくなります。
イメージ配布戦略 – セキュリティアップデートがどのようにユーザーに届くのか、どのバージョンがどこにデプロイされているのか、レジストリが環境全体でどのようにポリシーを適用しているのかを見直します。
サプライチェーンの可視化 – 依存しているイメージを誰が保守しているのか、セキュリティアップデートの頻度はどの程度か、重要な依存関係に代替策が必要かどうかを把握します。
CRAとクラウドネイティブセキュリティの将来
CRAは、ソフトウェアのセキュリティをベストプラクティスではなく、製品の基本要件として優先する方向への規制転換を示しています。クラウドネイティブのエコシステムにとっては、セキュリティ対策を大規模に運用へ落とし込むという課題が生じます。一方で、コミュニティがこれまでに築いてきた、最小構成のコンテナ、サプライチェーンセキュリティ、自動化された脆弱性管理といった実績あるアプローチの有効性が裏づけられる面もあります。
コンテナ化された製品をEU市場に提供する組織には、対応するための時間があります。ただし、コンプライアンスに必要なアーキテクチャや運用の型を効果的に定着させるには、時間がかかることが多いものです。コンテナのセキュリティ体制、SBOMの生成、脆弱性対応プロセスについて今から計画を始めれば、クラウドネイティブ基盤を構築し進化させていく中で、的確な判断を下しやすくなります。
翻訳元: https://www.helpnetsecurity.com/2026/09/30/rapidfort-cra-container-compliance/