Delineaの「2026 Identity Security Report: The AI Enforcement Gap」によると、アイデンティティセキュリティを担当するIT部門は、AIエージェントによる社内システムへの継続的なアクセスと、ユーザーに代わって実行する操作に懸念を抱いています。
Delineaの最高経営責任者(CEO)であるArt Gilliland氏は、次のように述べています。「文書化されたポリシーが意味を持つのは、AIエージェントが動作するその瞬間に、ポリシーを強制できる場合だけです。今回の調査結果は、私が経営層から繰り返し聞く声と一致しています。AIポリシーは整備しているものの、エージェントが実際に何をしているのかを把握することも、報告することもできないというのです」
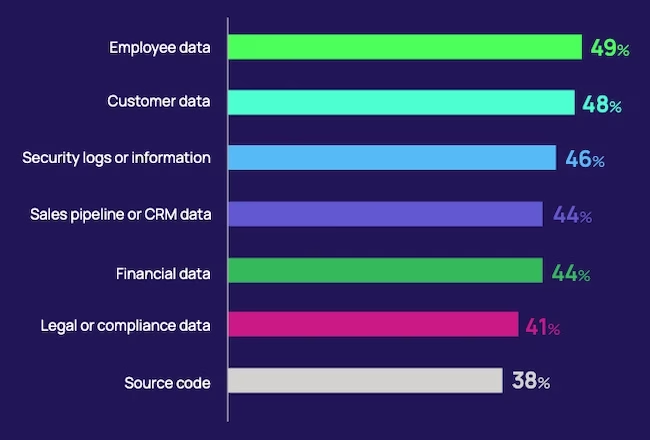
AIツールとエージェントがアクセスするデータの種類(出典:Delinea)
AIポリシーの運用に残る穴
ITおよびセキュリティ責任者の99.7%が、AIツールやエージェントがアクセスできるデータを定めた正式なポリシーが自社にあると回答しました。同時に、過去1年間に、AIツールまたはエージェントがタスクに必要な範囲を超えて機密データにアクセスした事実を確認した、あるいはその疑いがあると報告しています。
ポリシーが十分に文書化され、運用も徹底されているため、AIツールにどのデータへのアクセスが許可されているかを把握できると答えたのは57%でした。AIのアクセスをポリシーと照らしてリアルタイムで確認している組織は約51%です。エージェントが本来の範囲外にアクセスした直近の事例を、発生した時点で検知できた組織は5社に1社未満にとどまりました。
従業員の60%は、機密情報や社外秘の情報をAIツールで扱ってよいかどうかわからないまま、業務上その利用を迫られた経験があると答えています。業務上の要請や納期のために、ガバナンスの手続きが許容する以上の速さでAIを使う必要が生じても、どの手順に従えばよいのかわからない従業員がいます。
従業員の大半は、AIツールを通じて社内のデータ、アプリケーション、システムにアクセスするには、正式な承認が必要だと理解しています。それでも76%が、業務システム上でこれらのツールを使うために、これまでに一度は承認を回避したことがあると答えました。
タスク終了後もアクセス権が残るAIエージェント
企業はAIエージェントに権限を付与しますが、その権限は作業が終わった後も有効なままです。このため、権限が失効するか誰かが取り消すまで、ツールは社内システムとデータにアクセスし続けられます。
事業部門や従業員が、IT部門やセキュリティ部門の承認なしにアクセスを許可してしまうケースもあります。ツールがユーザーの業務アカウント経由で接続する場合もあれば、従業員が自分で接続を設定する場合もあります。こうしたツールがアクセスするデータには、顧客記録、従業員情報、財務データ、セキュリティログ、ソースコードが含まれます。
組織の対応は分かれています。スケジュールに沿って権限を取り消す組織もあれば、監査まで認証情報を有効なままにする組織もあります。従業員がツールの接続を解除することに頼る組織もあります。ITおよびセキュリティ責任者の42%は、セッションが終了してもAIのアクセスを自動で削除する仕組みがないと答えました。
エージェントは、起動した人物の権限を引き継ぐ場合があります。IT責任者は、エージェントのアクセスを制限するためにユーザーが持つ既存の権限を利用していると報告しました。こうした権限には、従業員が長年かけて積み上げた特権が含まれていることがあります。その結果、エージェントが担当業務とは無関係なものにまでアクセスできてしまいます。
エージェントは、目的を達成するために自らツールを選び、一連のアクションを実行できます。広範な権限があれば、アクセスを承認した時点では想定していなかった操作も実行できてしまいます。意図しない操作は被害につながる恐れがあります。
AIの動作を十分に把握できないセキュリティチーム
多くの組織では、エージェントが接続した後に何をしているのか、十分に把握できていません。監視が一部のツールにしか及ばず、個々の操作が確認されないままになっている場合もあります。
調査対象のシステムのうち、ソフトウェアのビルドおよびデプロイのパイプラインと、Kubernetes環境では、操作の実行時点でのポリシー適用レベルが最も低いと報告されました。こうした環境で動作するコーディングエージェントは、アプリケーションやインフラを変更できる可能性があります。
AIツールやエージェントが本来の範囲外のデータにアクセスした直近の事例について、検知までに1日以上かかったと答えた回答者は少なくありませんでした。その間、エージェントは人間の指示なしにツールを選び、操作を続ける可能性があります。
認証情報は即座に取り消せても、エージェントのセッションを終了させるには追加の時間が必要になる組織もあります。セッションが有効なままだと、ツールが動作を続ける恐れがあります。そのため、不正アクセスへの対応にはセッションの終了も含める必要があります。
追跡が難しいAIのアクセス
機密データに関わるAIのアクセスイベントについて、承認した人物まで常に追跡できると答えたIT担当者は、わずか36%でした。
追跡が難しいと、なぜアクセスを許可したのか、どのような条件が適用されたのか、その判断の責任者は誰なのかを突き止めにくくなります。こうした情報は、組織がインシデントを調査し、セキュリティルールを順守していたことを示すうえで役立ちます。
従業員からは、どの情報が機密にあたるのか、自分が使うAIツールがその情報にアクセスできるのか、不適切な使用の責任は誰が負うのかがわからないという声が聞かれました。ツールによる機密データへのアクセスを止められる人がいるのかどうかを知らない従業員も多くいました。
AIツールが想定以上の情報にアクセスしたのを目にしながら、一度も報告しなかった従業員もいます。報告されないインシデントがあると、セキュリティチームは、不正な活動の特定と対処に役立つ情報を得られません。
翻訳元: https://www.helpnetsecurity.com/2026/10/02/delinea-ai-policy-adoption-enforcement-report/