NEAR Intentsは、自社のインフラから約380万ドルを流出させた人物の特定に成功したと発表しました。容疑者には資金を返還するための猶予として48時間が与えられましたが、その身元は現時点で公表されていません。
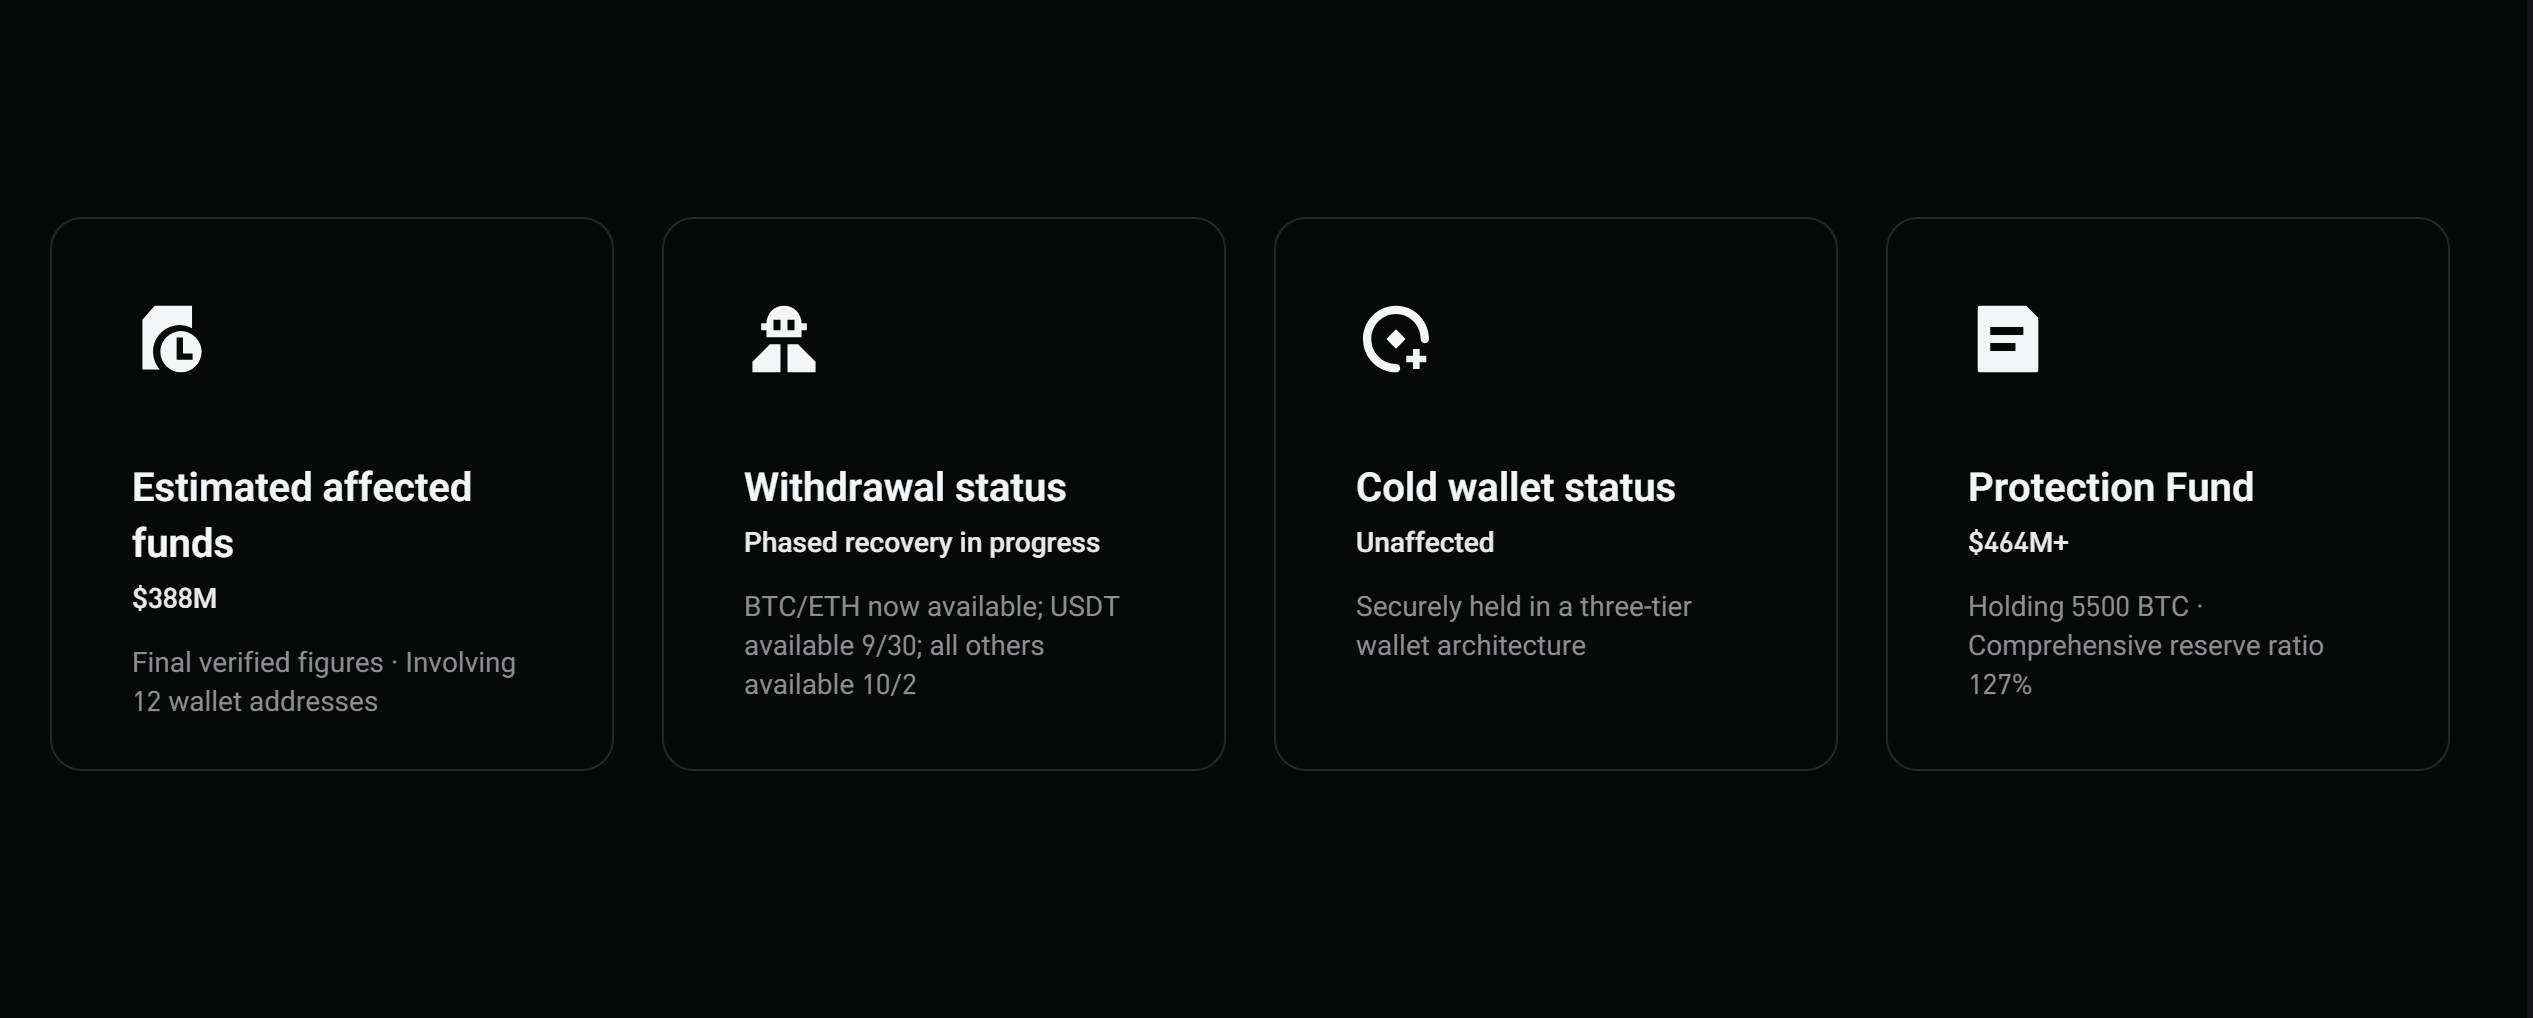
このサイバー攻撃は9月30日、2件の小規模な探索的トランザクションから始まりました。その数時間後には、BNB Chain上のNEAR Intentsのボルトから約386万USDTが引き出されました。原因は、Omniインフラとの接点にあたるNEAR Intentsのスマートコントラクトに存在した重大な脆弱性です。
盗まれた暗号資産の追跡
ブロックチェーンアナリストは、不正に流用された資金の大半を丹念に追跡しました。攻撃者は総額の約76%を34.69 BTCに交換し、約80万2,000ドルをKuCoinのアドレスに送金していました。皮肉なことに、攻撃者は盗んだ資産の一部を、NEAR Intentsのプラットフォーム自体を使ってロンダリングしていました。
チームは侵入を検知すると、ただちに複数のネットワークで運用を縮小し、脆弱性の修正を完了しました。プロジェクトの担当者は、基盤となるNEARプロトコルには一切影響がなかったと説明し、ユーザーの損失は全額補償すると約束しています。ブロックチェーンブリッジのこうした脆弱性は、複数のネットワークとスマートコントラクトを同時に結びつけているため、きわめて危険です。
48時間の最後通告
NEAR IntentsのCEOであるAlex Shevchenko氏は10月2日、容疑者を確実に特定したと公に表明しました。同氏は、資産を自発的に返還するための猶予期間として48時間を設けるという、断固たる最後通告を突きつけています。これに先立ち、CrossCurveも同様の戦略をとり、攻撃者に対して盗んだ暗号資産を返還するための72時間の猶予を与えていました。
NEAR Intentsはこのインシデントを正式に認め、関係する法執行機関に事案を報告しました。さらに、第一線のブロックチェーン分析の専門家を起用したことを明らかにし、攻撃に関する詳細な技術的事後検証の結果を、しかるべき時期に公開すると約束しています。
翻訳元: https://meterpreter.org/near-intents-hack-identity-uncovered/