ブロックチェーン調査員のZachXBT氏は、中国系の組織犯罪シンジケートに潜入していたことを明らかにしました。このシンジケートは、北朝鮮のLazarus Groupに関連する暗号資産の窃取事件を通じて、10億ドル超を洗浄したとみられています。
同氏は2026年10月5日の公開情報で、顧客を装って情報を収集したと説明しています。この活動により、盗まれた資産の凍結につながったほか、犯罪者同士のやり取りをブロックチェーン上で確認できる取引と結び付けることができたといいます。
Lazarus Groupの暗号資産に迫る研究者
調査のきっかけは、2025年2月に発生したBybitへの攻撃です。ZachXBT氏はこの事件を、北朝鮮系のTraderTraitorグループによる15億ドルの窃取だと説明しています。
同氏は、TelegramやDiscordの公開コミュニティで、盗まれた資金に絡む注文への支援を求めるアカウントを15件以上特定しました。こうしたサポート依頼は、非公開のインフラにアクセスしなくても、疑わしいマネーロンダリング網に近づく入り口となりました。
ZachXBT氏は複数の参加者に接触しました。その一人が、Telegramユーザーの「Jimmy Green」です。ユーザー名はlong_991、数値のアカウントIDは7635649994でした。
2025年3月6日、同氏は疑わしい仲介者の信頼を得るための取引に備え、新たに作成したEthereumアドレスに349,700 USDCを入金しました。
Jimmy氏は、調査員が保有するEthereum上のUSDCをTron上のUSDTに交換することを提案し、0xbaa5と略記されるEthereumアドレスへの支払いを指示しました。
ZachXBT氏によると、このウォレットは0xbcb4からガス代の提供を受けていました。0xbcb4はBybitへの攻撃による収益に直接関係するアドレスで、Bybitの公開ブラックリストにも掲載されています。これにより、仲介者のウォレットと盗まれた資産との間に、オンチェーン上のつながりがさらに1つ確認されたことになります。
その後も交換を重ねるうち、Jimmy氏は北朝鮮の顧客に代わってBybitの資金を移動させる計画や、香港・中国本土での活動について話し始めたと、ZachXBT氏は述べています。
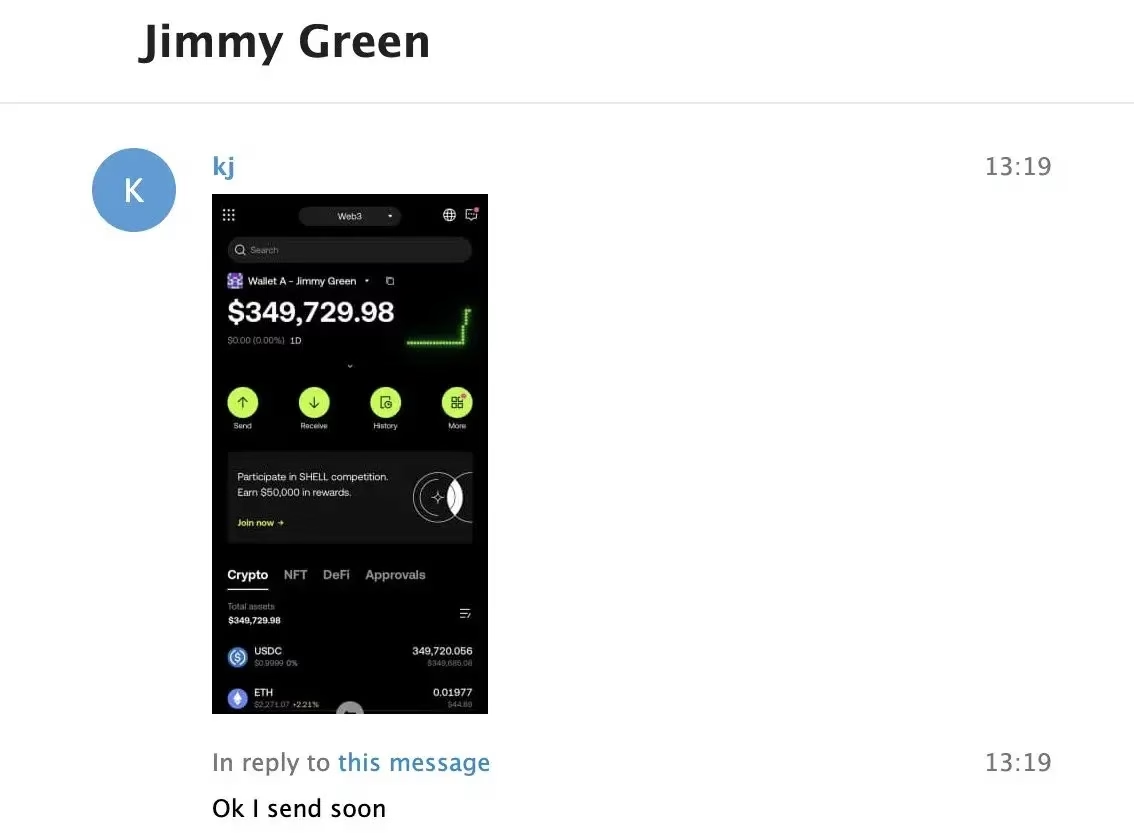
たとえばJimmy氏は、Solanaへの送金が行われる前日に、その実行を予告していたとされます。こうした事前の情報提供により、調査員は非公開の発言をその後のブロックチェーン上の動きと照合できました。
2025年3月12日には、Jimmy氏がブリッジ取引のスクリーンショットを共有しました。ZachXBT氏は、その金額とタイミングが、メッセージ受信から数分以内にTHORChainエクスプローラーで作成された注文と一致することを確認しています。
Jimmy氏が後に明かした3つのSolanaアドレスからは、BTC、ETH、SOL、Tronをまたいで動く、1,200万ドル超のBybit関連収益を含むクラスターが判明しました。調査員によると、Tetherはその後、このクラスターに関連する442,000 USDTを凍結しました。
さらに、やり取りからはBybit以外の事案も明らかになりました。Jimmy氏は2024年に資金を凍結されたチームについて言及しており、ZachXBT氏はPoloniexへの攻撃に関連する332,000 USDCを特定しました。
同氏は、349,700 USDCを自費で用意し、信頼を築く過程で交換のたびに5%の損失を被ったと述べています。
今回の調査は、公開サポートチャネル、ガス代の提供関係、クロスチェーン取引のタイミング、そして潜入による接触を組み合わせることで、マネーロンダリングの実態を暴ける可能性を示しています。
ただし、シンジケートの帰属、洗浄総額の合計、そして説明されている成果は、いずれもZachXBT氏の公開情報に基づく主張にとどまります。確認可能なスレッドからは、参加者全員の身元が独立して裏付けられているわけではなく、個々の疑惑について完全な取引記録が示されているわけでもありません。
21分速いMTTRで、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに導入。
翻訳元: https://gbhackers.com/researcher-infiltrates-chinese-crime-syndicate-laundering-crypto/