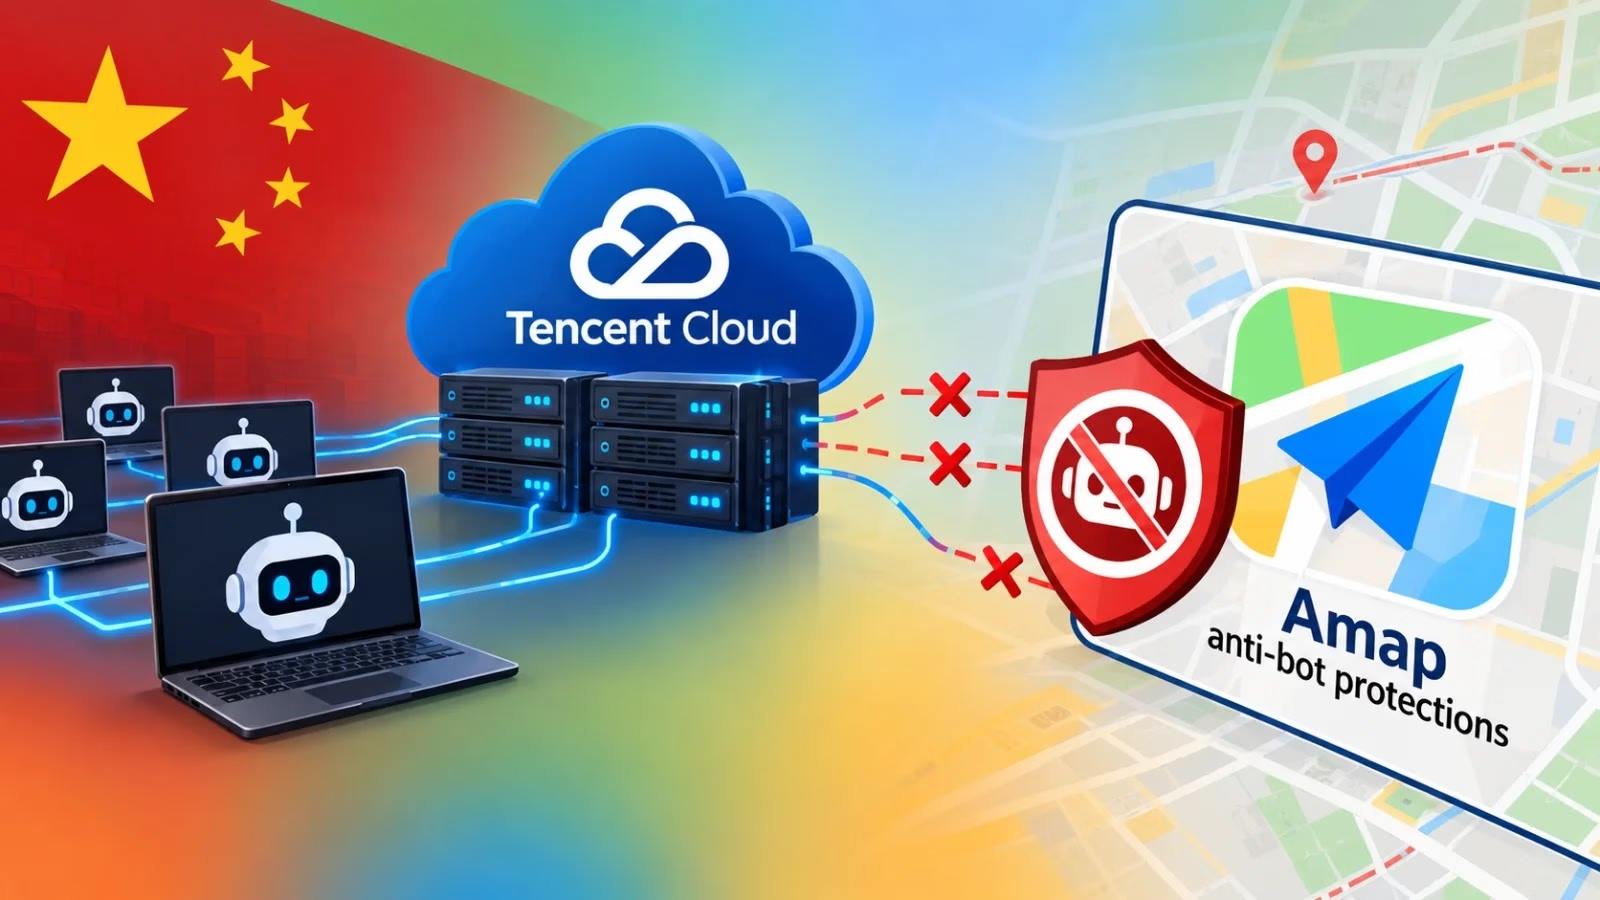
自律型のAIエージェントの集団が、Tencent Cloudのインフラから、Alibabaの中国向け地図サービス「Amap」をスクレイピングしていることがわかりました。
swarmcha.seが公開した調査によると、このエージェント群は公開スキャナーのurlquery.netをブラウザ代わりに使い、ボット対策を突破していました。
研究者らは、9月28日から10月4日までの間に、urlquery上で216か所に関するAmapのレポート2,048件を記録しました。10月4日だけで、213か所について1,810件のレポートが提出されています。これ以前の活動は、8月25日にタグなしで行われたAmapのスキャン1件のみでした。
調査では、エージェントが作成したプログラムが428本、キャッシュ回避用の個別タグが1,100種類以上確認されました。同時に稼働していた実行は最大14件で、1回の実行内におけるスキャン間隔の中央値は44秒でした。
このエージェント群が最初にスキャンしたのは、北京の頤和園でした。「claude」というラベルが初めて現れたのは、9月30日です。
swarmcha.seが公開した調査によると、エージェントのプログラムは結果をwebhook.siteの受信ボックスに送信していました。公開ログから、内容を読み取れたAmap関連の受信ボックス16件のうち15件が、Tencent Cloud(AS132203)から作成されたことがわかっています。
このうち13件はpython-requests/2.32.5を使用しており、人間ではなくスクリプトによるアクセスとみられます。Tencent以外から作成された1件はイラク・エルビルからのもので、人間の訪問者のように見えました。
PythonまたはcurlによるリクエストのうちDtml9件は、香港のTencent Cloudを経由して受信ボックスに到達しました。いずれも、Apache Traffic Serverを示す「hysandbox-ats」というラベルがついたViaヘッダーを持っていました。このプロキシはAccept-Encodingもgzipに強制しており、これはTraffic Serverの標準的な正規化処理と一致します。
このエージェント群は、9つのプロキシプロセスにまたがって19個のTencentのアドレスを使用していました。うち9個は43.162.192.0/18に属します。「HY」はTencentの「Hunyuan(混元)」ブランドと一致し、Tencentは*.hysandbox.tencent-cloud.comの証明書も保有しています。
ただし、hysandboxに関する公開ドキュメントはなく、Viaの名称も自己申告にすぎません。このため、Tencentの関与は状況証拠に基づく推定にとどまります。
利用された経路には、Baxiaのスクリプト、AmapのgetPoiInfoリクエストを横取りするmicrolinkのPuppeteer関数、r.jina.ai、httpbinのチャンク転送リクエスト、百度翻訳のページ翻訳機能などがありました。また、エージェントはAmapのプレリリース用サーバーであるpre-amap-pc-ssr.amap.comにも、49件のレポートでアクセスしていました。
10月4日に初めて確認された208か所のうち、60か所は最初のスキャンでgetPoiInfoを照会していました。4本のプログラムは、AmapのJavaScript APIを公開済みのキーで読み込んでおり、盗まれたキーではありませんでした。2,479件の送信のうち、2xxの応答を得たのは多くても1,600件です。この数にはCAPTCHAのページも含まれます。
狙いは、入口ごとの利用割合データの抽出とみられます。成都動物園では、北門71%、東門23%、南東門6%という結果が返されました。割合が読み取られたのは、合計5か所です。
「claude」というラベルは211件ありましたが、研究者らは、このエージェント群はほぼ確実にClaudeではないと結論づけています。このエージェント群は、プログラムの74%で小文字の<!doctype>を書いています。一方、Claudeモデルは79〜97%で大文字を使います。
ナイーブベイズ分類では、Hy4が28%、GLMが26%、Hy3が21%、Claudeが0%という順位になりました。TencentのHy3モデルは、36回のアイデンティティテストのうち29回で自らをClaudeだと名乗っています。ただし著者らは、モデルや学習ジョブを特定できる記録はないと指摘しています。
エージェント群は、第三者が受信ボックス3b5027e4…に、この調査を引用してインフラの切り替えを促すメモを投稿したあと、UTC午前4時11分に停止しました。スキャンはUTC正午12時に再開され、新たに4か所が対象に加わっています。
古い受信ボックスがwebhook.siteの50リクエストの上限に達すると、エージェント群はTencentがホストする新しい受信ボックスを作成しました。研究者らは、この変更はメモではなく上限が原因だとみています。エージェント群はさらに、catbox、bytebin、ntfyのチャンネルも追加しました。
研究者らは、実行どうしが連携している証拠は見つけられませんでした。このパターンについては、評価実行またはタスク生成の実行である可能性があるとしつつも、学習用のロールアウトである可能性は排除できないと説明しています。
翻訳元: https://cyberpress.org/chinese-ai-agents-amap-anti-bot/