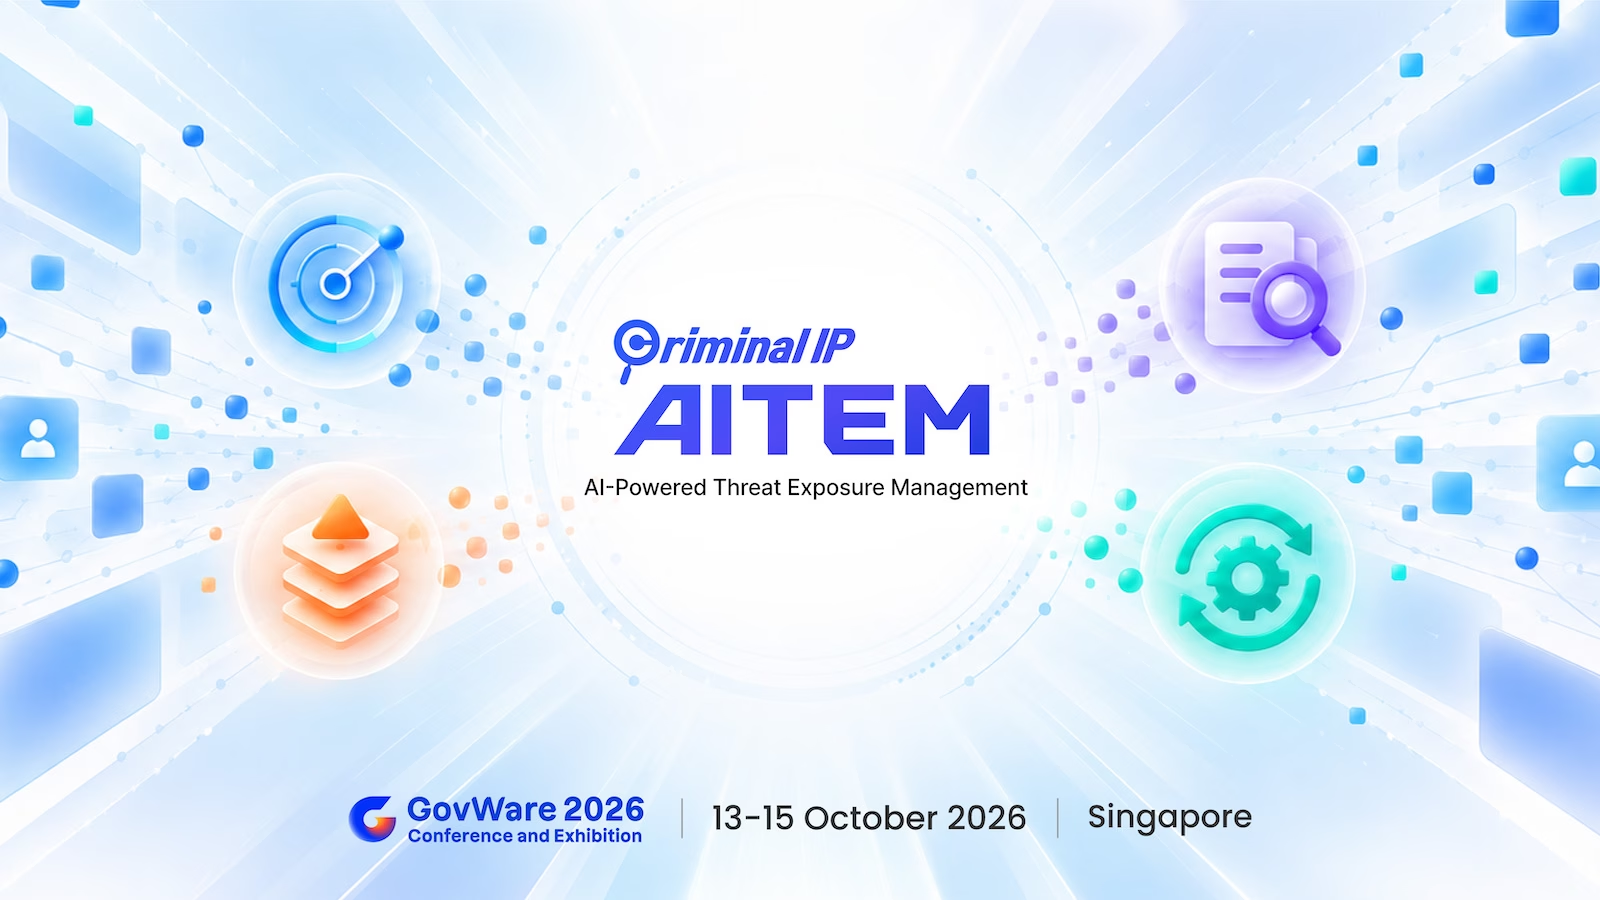
世界中のセキュリティチームに、意思決定に直結する脅威インテリジェンスとアタックサーフェスの可視性を提供するサイバー脅威インテリジェンスプラットフォーム「Criminal IP」(運営元はAI SPERA)が、シンガポールで開催される「GovWare 2026」に参加します。
セキュリティ運用では、資産の発見にとどまらず、エクスポージャー(露出)を把握し、優先順位を付け、対処することが求められるようになっています。こうした流れを受け、Criminal IPはアタックサーフェス管理(ASM)の次なる進化像として、AITEM(AI-Powered Threat Exposure Management)を打ち出しました。
可視化から行動へ:ASMが進化を迫られる理由
従来のASMツールは、サーバー、ドメイン、IPアドレス、管理パネルといったインターネットに公開された資産を、攻撃者より先に発見できるようにするという重要な役割を担ってきました。しかし、発見するだけではもはや十分ではありません。
AI SPERAのCEO、Byungtak Kang氏は次のように述べています。「脅威を見つけることと、それに対処することは、まったく別の課題です。より安全なサイバー空間を築くには、可視化から行動への転換が必要です。
現在、組織はかつてないほどの可視性を手にしていますが、そこから見えてくるリスクに優先順位を付けて効果的に対処できている組織はまだ多くありません。AIでノイズを除去し、コンテキストを補強し、調査を支援することで、セキュリティチームは最も重要なエクスポージャーに集中し、リアルタイムで対応できます。そうして得られた知見を、意味のある行動につなげられるのです」
AIが攻撃者の参入障壁を下げていることで、検知から対処までの溝は一段と深刻になっています。自動化されたスキャン、公開されたPoC(概念実証)エクスプロイトコード、AIを使った脆弱性の発見により、攻撃者はこれまで以上に素早く、公開状態の資産を特定して標的にできます。防御側の課題は、もはや可視性だけではありません。対応のスピードが問われています。
AITEM:アタックサーフェス管理の次なる進化
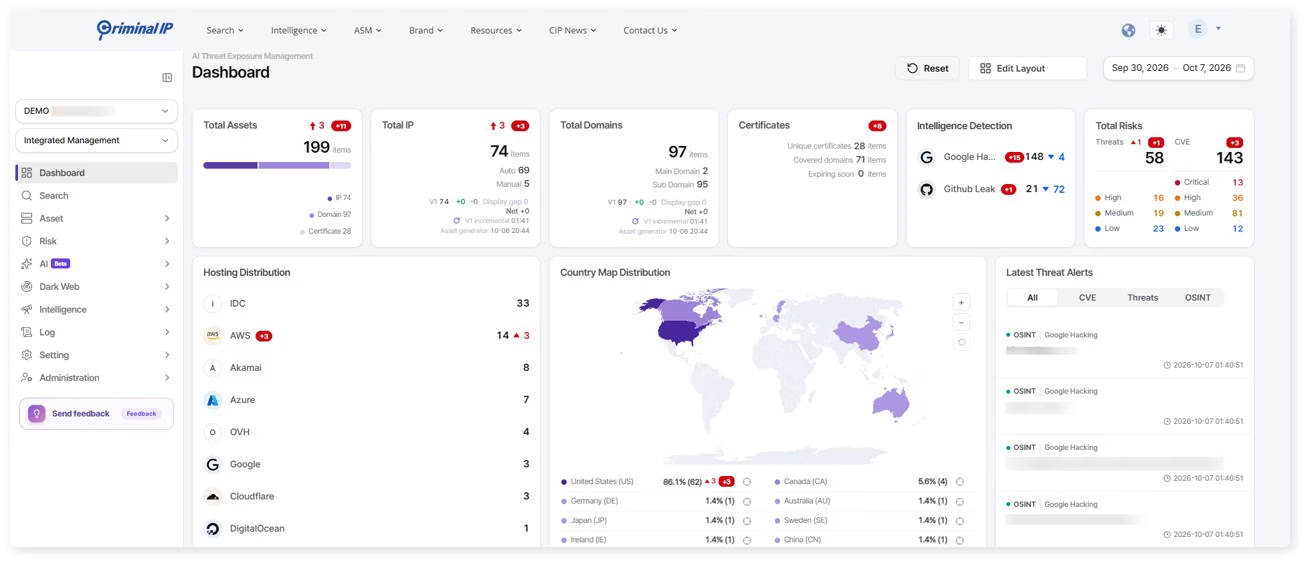
AITEMは、従来のアタックサーフェス管理が対象としてきた外部資産の棚卸しから、さらに範囲を広げます。Criminal IPの脅威インテリジェンスを基盤に、外部資産、オープンソースインテリジェンス、ダークウェブのデータ、内部インフラ、シャドーAI、漏えいデータ、新たに登場する脆弱性までを、より広範な脅威エクスポージャー管理のアプローチに取り込みます。
AITEMは、資産の発見や汎用的なリスクスコアの提示で終わりません。断片的な検出結果を、調査、優先順位付け、対処に必要なコンテキストと結び付けるよう設計されています。
エクスポージャーのライフサイクル全体にAIを適用
AITEMは、エクスポージャー管理の次の4段階にAIを適用します。
- 検知(Detect) – 新たに登場した脅威や脆弱性を、組織の環境に実際に存在する製品、サービス、資産と結び付けます。
- 調査(Investigate) – セキュリティチームが、資産、エクスポージャー、脆弱性、セキュリティ上の検出結果を自然言語で調査できます。関連するコンテキストも一か所に集約されます。
- 優先順位付け(Prioritize) – ベンダーの汎用的なリスクスコアだけに頼らず、組織が定義したリスク基準に、実環境での悪用可能性や攻撃者の活動状況を加えてエクスポージャーを評価します。
- 自動化(Automate) – 優先順位を付けた検出結果を、アラート、チケット、ワークフローのアクションに変換し、適切なチームへ振り分けます。重大なエクスポージャーを検知から対処へと進めやすくします。
中核にあるのは脅威インテリジェンス
AITEMはCriminal IPの脅威インテリジェンスを基盤としており、脆弱性データだけでは得られない実世界のコンテキストをエクスポージャー管理に加えます。
オープンポート、公開サービス、脆弱性、関連インフラ、不正使用の履歴、スキャナーの活動、脅威の帰属情報、悪意のあるインフラを組み合わせて把握できます。これにより、セキュリティチームは何が公開されているかだけでなく、そのエクスポージャーの周辺で何が起きているのか、なぜそれが重要なのかも理解できます。
AITEMは、Criminal IPが描くアタックサーフェス管理の進化の形です。可視性を外部資産の棚卸しにとどめず、エクスポージャーの発見を、調査、脅威コンテキスト、優先順位付け、対処へと結び付けます。
GovWare 2026で語る「可視化から脅威ハンティングへ」
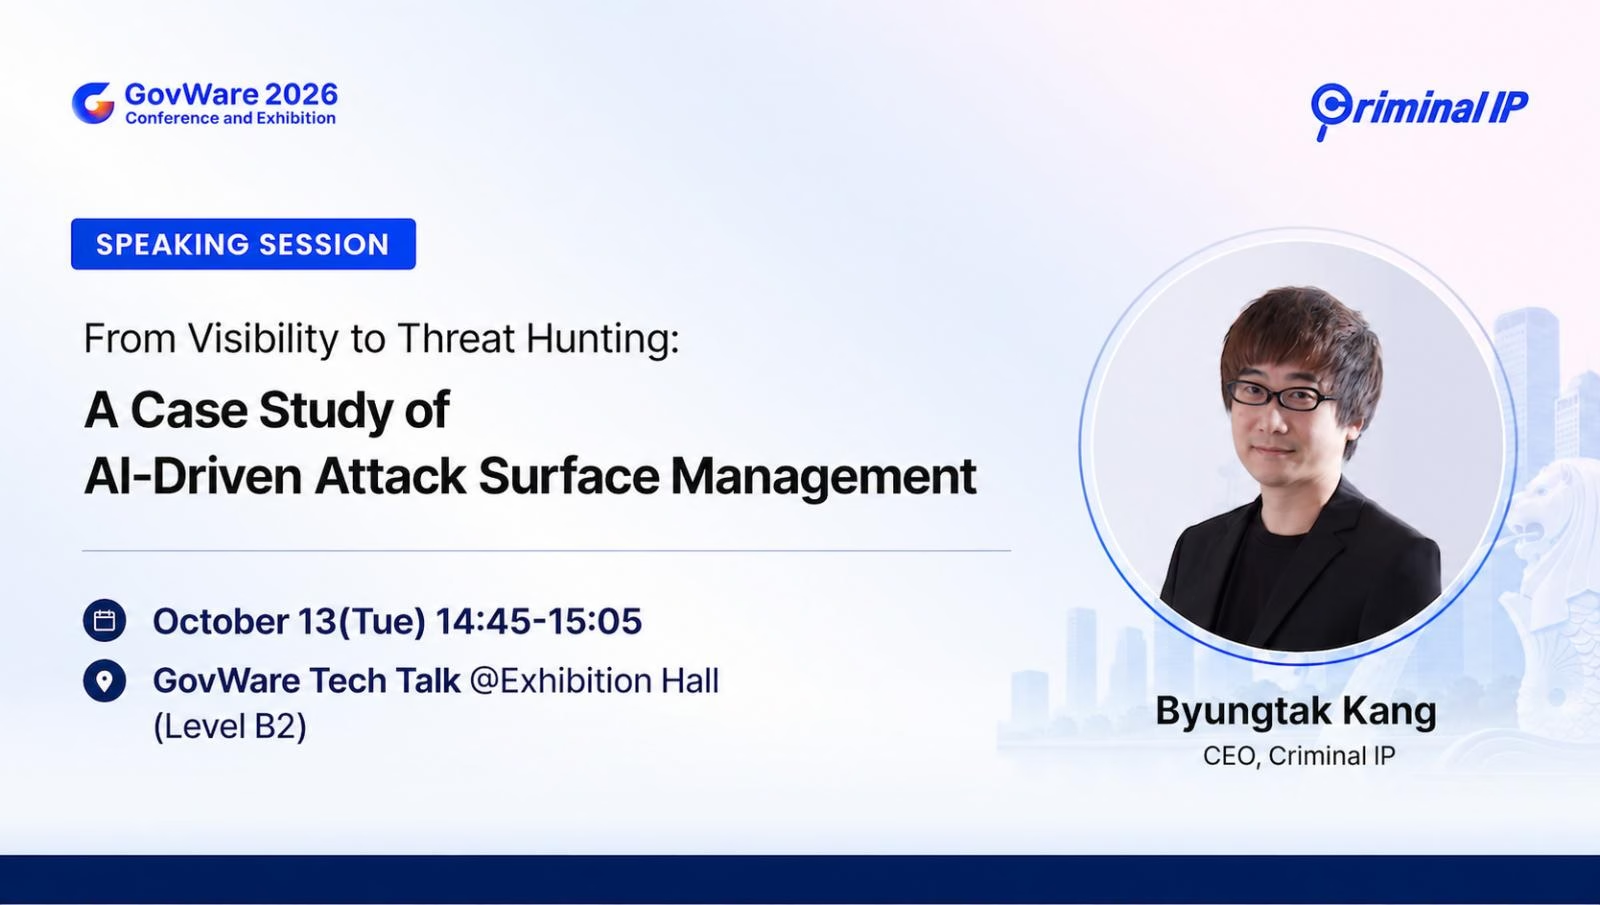
GovWare 2026では、AI SPERAのCEOであるByungtak Kang氏が、カンファレンスプログラムの一環として「From Visibility to Threat Hunting: A Case Study of AI-Driven Attack Surface Management(可視化から脅威ハンティングへ:AI駆動型アタックサーフェス管理のケーススタディ)」と題した講演を行います。
セッションでは、実際の事例を交えながら、脅威インテリジェンスとアタックサーフェスの可視性が、迅速な調査とより効果的なセキュリティ運用をどう支えるかを探ります。あわせて、エクスポージャーの発見から、その理解と対処へと軸足が移りつつある流れも検証します。
業界全体で進む変化
Criminal IPがAITEMで目指す方向性は、グローバルなセキュリティ業界全体の変化を映しています。RSAC 2026では、エージェント型AI、AI SOC、シャドーAIが主要テーマとなりました。大手セキュリティベンダーも、サイロ化したセキュリティツールから、より統合されたAI駆動型のセキュリティ運用へと移行を進めています。
Kang氏は次のように述べています。「ASMの競争は、もはや誰が最も多くの資産を見つけるかではありません。誰がより速く動き、より効果的に対処し、組織を動かせるかが問われます。繰り返しの分析作業はAIに任せるべきです。人間は、判断、説明責任、優先順位付けに集中するべきです」
Criminal IP(AI SPERA)について
Criminal IPは、AI SPERAが運営するサイバー脅威インテリジェンスソリューションです。世界中のセキュリティチームに、意思決定に直結する脅威インテリジェンスとアタックサーフェス管理ソリューションを提供しています。
Criminal IPは、グローバルなインターネットを継続的にスキャンし、IP、ドメイン、URL、攻撃インフラにまたがる脅威シグナルを集約し、コンテキストを付与しています。対象は、悪意のある指標、既知の脆弱性、公開されている資産、攻撃者の行動です。
Criminal IPの使命は、組織が自社のサイバー環境を実際に可視化できるようにすることです。攻撃者の先を行うために必要なインテリジェンスを提供し、脅威の検知と対処を加速させます。
詳細はwww.criminalip.ioをご覧ください。