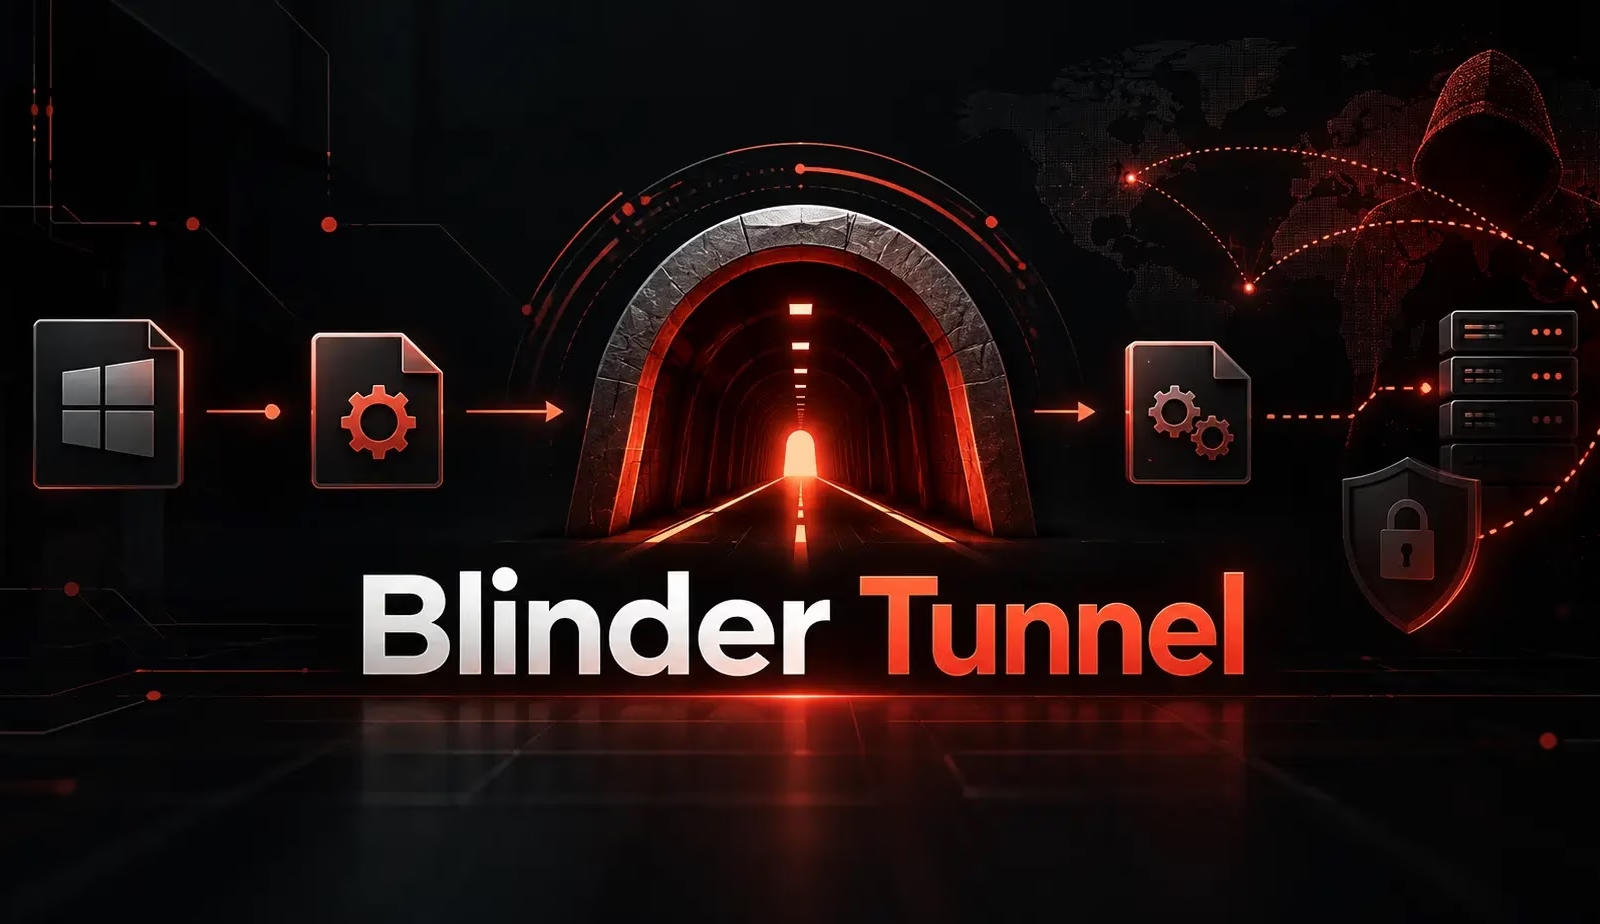
イランの国家に連なる攻撃者が、イラクの重要インフラを標的とする「Blinder Tunnel」と呼ばれる標的型キャンペーンで、AppDomainManagerハイジャックとDLLサイドローディングを悪用していたことが明らかになりました。
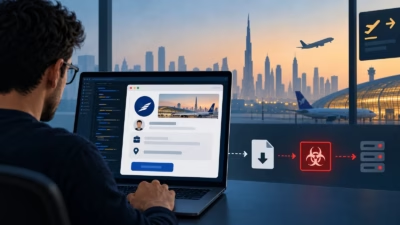
この攻撃では、ドバイ空港を装った偽の採用プロセスと、武器化されたVisual Studioのコーディング課題を使い、正規のものに見せかけながらマルウェアを送り込んでいました。
Palo Alto NetworksのUnit 42は、この一連の活動をCL-STA-1178として追跡しています。イランと関連する攻撃グループによるものだと、高い確度で評価しています。
同グループは早くも2025年11月にはインフラを準備しており、2026年3月から4月にかけて、イラクのソフトウェアエンジニアとみられる人物を標的にしました。
より広範な標的には、イラク、イスラエル、アラブ首長国連邦(UAE)の通信、航空、その他の価値の高い組織が含まれます。
攻撃者はドバイ空港のIT部門になりすまし、まず偽の採用ポータルへの応募フォームを送り付けました。
このポータルは被害者にアンケートへの回答を求めるものでしたが、データを盗んだりマルウェアを実行したりはしません。次の段階である「技術評価」に向けて信頼を築くための、おとりとして機能していました。
被害者が受け取ったのは、DubaiAirport_Carrers_IT_Test.zipという名前のZIPアーカイブです。中には、C#で書かれたフライト管理システムのプロジェクトと、単純なコーディングエラーを修正するよう求める指示が入っていました。
このアーカイブには、武器化された.csprojプロジェクトファイルが含まれていました。被害者がVisual Studioでプロジェクトを開くと、コンパイルや実行の前に、設計時ビルドの処理が攻撃者の仕込んだ命令を実行します。
悪意あるプロジェクトは%LOCALAPPDATA%\Microsoft\RuntimeBrokersにフォルダーを作成し、Resourcesディレクトリからマルウェアをコピーします。続いて、名前を変更したMicrosoft Visual StudioのホストプロセスRuntimeBroker.exeを起動しました。
ShelbyLoader V2は、レジストリキーHKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\MicrosoftRuntimeを通じて永続化を確立し、攻撃者が管理するGitHubリポジトリと通信していました。
GitHub APIを使って感染システムの登録、コマンドの取得、ペイロードの復号に必要な情報の入手を行います。GitHub Issuesはコマンド&コントロール(C2)のフォールバック用チャネルとしても使われ、暗号化された通信先情報がHTMLコメント内に隠されていました。
その後、マルウェアはリモートアクセス型トロイの木馬「ShelbyC2 V2」を読み込みます。ShelbyC2 V2はPowerShell.exeを起動せずに、PowerShellコマンドをメモリ上で実行します。これにより、プロセスに基づく検知の機会が減っていました。
攻撃者はさらに、トンネリングツールChiselのローダー「Blackwood」も展開しました。暗号化トンネルやSOCKSプロキシ接続を確立し、内部ネットワークへのアクセスと横展開に利用します。
Blinder Tunnelは、攻撃者が開発者の通常の作業フローを侵入口に変えられることを示しています。一見無害なコーディングプロジェクトを開くだけでマルウェアが実行されました。さらにAppDomainManagerハイジャック、ETWへの干渉、DLLサイドローディングによって、正規のMicrosoftコンポーネントに紛れて活動を隠していました。
セキュリティチームは、信頼できないVisual Studioプロジェクトファイルを制限し、msbuild.exeの不審な動作を監視する必要があります。あわせて、ユーザーが書き込み可能なパスからDLLを読み込む署名付き実行ファイルを調査し、エンドポイントからの想定外のGitHub APIトラフィックも確認することが求められます。
今回のキャンペーンは、開発者向けアーカイブを開く前に、採用関連のメッセージや技術課題の真偽を独自に確認することの重要性も改めて示しています。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現しています。 チームで試してみる
翻訳元: https://cyberpress.org/blinder-tunnel-evades-security/