Googleは、Chromeの脆弱性報奨金プログラム(Chrome VRP)を刷新しました。メモリ破壊の脆弱性に対する報酬を引き上げるとともに、その他のセキュリティ上の欠陥、修正案、調査ツールにも報奨の対象を広げます。
同社は「Chrome VRPの主な目的は、どの脆弱性が最も深刻で発見が難しいのかを把握し、社内テストの改善につなげることです」と説明しています。
メモリ破壊バグの報酬を引き上げ
メモリ破壊の脆弱性に対する基本報酬は4倍の2,000ドルになります。この種の欠陥は、ソフトウェアがメモリを誤って読み書きする原因となり、ブラウザのクラッシュや、攻撃者による悪意あるコードの実行を招く恐れがあります。
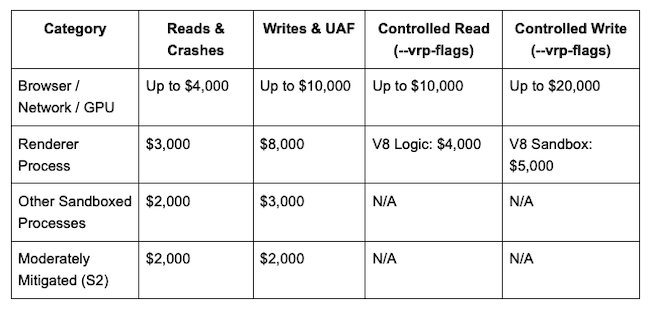
Chromeのブラウザプロセス、ネットワークプロセス、GPUプロセスでは、読み取りやクラッシュで最大4,000ドル、Webコンテンツから実証された制御可能なメモリ書き込みで最大2万ドルが支払われます。書き込み、use-after-free脆弱性、制御可能な読み取りは最大1万ドルの対象です。
Webページを処理するレンダラープロセスでは、書き込みとuse-after-free脆弱性で最大8,000ドルを受け取れます。use-after-freeとは、すでに解放されたメモリにソフトウェアがアクセスしてしまう欠陥です。V8サンドボックスの問題は一律5,000ドル、V8のロジックバグは4,000ドルとなります。
中程度の深刻度の修正とサンドボックス脱出にも報酬
メモリ安全性に関係しない問題のうち、深刻度が中程度と評価されたものには、一律2,000ドルを支払います。ただし、報告に修正案が含まれているか、報告が直接修正につながった場合に限ります。
さらにGoogleは、影響の大きい、メモリ安全性に関係しないサンドボックス脱出に対し、最大2万ドルの報酬を新設しました。こうした脆弱性は、ブラウザの各コンポーネントを隔離するために設けられたセキュリティ上の障壁を迂回するものです。
ファザーボーナスと年末の表彰
Googleは、新たなファザーを開発して提供した研究者向けに、2,000ドルの「Chrome Fuzzer Bonus」を復活させます。ファザーとは、通常とは異なる入力や想定外の入力をソフトウェアに与え、脆弱性を洗い出すテスト手法です。
応募ガイドラインと受付手順は、Chromeのファジングチームと協力し、Chrome VRPのFAQで公開する予定です。
また、最多の発見、最優秀レポート、最優秀バグといった貢献を称えるため、年末に裁量による表彰も実施する計画です。
新ルールの適用時期
新しい報酬ルールは即日適用されます。2026年4月30日以降に提出され、Googleの評価待ちとなっている報告も、更新後の枠組みで評価・報酬が決定されます。
研究者はGoogle Bug Huntersから報告を提出し、「Chrome VRP」を選択する必要があります。Googleによると、新しいカテゴリーとルールの変更は、プログラムのルールページに追加される予定です。
翻訳元: https://www.helpnetsecurity.com/2026/10/14/google-chrome-vulnerability-rewards-program-updates/