米国では、北朝鮮のITワーカーによる不正スキームを標的とした新たな法執行作戦で、米国籍の2人が逮捕されました。
逮捕されたのは、ペンシルベニア州のMichael James Bostelle容疑者と、テキサス州のJuan Cecilio Pena Carrillo容疑者です。両容疑者は、北朝鮮のITワーカー(ITW)が米国企業でリモート勤務の職を不正に得るのを手助けしていたとされています。
4つの訴因からなる起訴状によると、Bostelle容疑者とPena容疑者、およびその共犯者による複数年にわたる詐欺スキームは、300万ドル超の不正収益を生み出しました。
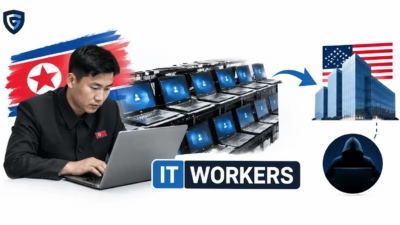
このスキームは2019年から2025年7月まで続いていたとされています。両容疑者は、被害を受けた米国企業が支給したノートPCを自宅で預かって設定し、ITWが米国内で働いているように見せかけていました。
ITWは偽の身分証明書に加え、実際の所在地を隠すVPNやプロキシのインフラを使用しました。米国人の協力者の支援も受けながら、通信、サイバーサポート、医療、製造、小売の各分野にまたがる70社超の米国企業で職を得ていました。
起訴状は、このスキームに関与したとして、中国を拠点とするSun Sheng Ming、Pei Li Guang、Weng Shou Cheng、Han Guo Bin、Wang Jian Jun、Sheng Zhang Kun、Zhang Wei Ping、Zhang Li Ping、Yu Yang、Jin Longの各被告も訴追しています。
これとは別に、「Operation Lonestar Roundup」と名付けられた作戦では、FBIがテキサス州内の40カ所を捜索しました。いずれもITW向けのラップトップファームとして運営されていた疑いがある場所で、詐欺に使われたノートPCやKVMデバイス計187台を押収しています。
Famous Chollima
この偽ITワーカー・スキームをFamous Chollimaとして追跡しているCrowdStrikeによると、海外の工作員はさまざまな欺瞞の手口を使い、雇用主に会社支給のノートPCをファームの所在地へ送らせています。
具体的には、ノートPCの盗難を装った虚偽の被害届を出して代替機を入手する、急な転居を理由に配送先を変更させる、複数の居住先住所を次々に使い回す、といった手口があります。採用過程でIT人材派遣会社を介する手法も使われ、これにより最終顧客の端末が気付かれないままラップトップファームへ転送されていました。
ファームでは、米国人の協力者がハードウェアとソフトウェアを設置し、ITWが端末にリモートアクセスできる環境を整えます。
組織が近年導入してきた防御策への対応として、Famous Chollimaはリモートアクセスツールの隠蔽やデバイスハッシュの偽装を始めました。さらに、複数の組織やペルソナで同じデバイス識別子を使い回しています。
CrowdStrikeは「ラップトップファームは、Famous Chollimaの収益創出活動にとって不可欠だ。海外からでは容易に克服できない物理面、金銭面、法律面の3つの問題を解決してくれるからだ」と指摘しています。
ファームと協力者は、物理的な住所、法的な身元、規制を満たす仕組みといった米国内の足場を提供します。ただし、これらが摘発されても、Famous Chollimaへの影響は限定的とみられています。
CrowdStrikeはまた、Famous Chollimaの活動に業種の偏りはなく、リモート雇用を提供するあらゆる組織が収益源として狙われていると指摘しています。
CrowdStrikeは「今回の作戦で摘発されたクラスター全体で特定された数十の被害組織は、航空宇宙、エネルギー、金融サービス、医療、サイバーセキュリティ、防衛エンジニアリング、政府系テクノロジー、消費者向けテクノロジーといった重要分野に及んでいる」としています。
ITW検出に向けた「Identity in Depth(多層的な身元確認)」アプローチ
FBIは新たな注意喚起で、ITWが検知を逃れるために協力者の利用を強めていると一般に警告しました。ITWは、事情を知る米国人と知らない米国人の双方の助けを借りて、米国内で職を得ているといいます。
FBIは「ITWは、自らの関与を隠すためにさまざまなサービスの対価を米国人に支払っている。カメラに映ってもらう、採用面接や会議に出席してもらう、偽の身元を確認してもらう、個人のSNSや職業人向けネットワーキングのアカウントへのアクセスを提供してもらう、荷物を発送してもらう、尿検査や指紋の提出を済ませてもらう、業務用端末を個人の住居からインターネットに接続し続けてもらう、といった依頼だ」と説明しています。
同局によると、ITWを確実に見抜くには、複数の行動が重なっていないかを確認し、雇用期間全体を通じて多層的なアクセス制御と検知を行う「Identity in Depth」アプローチを採用すべきだとしています。
ITWはリモートデスクトップやリモート監視・管理(RMM)ソフトウェア、ノートPCを操作するための外部ハードウェアを使用します。業務と無関係なアプリケーションを頻繁にダウンロードし、ほぼ例外なくデータを持ち出します。銀行口座や居住先住所を次々に変える傾向があり、盗んだ身元で職を得るために確認書類も偽造します。
FBIは「『Identity in Depth』、すなわち雇用期間を通じた多層的な検知、アクセス制御、継続的な本人確認を行えば、信頼性の低いフィルターに頼らずに済む。中程度のシグナル、弱いシグナル、避けられないシグナルも、集約すれば強化した精査の根拠になる。容易に回避されるルールではなく、確率的な行動データに基づいて身元に関する不正を評価することで、防御側は北朝鮮のITWとその戦術の進化に対抗するための強靭さと柔軟性を得られる」と述べています。
翻訳元: https://www.securityweek.com/us-arrests-two-in-crackdown-on-north-korean-it-worker-laptop-farms/