マイクロソフトは水曜日、中国系サイバー犯罪者が使用していた強力なフィッシング基盤3つを法的措置によって停止させたと発表しました。これらの基盤は、世界75,000以上の組織になりすました悪意あるメッセージを数億通も送信するために使われていました。
同社は日本の警察庁、ヘルスケア分野のサイバーセキュリティ組織Health-ISACと連携し、米国の裁判所から命令を取得しました。この命令により、YAM Store、CoGUI、Iron Manの基盤を構成していたドメインを差し押さえ、転送先を変更しました。
3つのプラットフォームは、今年1月以降だけでも、マイクロソフトの顧客を狙った7億5,000万通以上のメッセージの送信を可能にしていました。
これらのメッセージは、150を超える国と地域の一般消費者、医療機関、金融機関、その他の企業を標的にしており、運営者には数千万ドルの収益をもたらしていました。ツールの多くは、認証情報、個人情報、銀行データ、その他のログイン情報を盗むことを目的としています。
Iron Manは、フィッシングキットをサービスとして提供する「フィッシングキット・アズ・ア・サービス」です。郵便会社、交通違反の窓口、税務当局、銀行、通信会社など、信頼されたサービスになりすました誘導ページを2,300以上、あらかじめ用意して犯罪者に提供していました。Iron Manの顧客は、オーストラリア、日本、インドをはじめ数十カ国向けに作られた数千種類のテンプレートが利用できるサブスクリプションを購入します。
CoGUIは、信頼されたブランド、企業、政府機関、金融機関になりすませる既製のウェブサイトとメッセージを犯罪者に提供していました。
CoGUIは日本の人々を狙う際に多用されましたが、2026年半ばまでにサイバー犯罪者はIron Manへ移行し始めました。Iron Manは、ブランドになりすますためのテンプレートに加え、「特定のブランド、業界、国に合わせたメール、テキストメッセージ、ウェブコンテンツを素早く展開」することを可能にしていました。
マイクロソフトのデジタル犯罪対策部門(Digital Crimes Unit)で副法務顧問を務めるスティーブン・マサダ(Steven Masada)氏によると、これらのサイトに関する調査は昨年、日本の警察当局が日本国内の人々を狙ったメッセージング攻撃キャンペーンを通報したことから始まりました。
追跡の結果、これらのキャンペーンは、CoGUIを起点とする中国語圏のサイバー犯罪エコシステムにたどり着きました。そのエコシステムは、すぐにCoGUIの枠を超えて拡大していました。マイクロソフトと日本の当局が、複数の詐欺キャンペーンを同一のインフラに結び付けていく中で、YAM Storeにたどり着きました。
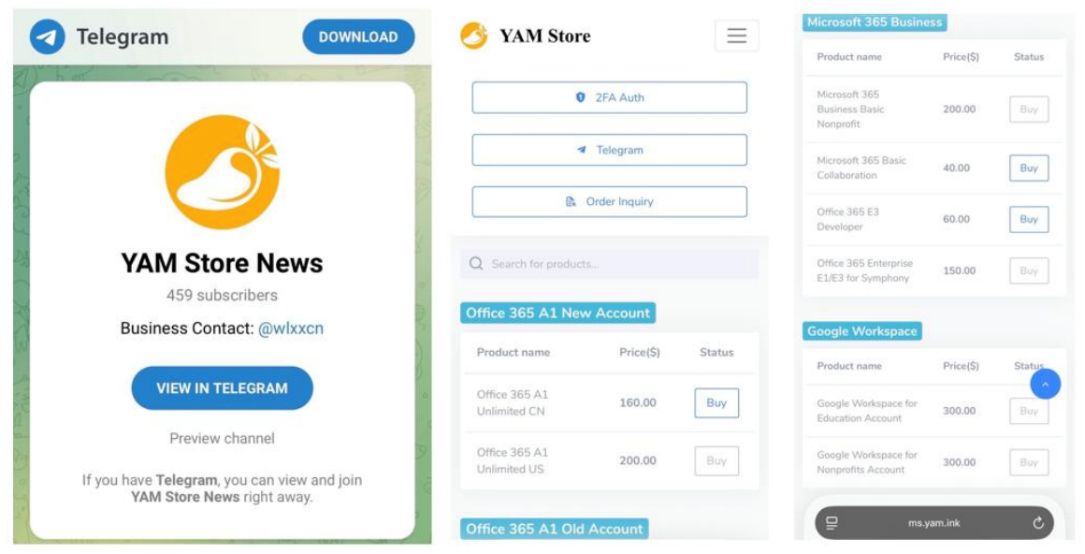
マイクロソフトの研究者によると、YAM Storeは初期アクセスブローカーのマーケットプレイスで、「マイクロソフトやGoogleなどのプロバイダー上にある、侵害された環境や不正に入手された環境を利用したインフラを販売」していました。サイバー犯罪者は、詐欺に使えるマイクロソフトやGoogleの不正アカウントのうち、最も安いものを選んで購入できる状態でした。
マイクロソフトは「このマーケットプレイスでは、アカウントの使用年数、サブスクリプションの種類、教育機関(.edu)や非営利団体(.org)といった環境の種類に応じて、さまざまなインフラが提供されている」と説明しています。また、サイバー犯罪者は正規の組織名や失効した組織名に紐づくドメインも購入できたと指摘しました。
サイバー犯罪者は、実在する企業が失効するに任せたインターネットドメインを購入し、正規のプラットフォームに見えるようウェブサイトを作り直していました。こうしたサイトを使えばMicrosoft 365の認証情報を盗むことができ、その認証情報はYAM Storeで売却できます。
マイクロソフトは裁判所の命令により、ドメインを差し押さえて転送先を変更するとともに、YAM Storeに関連する20,000以上のアカウントを無効化しました。同社によると、自社サービス上でホストされているインフラの削除は現在も続いており、なりすましに使われていた100,000以上のドメインをブロックしています。
マイクロソフトは、米国および各国の法執行機関のパートナーと情報を共有したほか、サイバーセキュリティ企業のResecurityと協力してこれらのサイトに潜入したと説明しています。
マサダ氏はブログ記事で、これらのツールが、人々が日々大量に受け取る通行料金詐欺のテキストメッセージや偽の配送通知メールの多くを生み出す原動力になっていると説明しました。
調査では、YAM Store、CoGUI、Iron Manのインフラに類似点があることが判明しました。これは、開発者同士が緊密に連携しているか、開発の出自が共通していることを示しています。
マイクロソフトは、同社の認証情報を盗むために設計されたフィッシング基盤を排除するため、法的手段の活用を強化しています。先月は、AIを活用したサイバー犯罪プラットフォーム「EvilTokens」に対して法的措置を講じました。裁判所の許可を得てツールをオフラインにし、英国の警察と協力して、運営に関与したとされる人物を逮捕しました。
同社は6月にも、SocGholish、Amadey、StealCといったマルウェアを配布していたサイバー犯罪グループのサイバー犯罪サービス基盤に関連する数百台のサーバーとドメインを解体しました。さらにこの1年間で、RaccoonO365やRedVDSなど、他の有名なサイバー犯罪向けフィッシング基盤も標的にしてきました。
翻訳元: https://therecord.media/microsoft-takes-down-3-major-chinese-phishing-platforms