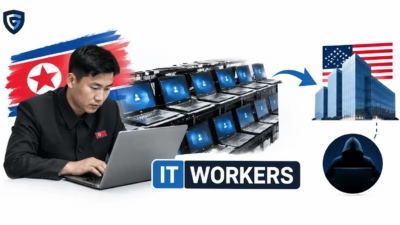
米司法省によると、北朝鮮のITワーカーは盗んだ身元や偽造した身元を使って、米企業70社以上でリモートの職を得ていました。その際、企業から支給されたノートPCを自宅で稼働させ続けていたとされる米国人の協力者が手を貸していました。
オハイオ州で逮捕、テキサス州で家宅捜索
ペンシルベニア州のMichael James Bostelle容疑者とテキサス州のJuan Cecilio Pena Carrillo容疑者は、電信詐欺、マネーロンダリング、個人情報の窃取の罪で起訴したオハイオ州の起訴状に基づき、身柄を拘束されました。同じ起訴状では中国を拠点とする被告10人も名指しされており、さらに2人の身元は非公開のままです。
検察側の主張によると、2人と共謀者らは2019年から2025年7月ごろまでの間、被害企業が支給したデバイスを受け取り、リモートアクセス用ソフトウェアをインストールしたうえで、収益約300万ドルを北朝鮮が管理する口座に送金していました。
被害を受けたのは、17州とコロンビア特別区にある医療、通信、小売、製造などの企業です。
テキサス州では、FBI捜査官が9月21日から25日にかけて「ラップトップファーム」の疑いがある40カ所以上を捜索しました。これは「Operation Lonestar Roundup」の一環で、ノートPCとKVM(キーボード・ビデオ・マウス)デバイスの計約187台を押収しています。
テキサス州北部地区連邦検事のRyan Raybould氏は「この捜査は、単なる詐欺事件にとどまるものではありません」と述べました。
「敵対的な外国政権が、盗まれた身元と米国内の隠れた接続拠点を使い、米企業に潜入しているのです。私たちがラップトップファームを1つ解体するたびに、北朝鮮政府が世界の安定を脅かす兵器計画の資金源として頼る収入の流れが1つ断たれます」とRaybould氏は強調しました。
FBIによる作戦の阻止に協力した米セキュリティ企業のCrowdStrikeは、このITワーカーと協力者のグループを「Famous Chollima」として追跡しています。
CrowdStrikeはブログ記事で、次のように指摘しています。「ラップトップファームはFAMOUS CHOLLIMAの収益創出活動に不可欠です。攻撃者が海外からでは容易に克服できない物理面、金銭面、法律面の3つの問題を解決してくれるためです」
同社はさらに「米国内に拠点がなければ、FAMOUS CHOLLIMAの工作員は、雇用主から支給された機器を受け取って設定することも、位置情報に基づく不正対策を回避することも、正規の雇用への関門となる本人確認システムを通過することもできません」と述べています。
盗まれた身元と報酬を受け取る協力者
FBIは同日に公表した公共サービス広告で、ワーカーが雇用主に伝える氏名や住所の大半は他人のものだと説明しました。なかには機微な個人データにアクセスできる職を得て、そのデータを外部に持ち出し、不正に利用した者もいます。限られたケースでは、情報の持ち主を恐喝しようとしたこともあったといいます。
工作員らは近年、米国人に報酬を支払い、カメラの前に登場させたり、採用面接に参加させたり、偽の身元を確認させたりしています。ソーシャルメディアや職業人向けネットワーキングのアカウントを貸してもらったり、荷物を発送させたりする例もあります。FBIは、彼らが「経済的に困窮している人々を戦略的に狙っている」としています。
FBIは「これらの行為は違法であり、関与すれば法執行機関の捜査対象となるリスクがあります」と警告しました。
FBIはまた、ワーカーが解雇された後に元上司やその家族への殺害予告があったこと、報酬を支払わなければ企業データを流出させるという脅迫があったことも報告しています。ワーカーが生み出す収益のうち、推定85〜90%が北朝鮮政府に渡っています。
今回の逮捕は、北朝鮮のITワーカーを支援した人物に対する米国での一連の摘発に続くものです。2025年11月には男5人が、ワーカーが米企業に採用されるのを手助けしたことを認めました。2026年4月には、北朝鮮に500万ドルをもたらした計画に関与したとして、ニュージャージー州の男2人がそれぞれ禁錮9年と8年近くの判決を受けました。
Help Net Securityは最近、北朝鮮のワーカーとみられる人物がIT分野を超え、営業、マーケティング、医療関連の職にまで広がっていることを研究者らが確認したと報じています。
翻訳元: https://www.helpnetsecurity.com/2026/10/14/north-korean-it-workers-laptop-farms-arrests/