1. エグゼクティブサマリー
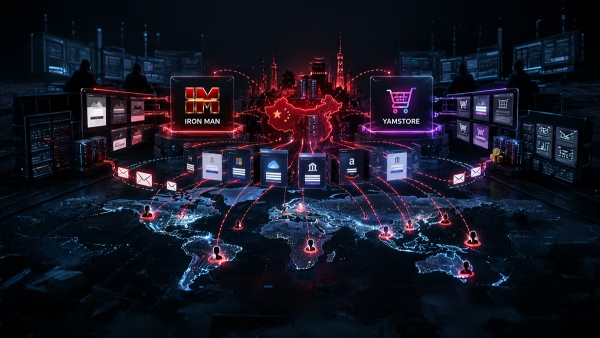
Resecurityは、「Iron Man System」の名称で販売されている商用のフィッシングキット・アズ・ア・サービス(PhaaS)の基盤を特定し、全体像を明らかにしました。このキットは、犯罪者向けに自己ホスト型パッケージとして販売されています。郵便・宅配サービス、通行料や交通違反金の徴収機関、税務当局、銀行、通信事業者、ポイントプログラムなどを装った既製の偽ページを展開し、被害者が入力したデータを窃取する仕組みです。
Resecurityはヒューミント(HUMINT)を活用してライセンスを取得し、バックエンドのインフラ、コードリポジトリ、関連するビルドパイプライン、運営者の識別情報を追跡しました。同社のHUNTERチームは、中国系の攻撃者が運営するコミュニティへの潜入にも成功し、キットの背後にいるグループとその関係者について追加の知見を得ています。
Resecurityは Iron Man のインフラにアクセスし、銀行、小売業者、医療機関、交通当局、警察、政府機関などを装った2,360種類のフィッシングテンプレートを確認しました。対象は130の国と地域に及びます。
Resecurityは、今回の作戦を主導したMicrosoftや他の業界パートナーと緊密に連携し、中国系の攻撃者が運営するサイバー犯罪インフラの全体像を把握し、対処を進めてきました。MicrosoftのDigital Crimes Unit(DCU)は、このエコシステムの主要な開発者とインフラに対する妨害措置を実施しました。
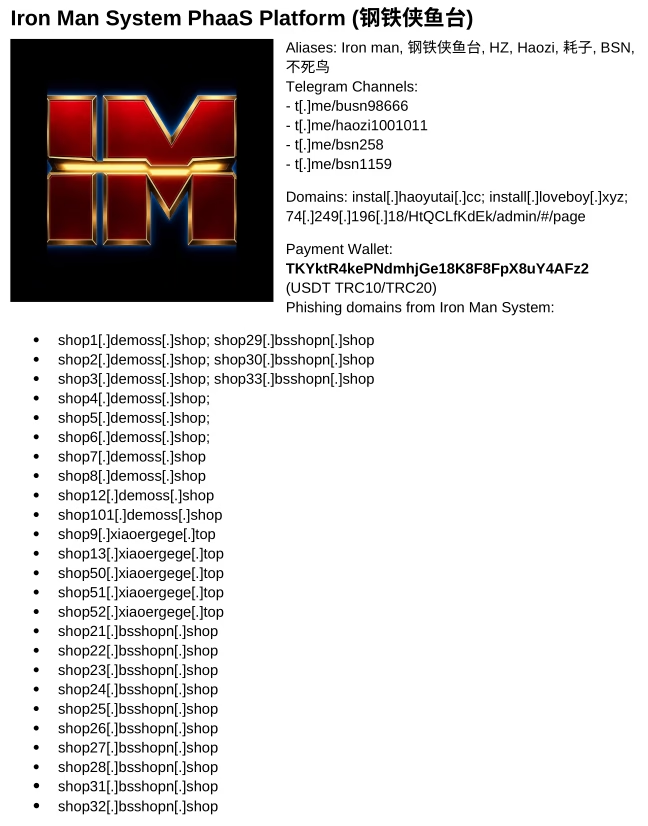
本レポートは、Resecurityが確認した事実をまとめたものです。具体的には、ライセンス認証、テレメトリ収集、オブジェクトストレージを担うドメイン群、ベンダーの開発履歴と登録済み運営者アカウントの一部が露出していた自己ホスト型のビルドレジストリ、そして130の標的地域にまたがる2,360種類の個別フィッシングパッケージを収めたテンプレートカタログです。調査結果には裏付けとなる証拠資料を添えています。稼働中の認証情報や攻撃インフラが露出してしまう部分は、伏せ字としました。キットのインストールやライセンス認証の具体的な手順、認証情報の値は、意図的に本レポートから除外しています。これらは攻撃者の特定や防御面の評価に影響せず、掲載すれば悪用される危険性が看過できないためです。
この作戦を運営しているのは、単一の共有インフラクラスターと、活発に保守されているビルドパイプラインを持つ、組織化された継続的なグループです。カタログへの直近の追加は2026年10月1日付、ビルドレジストリへの直近の公開は本レポート作成の週内であり、運営と販売が現在も続いていることを示しています。ライセンス認証ホストとレジストリを一斉にテイクダウンし、ストレージドメインをシンクホール化すれば、展開先を一件ずつ潰すのではなく、全購入者に対する運営を同時に妨害できます。
2. 主な調査結果
|
911 公開済みビルド |
2,360 フィッシング |
130 標的の |
10億 フィッシング |
7万5000 標的となった |
17.4GB 収集された |
概要
- 正体。 Goバックエンドで構築された商用PhaaSキット(「Iron Man System」)。自己ホスト型パッケージとして配布され、ベンダーが運用するバックエンドに対してライセンス認証を行う。
- 確認方法。 Resecurityはライセンスを購入し、隔離されたラボにキットを展開した。稼働中のラボインスタンスから外部への通信をフィルタ付きでパケットキャプチャし、ベンダーのバックエンドを裏付けた。
- 上流で判明した事実。 同じグループが運用する自己ホスト型のGit/コンテナレジストリサーバーが、911件の過去のビルドバージョンと、認証なしで閲覧できる8件の登録済み運営者アカウントの一覧を公開していた。
- テンプレートから分かること。 130の国・地域にわたり、郵便・宅配、税務、銀行、通信、ポイントプログラムの各ブランドを装った2,360種類の個別フィッシングパッケージが存在する。直近の更新は2026年10月1日である。
- 非公開とした情報。 インストールやライセンス認証の仕組み、復元した平文の認証情報は本レポートに掲載しない。すべての証拠資料で、指標は無害化(defang)し、機密情報は伏せ字にしている。
3. 手口の概要
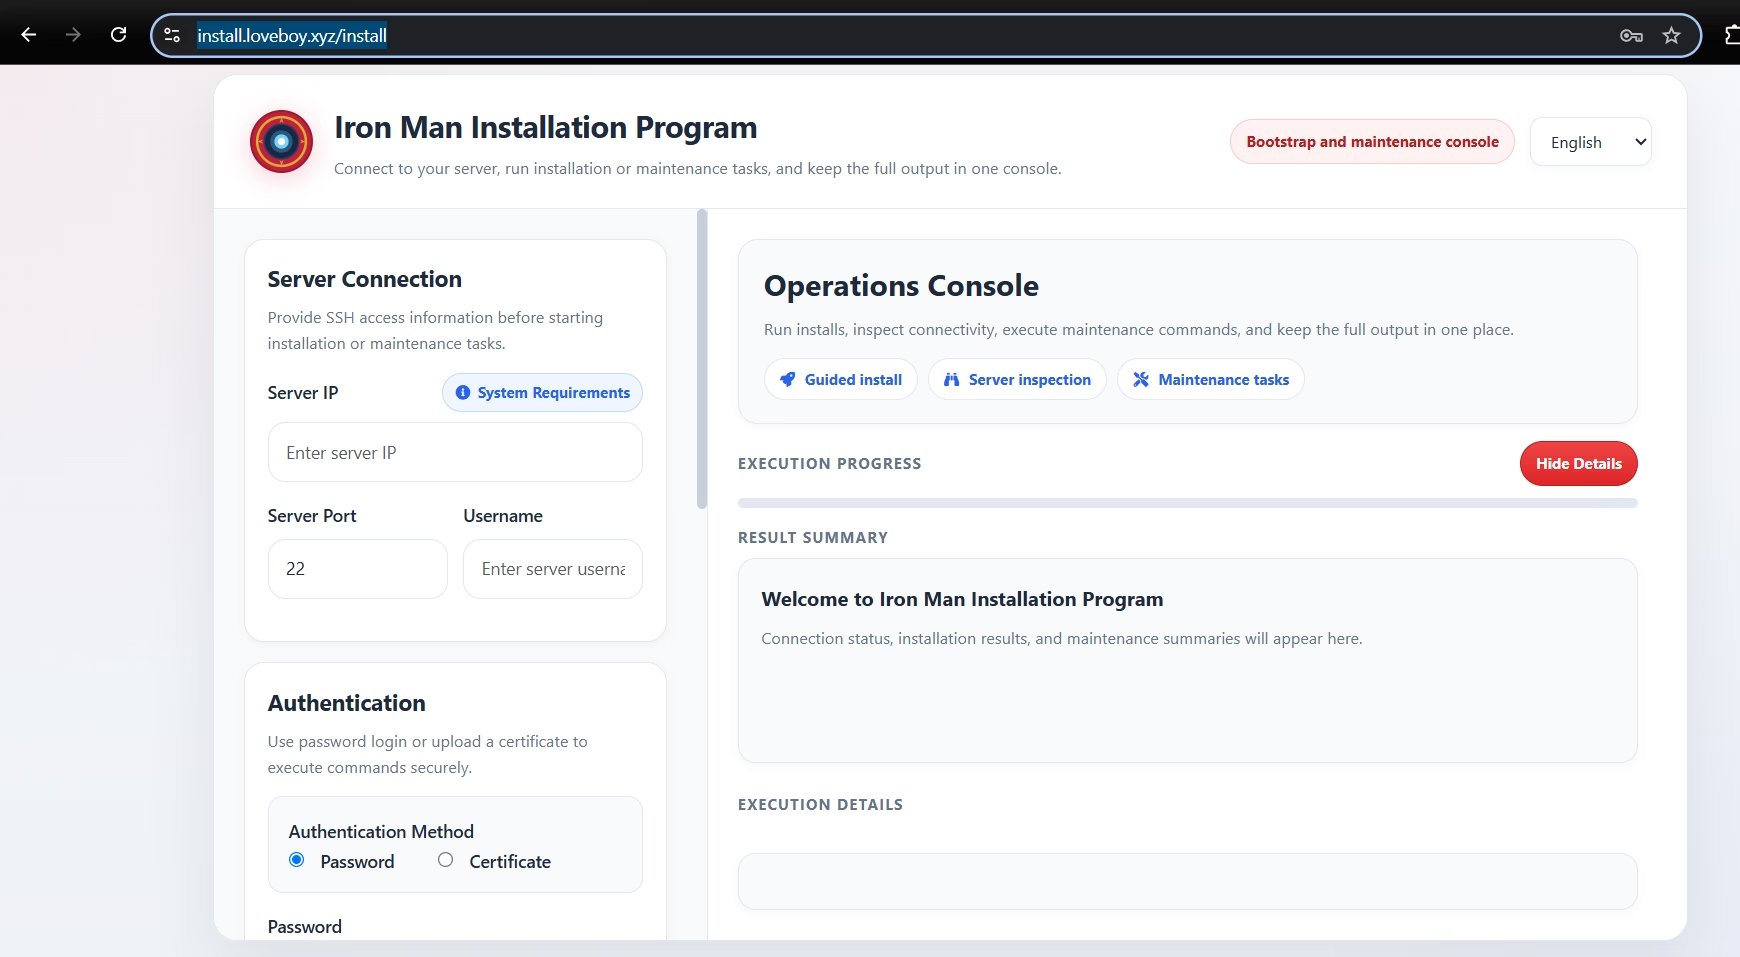
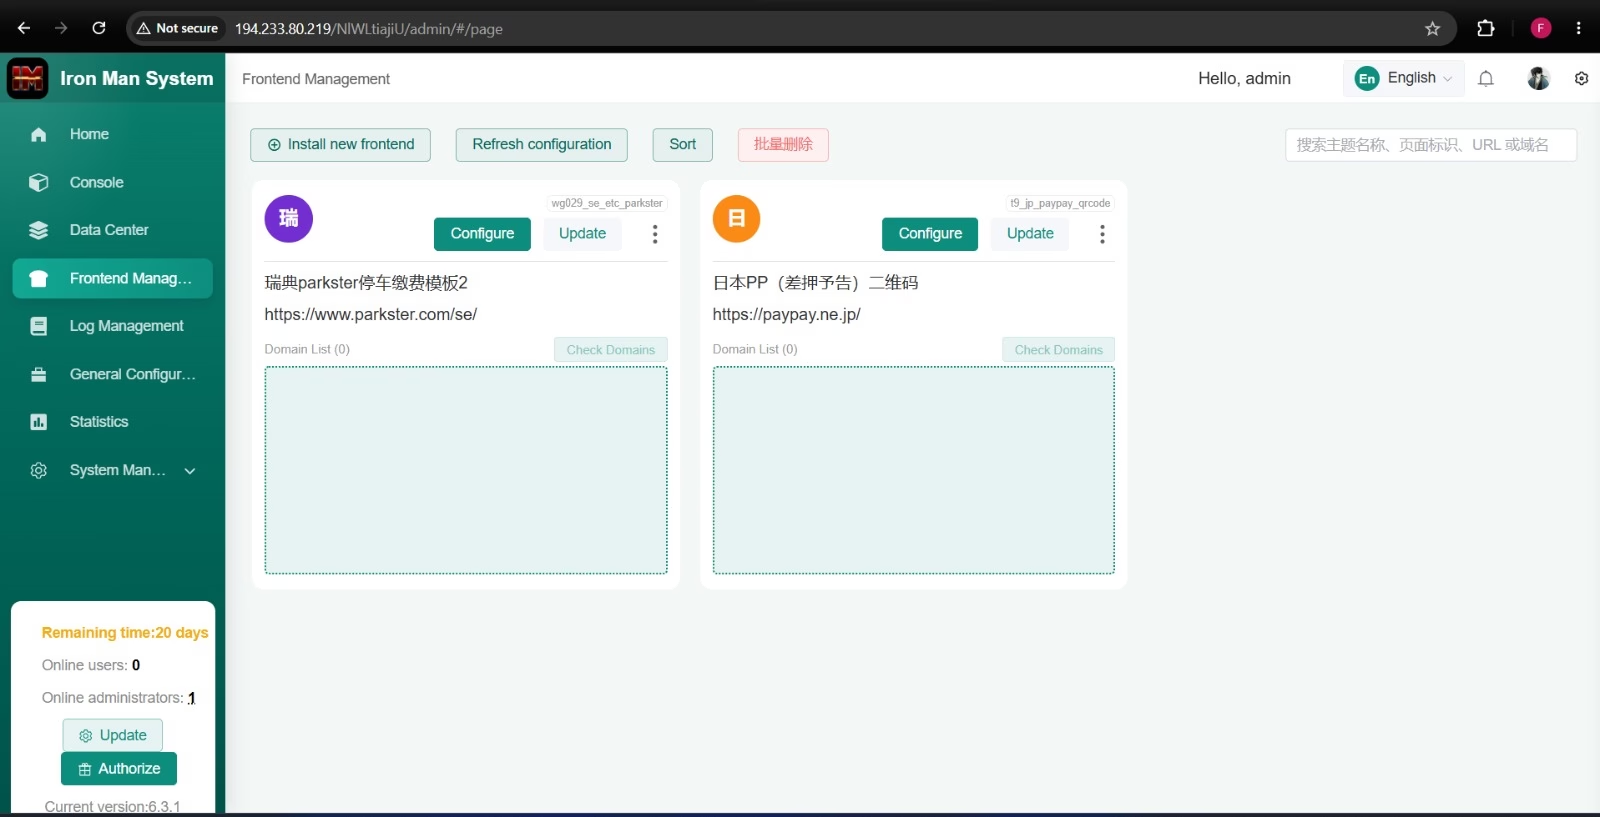
「Iron Man System」は、購入者に対し、中国語と英語のバイリンガルUIを備えた自己ホスト型の管理パネルとして提供されます。展開済みのフィッシング「フロントエンド」を管理するためのもので、各フロントエンドは個別に設定された偽ページのインスタンスであり、それぞれ偽装対象のブランドと隠し管理URLパスに紐づいています。Resecurityのラボ環境では、バージョン6.3.1の「Iron Man System」パネルが確認できました。ライセンスのカウントダウンが表示され、フロントエンド一覧には欧州の駐車違反金徴収事業者と日本の決済サービスを装ったインスタンスが並んでいました。インフラには、購入者が展開環境を構築するための、別個のインストール/ブートストラップ用Webコンソールも含まれています。
| 項目 | 確認内容 |
|---|---|
| 製品名(購入者向け) | 「Iron Man System」 |
| 内部ビルド識別子 | コンパイル済みのプロジェクト参照から、「devops-super」という名称のコードベースと推定される |
| 配布形式 | コンテナイメージ。自己ホスト型レジストリ経由で公開 |
| パネルの言語 | バイリンガル。中国語(運営者向けラベル)/英語(UIの枠組み) |
| ライセンス方式 | サブスクリプション型。ラボのライセンスには有効期限までの残り日数が表示されていた |
| ラボで確認したバージョン | 6.3.1 |
| 保守の頻度 | 月に複数回ビルドを公開。直近の公開は本レポート作成の週内 |
証拠資料A — ベンダーのインストール/ブートストラップ用コンソール
証拠資料B — ラボ環境、フロントエンド管理画面
4. ライセンス認証バックエンド
Resecurityは、キットのライセンス認証ホストを2つの独立した方法で確認しました。1つは、稼働中のラボ環境からの外向き通信に対するフィルタ付きパケットキャプチャ、もう1つは、ベンダー自身のビルドレジストリ(第5章)から入手した設定ファイルの静的解析です。両方の手法で同じホストにたどり着きました。過去のあるビルドの同梱設定には別名のホストも含まれていましたが、検証の結果、稼働中の認証バックエンドではなく、使われていない旧来の設定値であることが分かりました。記録のために記載しますが、有効なIOCとして扱うべきではありません。
| ホスト | 役割 | 確度 | 根拠 |
|---|---|---|---|
| api2[.]peaceman[.]cc | 主要なライセンス/認証バックエンド(稼働を確認) | 高 | 稼働中のラボ環境からの定期的な外向き通信を確認。ビルド設定でも裏付けあり |
| ipapi2[.]peaceman[.]cc | 補助的なAPIエンドポイント(同一ドメイン系列) | 中 | パケットキャプチャで主要ホストと並んで確認 |
| bin2[.]peaceman[.]cc | 補助的なAPIエンドポイント(同一ドメイン系列) | 中 | パケットキャプチャで主要ホストと並んで確認 |
| log2[.]peaceloving[.]xyz | テレメトリ/ログ収集エンドポイント | 中 | パケットキャプチャで確認。定期的なタイマーパターンがテレメトリのビーコン送信と一致 |
| api2[.]haoyutai[.]cc | 旧来の無効な設定デフォルト値 | 低(廃止済み) | 古いビルドの同梱設定にのみ存在。稼働中の通信先としては確認されず |
Resecurityのラボ環境のパネルは、ベンダーが発行したライセンスキーを使い、約20秒ごとにローカルのライセンス状態確認エンドポイントへ問い合わせていました。このローカル呼び出しが、上記の認証ホストへのサーバー側リクエストを引き起こします。つまり、パネルはベンダーのインフラと定期的に通信しなければ動作しません。この依存関係は防御側に有利に働きます。認証ホストを停止またはシンクホール化すれば、調査対象の1台だけでなく、稼働中のすべての展開環境を機能不全にできるためです。
5. ビルドレジストリと運営者クラスター
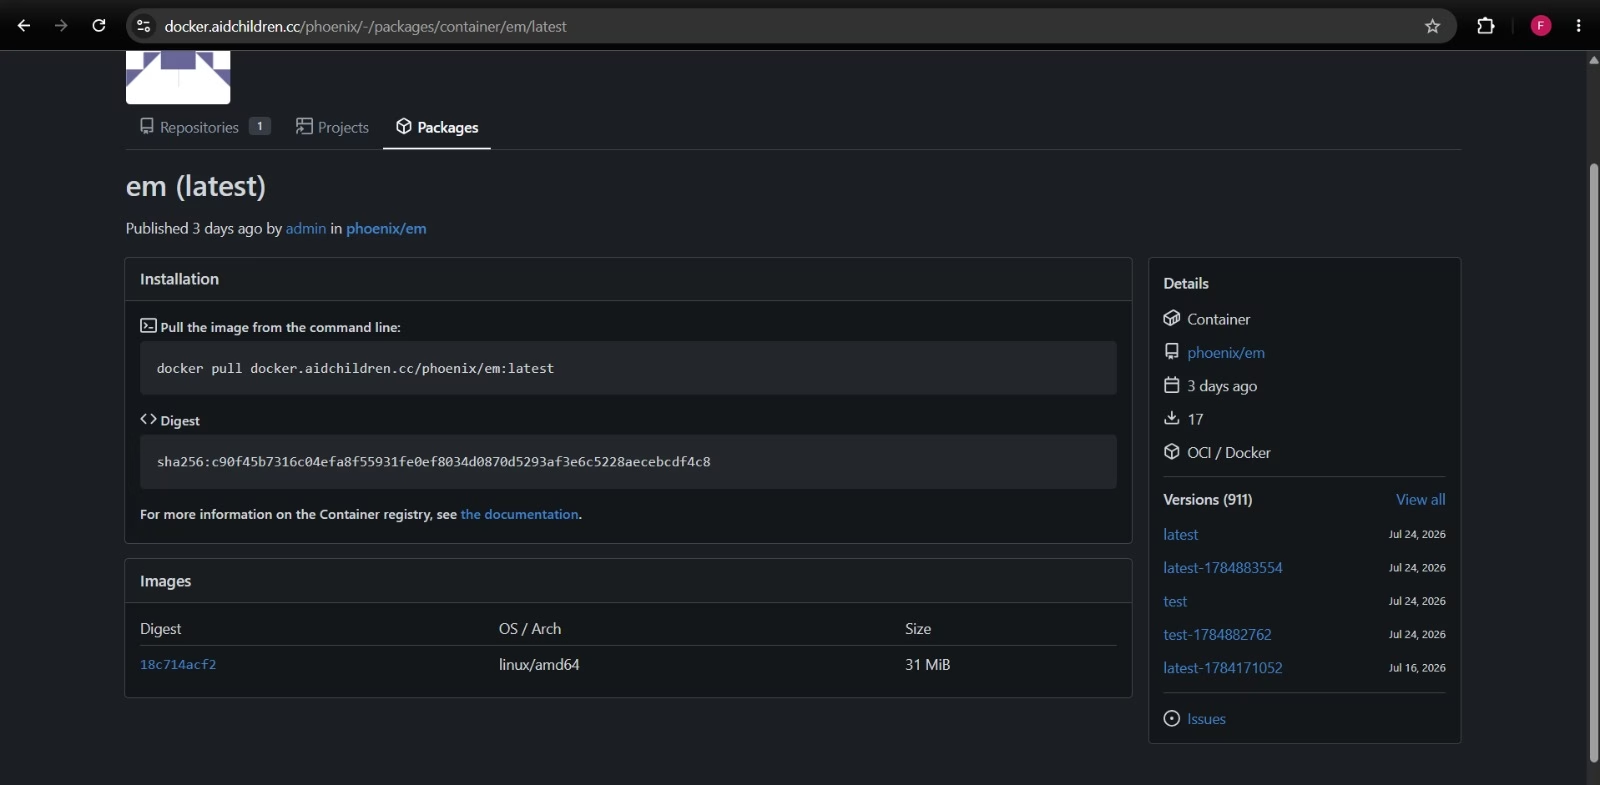
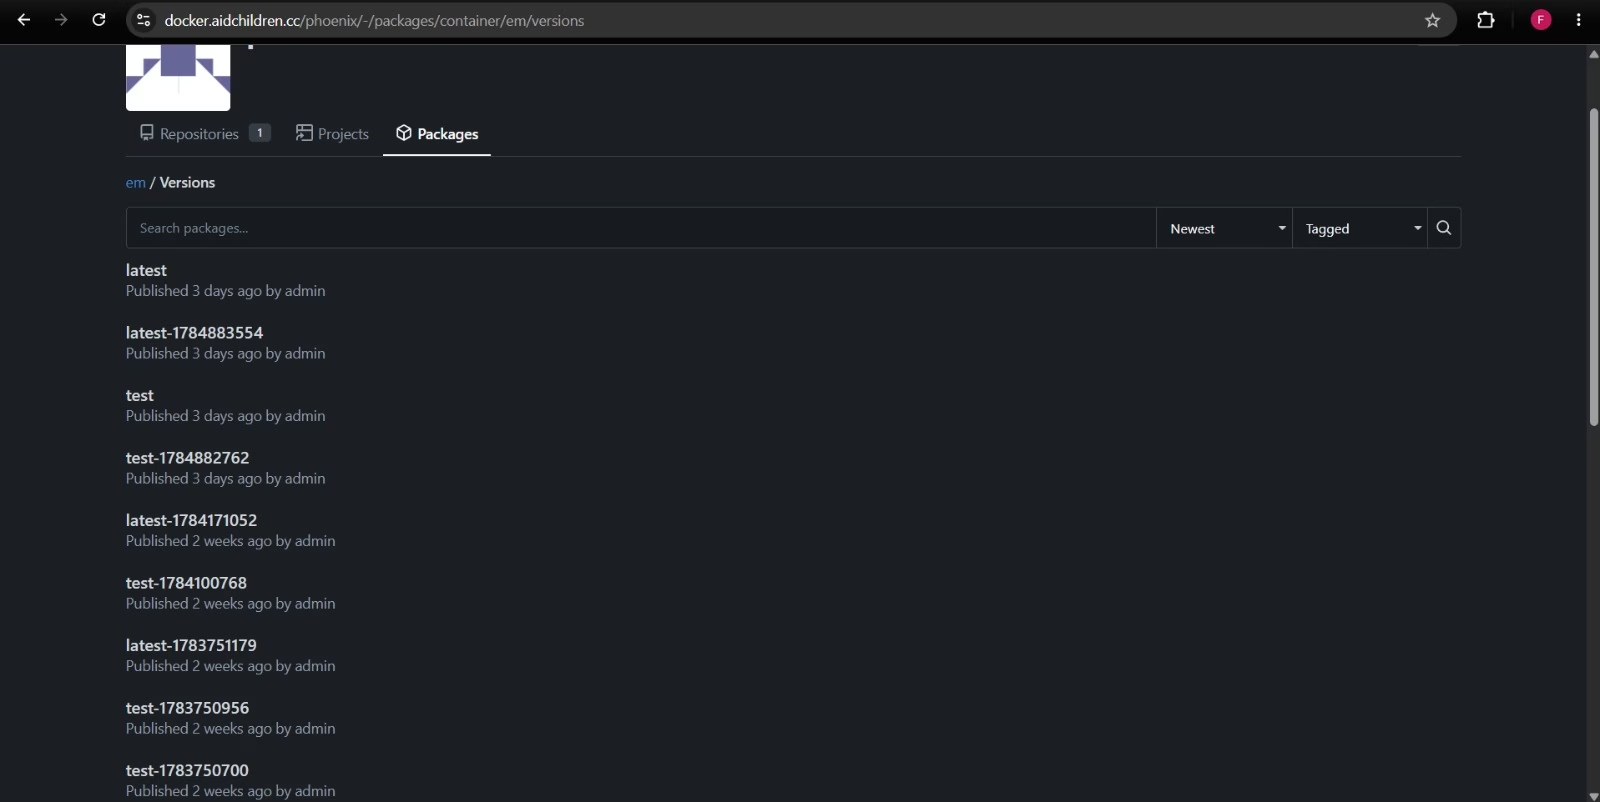
Resecurityは、同じグループが運用する自己ホスト型のGitおよびコンテナレジストリサーバーを突き止めました。インフラを共有する2つのドメインからアクセスできます。認証なしでレジストリの公開パッケージ一覧を閲覧したところ、組織名とリポジトリが展開済みキットと一致する組織アカウントが見つかりました。このレジストリは、第三者のミラーではなく、グループ自身のビルド・配布基盤であることが確認できました。パッケージページには911件の公開済みイメージバージョンが表示されていました。調査したサンプルでは、公開日時は少なくとも2026年7月中旬から7月下旬にまたがり、直近の公開は本レポート作成の数日以内でした。休眠中あるいは放棄されたプロジェクトではなく、活発に保守されているパイプラインであることを示す証拠です。
| ホスト | 役割 |
|---|---|
| docker[.]aidchildren[.]cc | 自己ホスト型のGiteaインスタンス。Gitリポジトリとコンテナレジストリを提供(確認された主要なアクセスポイント) |
| docker[.]loveboy[.]xyz | 同一のGiteaインスタンス(別ホスト名) |
| ossapi[.]haoeryu[.]top | 同梱のビルド設定が参照するオブジェクトストレージのエンドポイント。CDN/リバースプロキシサービスの背後に配置 |
証拠資料C — ビルドレジストリ、パッケージ詳細
証拠資料D — ビルドレジストリ、バージョン履歴
認証なしでアクセスできるレジストリの公開ユーザーディレクトリには、8件の登録アカウントが掲載されています。アカウントの作成日は2025年10月から2026年6月にまたがっており、運営者クラスターが少なくとも1年にわたり活動し、現在に至るまでアカウント(開発者または再販業者とみられる)を追加し続けていることがうかがえます。以下の表はレジストリ自身の公開一覧を転記したものです。Resecurityはいずれのアカウントにもアクセスを試みていません。
| アカウント | 関連メールアドレス | アカウント作成日 |
|---|---|---|
| admin | aidchildren[@]mail[.]com | 2025年10月19日 |
| bsn | bsn[@]qq[.]com | 2025年11月23日 |
| sg6688 | sgkj7856[@]gmail[.]com | 2026年4月9日 |
| Po | 1253261414[@]qq[.]com | 2026年4月2日 |
| fackyouhaozi | fackyouhaozi[@]qq[.]com | 2026年4月13日 |
| kubile | kubile[@]gmail[.]com | 2026年4月22日 |
| jerry | j6745g[@]protonmail[.]me | 2026年4月24日 |
| wfd4as567 | wfd4as567[@]gmail[.]com | 2026年6月9日 |
現行イメージの公開者である「admin」アカウントは、メールのドメイン(aidchildren)がクラスター自身のホスト名の1つと一致する唯一のアカウントです。再販業者や購入者のアカウントではなく、中核となる運営者のアカウントとみられます。残りのアカウントは無料のWebメールサービス(QQ、Gmail、ProtonMail)を使っており、身元の特定を避けようとする運営者によく見られる傾向です。
6. 同梱設定とストレージバックエンド
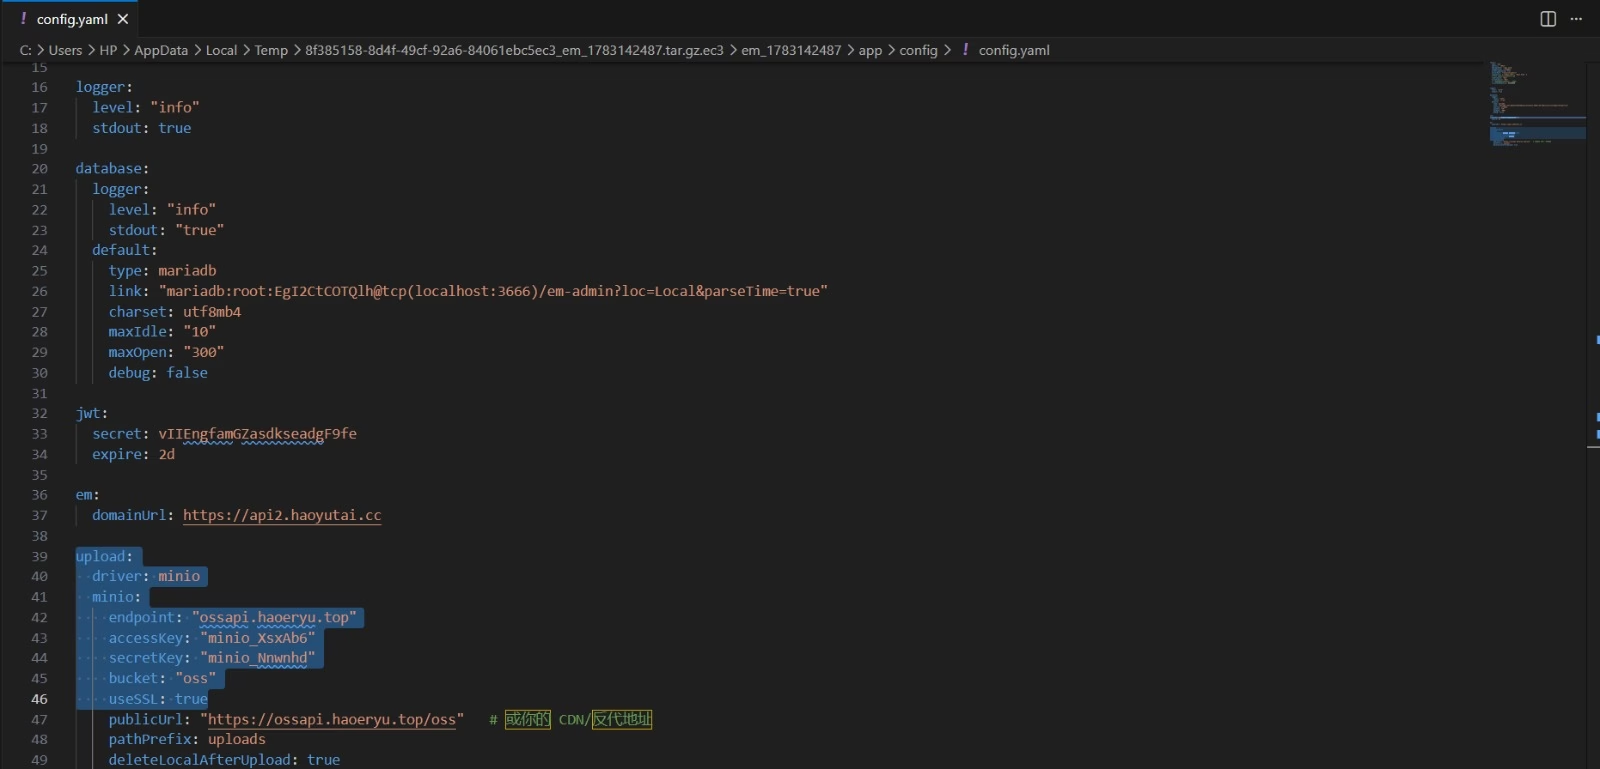
Resecurityは、レジストリで公開されているコンテナイメージの1つに同梱されたビルド設定ファイルを調べました。この設定ファイルから、キットがアップロードされたコンテンツや収集したコンテンツの保存先として、S3互換のオブジェクトストレージを使うよう構築されていることが分かります。接続先は、CDN/リバースプロキシサービスの背後に置かれた、ベンダー管理下のストレージドメインです。
証拠資料E — 同梱のビルド設定(伏せ字処理済み)
| 項目 | 確認内容 |
|---|---|
| ストレージドライバー | S3互換オブジェクトストレージ(MinIO形式の設定) |
| ストレージエンドポイント | ossapi[.]haoeryu[.]top。CDN/リバースプロキシサービスの背後に配置 |
| ストレージバケット名のパターン | 調査したビルドでは、単一の共有バケット名が使われていた |
| データベースエンジン | MariaDB。調査したすべてのビルドでローカル/内部アドレスにバインド |
| 認証情報の扱い | 過去の複数のビルドにまたがり、同梱設定に静的な認証情報の値が存在。ビルドごとに固有ではない |
7. ストレージの内容とキットの関係
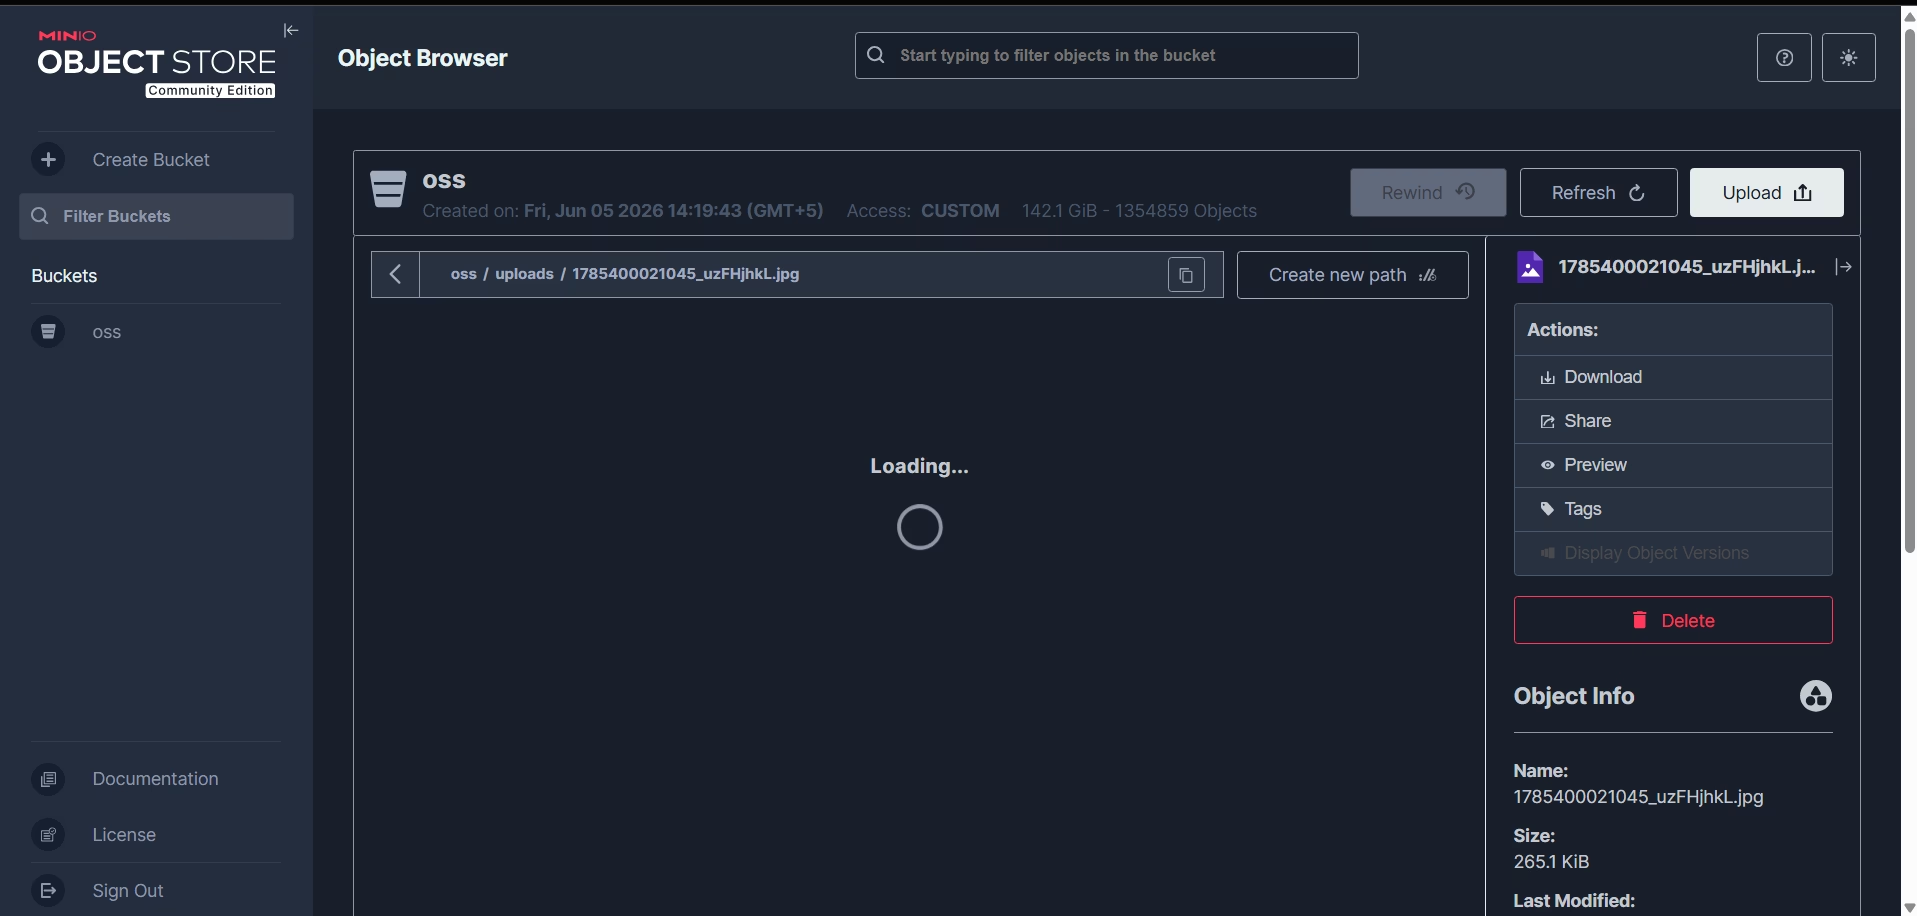
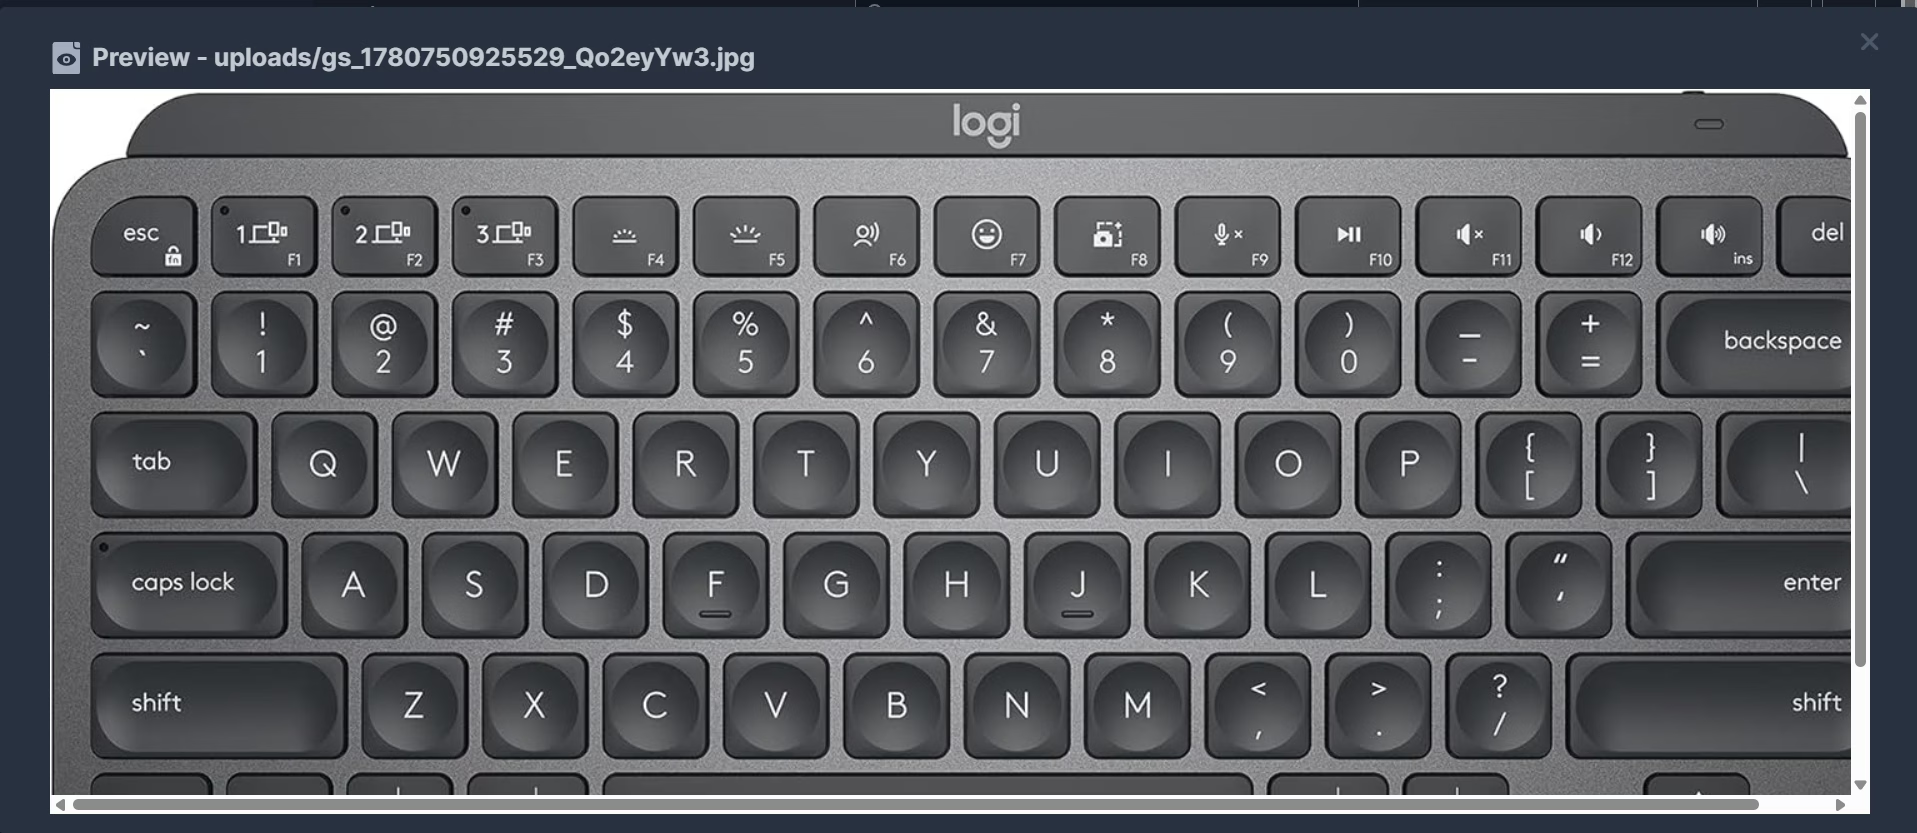
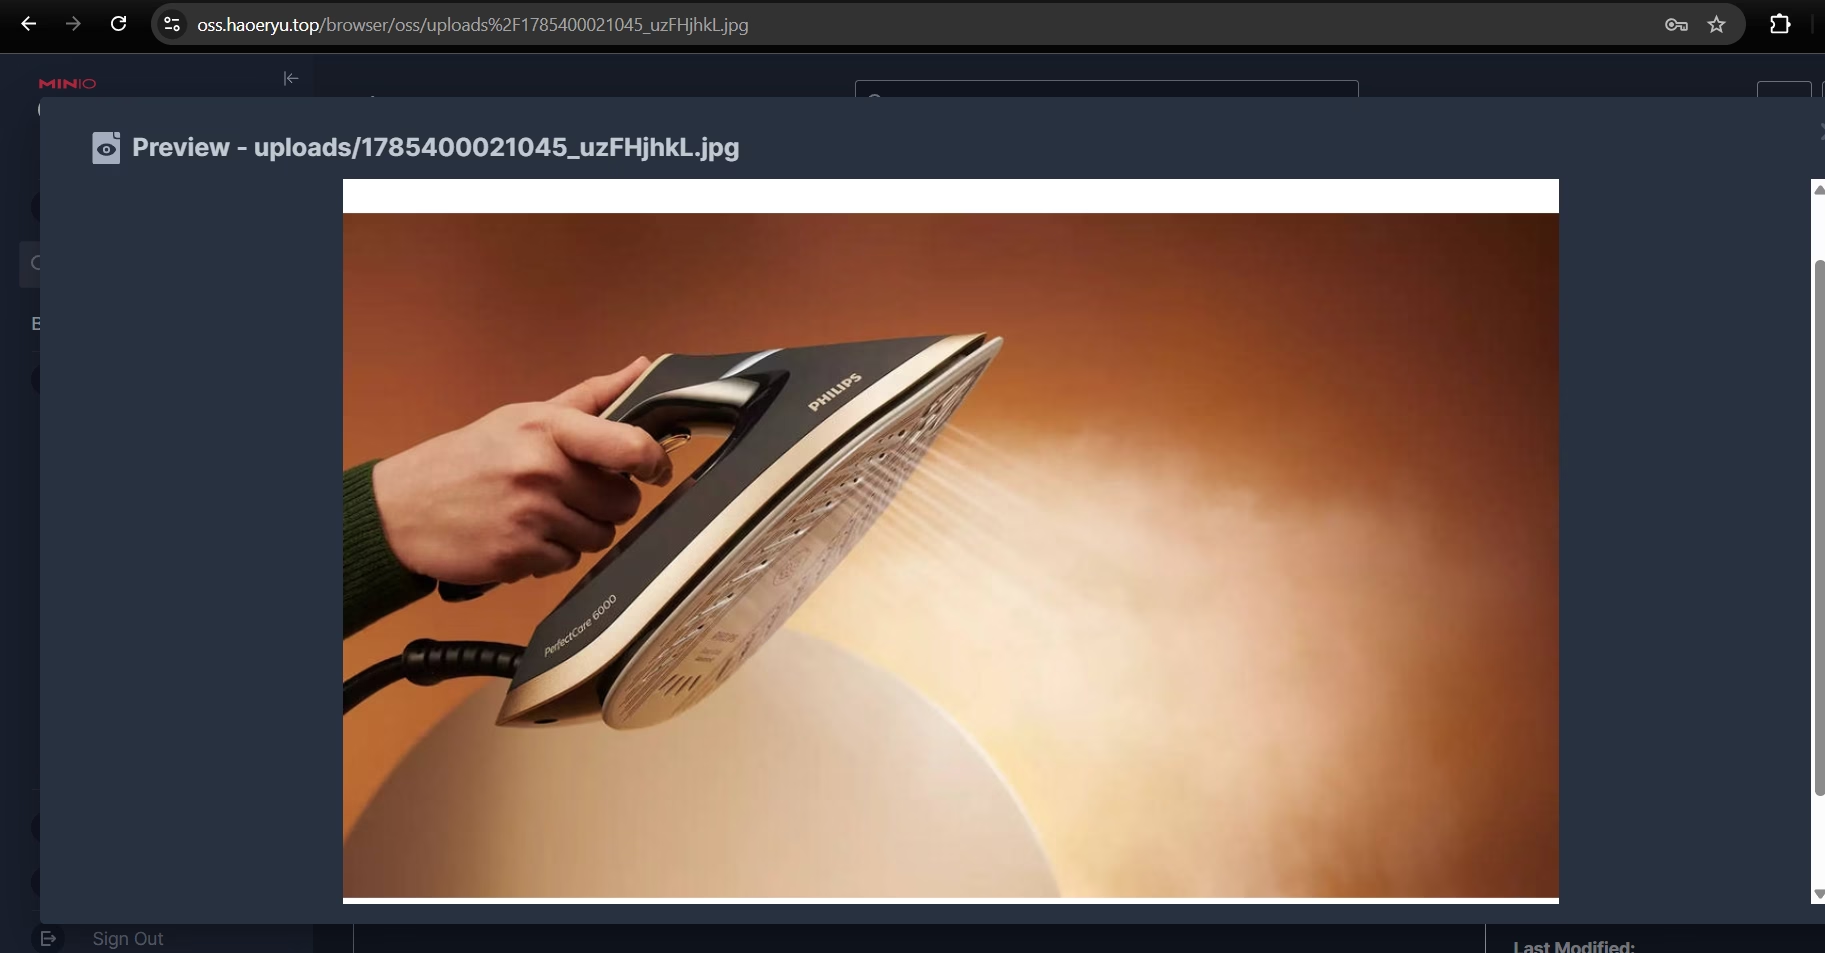
第6章で特定したオブジェクトストレージのエンドポイント(ossapi[.]haoeryu[.]top)には、大量のオブジェクトが保存されていました。その中には、一見すると窃取された被害者データとは無関係な、一般的な消費者向け商品の写真も含まれています。Resecurityは、第5章のレジストリ/ビルド分析ですでに入手していたパネル自身のコンパイル済みバイナリを再調査し、キットとこの種の保存コンテンツを直接結びつける仕組みを探しました。その結果、コードレベルでの関連が確認できました。以下に示します。
▪ 確認済み — キットは専用の商品カタログ/画像アップロード機能を同梱している
バイナリには、「リモート商品」カタログを扱う、独立してアクセス可能な完結したコントローラー(内部パッケージパス devops-super/internal/controller/remotegoods)が含まれており、証拠資料Fに示すAPIルートを公開しています。これらのルートは、標的国ごとの商品カタログをインポートし、表示用に一覧化します。さらに重要な点として、専用のエンドポイントを通じて、カタログの商品画像をメディアバックエンドへ再試行付きでアップロードします。同じバイナリにコンパイルされている内部ログ文字列(”goods stat upload media failed”、”goods stat local media missing, skip upload”、”goods stat media uploaded: %s -> %s”、”goods stat meta image upload incomplete, will retry next report”)からは、このアップロード経路が、独自の再試行・失敗処理を備えた、監視付きの稼働中サブシステムであることが分かります。未使用の休眠コードではありません。
▪ 確認済み — 窃取した被害者レコードには、決済データとともに商品選択が保存される
同じバイナリには、被害者の送信データを保存するテーブルに対するキット自身の集計クエリが含まれています。このクエリは、各レコードのJSONコンテンツから「SelectGoods」(「title」付き)というフィールドを読み取り、同じクエリ内で、”cardData.cardNumber” も含むレコードの件数を数えています。バイナリから復元した、テンプレート側のフィールド一覧には、card_number、expiry_date、verify_code、client_infoと並んでgoods_data、goods_name、goods_priceが含まれていました。これはカード情報の窃取ステップで使われるのと同じ送信スキーマです。
8. テンプレートカタログの評価
Resecurityは、キットのフィッシングテンプレートを網羅した構造化カタログ(2,360件、2026年10月1日時点のスナップショット)を入手しました。そのうち1,566件については、サイズとダウンロード状況のメタデータも取得しています(パッケージ化された偽ページ一式の合計は17.4GB)。本章では、カタログ全体の統計を示します。
| カタログ総エントリー数 2,360 | 標的地域(エリアID) 130 | 使用された国・ロケールコード 242 | 固有のルアータイプタグ 551 |
|---|
| 最も標的にされたブランド/ホスト(テンプレート数順) | テンプレート数 |
|---|---|
| dhl.com | 37 |
| dpd.com | 24 |
| apple.com | 23 |
| gls-group.com | 22 |
| fullcopec.cl | 19 |
| bpi.com.ph | 16 |
| sede.agenciatributaria.gob.es(スペイン税務当局) | 16 |
| americanexpress.com | 12 |
| amazon.com | 12 |
| paypay.ne.jp | 10 |
偽装対象のブランド数で見ると、宅配・郵便サービスのなりすましが最大のテンプレートカテゴリーで、政府の税務当局、銀行のなりすましが続きます。この内訳は、特定の企業を狙うビジネスメール詐欺(BEC)ではなく、大量送信型の一般消費者向けスミッシング/フィッシングキャンペーンに用いられていることと整合します。
| 月別カタログ増加数(追加/更新されたテンプレート) | 件数 |
|---|---|
| 2026-04 | 176 |
| 2026-05 | 322 |
| 2026-06 | 212 |
| 2026-07 | 191 |
| 2026-08 | 132 |
カタログの増加は2026年5月に急増し(1か月で新規/更新テンプレート322件)、取得できた直近の月まで高い水準が続いています。一度きりのカタログ整備ではなく、コンテンツ制作への継続的な投資が行われていることを示しています。Resecurityはあわせて、ベンダー自身の稼働中のテンプレート一覧インターフェースで、2026年10月1日付のエントリーを確認しました。本レポート作成時点でも、カタログが活発に制作されていることが裏付けられます。
9. インフラクラスターの概要
今回の調査で特定したドメインは、ホスティングとDNSの傾向が一貫しており、機能面でもライセンス認証、テレメトリ、ストレージ、ビルド基盤の各カテゴリーにきれいに分かれます。無関係な独立サービスではなく、単一の運営者が5つのドメイン系列をすべて運用していることと整合します。
| ドメイン系列 | 機能 | ホスト例 |
|---|---|---|
| peaceman[.]cc | ライセンス/認証/補助API | api2, ipapi2, bin2 |
| peaceloving[.]xyz | テレメトリ/ログ収集 | log2 |
| haoeryu[.]top | オブジェクトストレージ(CDN/リバースプロキシの背後) | ossapi |
| loveboy[.]xyz / aidchildren[.]cc | 展開用コンソール、ビルドレジストリ(Gitea+コンテナレジストリ) | install, docker |
10. 侵害指標(IOC)
指標は、CTIの標準的な取り扱い慣行に従って無害化(defang)しています。IPアドレスは記載のキャプチャ期間時点のものです。このキットの運営者は、フロント側のインフラを定期的にローテーションすると予想されます。
| 種別 | 値 | 備考 |
|---|---|---|
| ドメイン | api2[.]peaceman[.]cc | ライセンス/認証バックエンド |
| ドメイン | ipapi2[.]peaceman[.]cc | 補助API |
| ドメイン | bin2[.]peaceman[.]cc | 補助API |
| ドメイン | log2[.]peaceloving[.]xyz | テレメトリ/ログ収集 |
| ドメイン | ossapi[.]haoeryu[.]top | オブジェクトストレージ(CDN経由) |
| ドメイン | docker[.]aidchildren[.]cc | ビルドレジストリ/Gitea |
| ドメイン | docker[.]loveboy[.]xyz | ビルドレジストリ/Gitea(別ホスト名) |
| ドメイン | install[.]loveboy[.]xyz | ベンダーの展開用コンソール |
| ドメイン | api2[.]haoyutai[.]cc | 旧来の無効な設定デフォルト値(廃止済み) |
| IP | 104[.]26[.]8[.]8 | peaceman[.]ccのサブドメインの名前解決先として確認(CDN経由) |
| IP | 172[.]67[.]149[.]149 | log2[.]peaceloving[.]xyzの名前解決先として確認(CDN経由) |
| IP | 194[.]233[.]80[.]219 | Resecurityのラボ環境のホスト(運営者とは無関係) |
注記。 複数のIOCはCDN/リバースプロキシサービスの背後で名前解決されます。記載のIPアドレスは、キャプチャ時点で確認されたフロント側サービスのものであり、運営者のオリジンインフラとは限りません。
11. 影響とリスクの評価
| リスク要因 | 評価 |
|---|---|
| 被害者への潜在的な影響規模 | 高 — カタログは130の標的地域に及び、最も多く偽装されているカテゴリー(郵便、税務、銀行)は信頼性が高く、クリック率も高いルアーである |
| 運営の成熟度 | 高 — 専用のインストーラーツール、ライセンス認証バックエンド、ビルドレジストリ、月次で更新されるカタログ制作パイプラインを備える |
| 新規購入者の参入障壁 | 低 — 技術に詳しくない購入者でもウィザード形式のインストーラーですぐに展開できるよう設計されている |
| 単一箇所のテイクダウンへの耐性 | 中 — ライセンス認証への依存により、防御側は集中的に妨害できる。ただし運営者は、ローテーション可能な複数のドメイン系列を管理している |
| 攻撃者特定の確度 | 中 — インフラとレジストリに基づく強い関連性は確認できたが、運営者アカウントの実在の人物は特定されていない |
12. 調査手法と制約
本レポートの調査結果は、次の情報に基づいています。防御目的の調査のみに使用した、購入ライセンスと隔離されたラボでのキット展開。そのラボ環境からの外向きネットワーク通信に対するフィルタ付きパケットキャプチャ。運営者が公開状態にしていたビルドレジストリのパッケージページとユーザーディレクトリへの、認証なしでの閲覧。メタデータ付きの構造化テンプレートカタログです。本番環境の被害者システム、稼働中の購入者の展開環境、第三者のインフラには、アクセスも検証も行っていません。復元した認証情報は、同梱設定に存在することの確認以外の目的では、検証にも使用にも用いていません。本レポートでは、インストールとライセンス認証の手順を段階的に示す記述と、認証情報の値をすべて意図的に省いています。掲載しても、ここで示した攻撃者の特定や防御面の結論は変わらず、悪用を助長する危険性が看過できないためです。
Resecurityについて/免責事項
Resecurityは、サイバー脅威インテリジェンス、デジタルフォレンジック、リスク管理ソリューションを提供するグローバルなサイバーセキュリティ企業です。本レポートは、状況認識と防御の目的でのみ提供されています。ここに記載された情報は発行日時点のResecurityの分析を反映したものであり、その後の攻撃者のインフラや活動の変化は反映されていない可能性があります。指標は無害化(defang)しており、悪用防止のため、一部の運用上の詳細と認証情報の値は意図的に非公開または伏せ字としています。