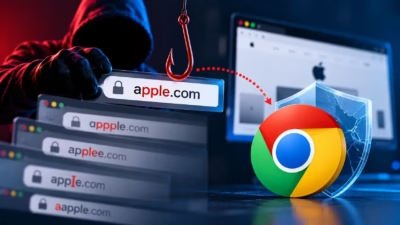
信頼されたドメインになりすますための文字を含んでいても、Webサイトのアドレスは一見すると正規のものに見えてしまいます。
Have I Been Squattedのセキュリティ研究者Ian Muscat氏とLeanne Briffa氏は、Chromiumが国際化ドメイン名(IDN)を処理する際の2つの弱点を特定しました。問題となるのはキリル文字の「ө」とラテン文字の「ƙ」で、これらを使うと、紛らわしいアドレスを検出するためのブラウザのチェックを、特定の偽装ドメインがすり抜けられる可能性があります。
The Registerによると、研究者らの分析では、.comドメインのうち、紛らわしいペアが約16万2,000組見つかりました。これらは確認済みのフィッシングサイトではありませんが、攻撃者が見た目の似た文字を悪用して信頼されたサービスになりすまし、認証情報を盗み取る可能性があることを示しています。
2つの文字がChromiumのドメインチェックを回避する仕組み
ホモグラフ攻撃は、異なる文字体系に属しながら見た目がよく知られた文字に似ている文字を悪用します。攻撃者はこうした文字を使い、正規サイトとほとんど見分けのつかないドメインを登録できます。この手法はホモグラフ攻撃と呼ばれます。
Have I Been Squattedの研究者らは、ブラウザが紛らわしいドメイン名を検出する仕組みの弱点を突く、通常はあまり使われない2つのアドレス用文字を特定しました。該当するのは、キリル文字の「ө」とラテン文字の「ƙ」です。
研究者らの調査結果は、これらの文字で偽装ドメインを作成できることを示しています。
1つ目の弱点はSafeToDisplayAsUnicode()に関するものです。研究者らは、紛らわしい文字のリストに「ө」が含まれていないことを突き止めました。このため、誤解を招く表示を防ぐためのチェックを、特定の偽装ドメインがすり抜けてしまいます。
2つ目の弱点はGetSimilarTopDomains()にあります。この関数は、ドメインを正規化した文字表現(スケルトン)を人気サイト名と比較し、なりすましの可能性を見つけ出します。
研究者らによると、ƙ(フック付きのk)はこの比較の際に検出を免れます。そのため、ƙを含む偽装ドメインが通常のkとして通用してしまいます。
研究者らは、Apple、SpaceX、Okta、Nikeに似た偽装ドメインでこの手法を実証しました。これらのアドレスには、見た目がラテン文字に似ていながら、内部のUnicode値が異なる文字が含まれています。
- aррӏө[.]com
- sрасөх[.]com
- oƙta[.]com
- niƙe[.]com
Chromiumの既存チェックがこれらのドメインを見逃す理由
多くのユーザーは、とりわけホモグラフ攻撃によって正規サイトに似せて作られた不審なWebサイトを、ブラウザに見分けてもらうことを当てにしています。こうした保護機能が意図どおりに働かなければ、ユーザーは安全だと思い込んだまま、実際には危険に足を踏み入れてしまうおそれがあります。
研究者らは、これらの弱点が、調査時点でGoogle Chromeの最新バージョンだったChrome 154を含む、検証対象のChromium環境に影響したことを示しました。この事例は、ソフトウェア更新の限界を浮き彫りにしています。更新で既知の脆弱性に対処し、既存の保護機能を改善することはできても、新たに発見されたバイパス手法は、修正されるまで有効であり続けるおそれがあります。
つまり、ブラウザに頼っている個人が、説得力のあるUI・UXとホモグラフドメインを組み合わせた攻撃者の手口でフィッシングの被害に遭う可能性があります。
企業にとっても同様の問題が生じます。ただしこの場合、従業員が業務アプリケーションを巧妙に模倣した偽サイトに社内の認証情報を入力すれば、はるかに大きな問題につながりかねません。
身を守るための対策
今回の調査結果は、Webサイトを信頼するかどうかを、アドレスの見た目だけで判断すべきではない理由を改めて示しています。
機密性の高いWebサイトを、保存したブックマークや信頼できるアプリケーションから開くようにすれば、偽装リンクにさらされる機会を減らせます。パスワードマネージャーも有効です。一般に、保存した認証情報を見た目の類似性ではなく特定のドメインと照合するためです。
- 新たななりすまし手法のすべてを防げる保証はありませんが、ブラウザを常に最新の状態に保つことは、依然として重要な防御手段です。
- メールやテキストメッセージ、SNSの投稿に記載された、身に覚えのないログインリンクはクリックしないでください。研究者らのデモでは、GmailとOutlookの両方でも、偽装サイトに対するチェックが適切に適用されませんでした。この点は特に重要です。
- 面倒でも、実際のURLを自分で入力してください。
- Webサイトのアドレスやユーザーインターフェースが不自然な場合や、予期しないサインインを求められる場合、見慣れない移動先にリダイレクトされる場合は、いったん手を止めてアドレスを再確認するか、公式ドキュメントでそうした動作が案内されているかを確かめてください。
- 重要なアカウントでは多要素認証を有効にしてください。可能であればパスキーの利用が望ましく、フィッシングに対してより強力な保護を得られます。
企業は、自社ブランドになりすますドメインを監視するとともに、現実的な範囲でリスクの高い類似ドメインを先回りして登録することも検討すべきです。セキュリティ意識向上トレーニングは、従業員が不審なログイン要求を見抜く助けになります。ただし、巧妙なホモグラフ攻撃に対しては、目視による確認だけでは確実な防御になりません。
研究者らの調査結果は、確立されたブラウザの保護機能でさえ、特定の偽装アドレスを見逃す可能性があることを示しています。該当するチェックが修正されるまでは、ユーザーも組織も、見慣れたドメインに見えることを、Webサイトの正当性を判断する数ある材料の一つにすぎないと捉えるべきです。
関連ニュース:セキュリティ研究者らは、Apple Keychainの認証情報や暗号資産ウォレットのデータなどの機密情報を盗み出せるiPhone向けの新たなスパイウェア亜種「P7 DarkSword」を発見しました。
翻訳元: https://www.esecurityplanet.com/threats/news-chromium-unicode-homograph-domain-bypass/