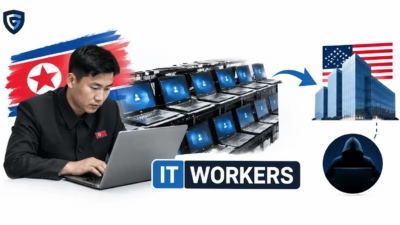
FBIは、テキサス州の40人超の住民宅を家宅捜索し、北朝鮮のリモートITワーカー詐欺に使われていたノートパソコンなどの機器を200台近く押収しました。当局が火曜日に発表しました。
押収と並行して、連邦検察は、米国内から北朝鮮の活動を支援した疑いで14人を起訴しました。起訴された者の中には、平壌の海外工作員が被害企業の米国在住の従業員になりすますことを可能にした「ラップトップファーム」の運営者も含まれます。このうちペンシルベニア州の住民とテキサス州の住民の2人はすでに逮捕されました。
北朝鮮のITワーカー詐欺は同国の兵器開発計画の資金源となっており、「だまされた米国の雇用主のITシステムとデータの安全を脅かしている」と、国家安全保障担当のジョン・アイゼンバーグ司法次官補は声明で述べました。さらに、法執行当局は「あらゆる手段を尽くして[北朝鮮]を支援する者を追跡し、国家安全保障を守る」と強調しました。
一部が開示された起訴状では、米国人2人、中国を拠点とする共犯者10人、氏名が非公開の2人を、電信詐欺、マネーロンダリング、個人情報窃盗に関する罪で訴追しています。起訴状によると、2019年に始まった約6年にわたる活動で、北朝鮮に雇用された海外の労働者が米企業の採用プロセスで偽りの申告を行い、企業のネットワークやデータにアクセスし、給与を受け取り、その資金を海外口座に送金する手助けをしていたとされています。
起訴状は、この活動を「70社超の米国企業に影響を及ぼし、25人超の米国人の身元を侵害し、国土安全保障省(DHS)、内国歳入庁(IRS)、社会保障局(SSA)に対して数十回にわたり虚偽の情報を伝達させ、海外のITワーカーに約300万ドルの収益をもたらし、被害を受けた米国企業に法務費用、コンピューターネットワークの復旧費用、その他の損害・損失として少なくとも300万ドルを負担させた大規模な詐欺」と位置づけています。
被害企業は複数の業種にまたがり、少なくとも17の州とコロンビア特別区に所在していたと、検察は述べています。
FBIは火曜日、注意喚起を公表しました。北朝鮮のリモートITワーカー詐欺について、企業が見抜くための情報などを盛り込んでいます。今回の作戦で政府と連携したCrowdStrikeも、詐欺の背後にいる北朝鮮の脅威アクターについてブログ記事を公開しました。同社はこのアクターを「Famous Chollima」と呼んでいます。
北朝鮮の詐欺を阻止する長期的な取り組み
今回のノートパソコン押収は9月21日から9月25日にかけて実施され、「オペレーション・ローンスター・ラウンドアップ」と名付けられました。司法省が進めるより広範なプログラム「DPRK RevGen: Domestic Enabler Initiative」の一環です。昨年11月には、北朝鮮の詐欺を米国内で支援した5人が有罪を認めました。最近では、有罪判決を受けた協力者4人に、18カ月から108カ月の禁錮刑が言い渡されています。
「私たちが解体するラップトップファームは、世界の安定を脅かす兵器開発計画の資金として北朝鮮政府が頼る収入源を、一つずつ断つものです」と、テキサス州北部地区連邦検事のライアン・レイボールド氏は声明で述べました。
翻訳元: https://www.cybersecuritydive.com/news/north-korea-it-worker-raids-arrests-charges/832968/