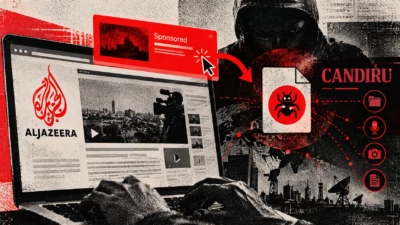
標的型のオンライン広告を通じて、ゼロクリック型の傭兵スパイウェアに感染させる攻撃が行われていたことが、新たに公表され、確認されました。攻撃者は2024年から2025年にかけて、少なくとも45台のアルジャジーラの端末を標的にしていました。
「AdFection」と名付けられたこのキャンペーンは、プログラマティック広告のエコシステムと、現在Integrity Labsとして活動するイスラエルのスパイウェア開発企業Candiruを結び付けていたとされています。
Citizen Labは、この仕組みによってプログラマティック広告が、標的型の監視や端末の乗っ取りを秘密裏に行うための配信手段に変わってしまうと警告しています。
攻撃では、被害者による操作は一切必要ありません。アルジャジーラが提供したネットワークログによると、Discover-Techが広告オークションに落札し、標的の端末上のWebサイトまたはアプリに広告を配信しました。
広告に埋め込まれたコードは、Discover-TechのサーバにJavaScriptを要求します。閲覧者が標的の条件に合致した場合、このインフラはコードを返し、端末をCandiruの検証用サーバ経由でリダイレクトしたうえで、コマンド&コントロール(C2)サーバとの通信を確立しました。
NOAS(「getAd」)サーバは、これらの識別子を評価し、選別した標的にのみ悪意あるJavaScriptを返していました。それ以外の閲覧者には空のレスポンスを返しています。この選択的な配信により、悪意あるキャンペーンが広告のセキュリティを自動で検査するスキャナーを回避できた可能性が高いとみられます。
研究者らは、アルジャジーラが侵害された端末からWindows用DLLを回収したことを受け、このインプラントがCandiruによるものだと高い確度で結論付けました。
SHA-256ハッシュ255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8で追跡されているこのサンプルには、C2サーバとしてfearevolve[.]comとjobmarcher[.]comがハードコードされていました。
このサンプルには、2021年のCandiruの攻撃チェーンと共通する特徴もあります。永続化のためのCOMハイジャック、ダミーのヌル終端を持つ48バイトの繰り返しXORキー、GoogleおよびMicrosoftへの同一の接続確認などです。
この作戦の範囲は、アルジャジーラにとどまりません。約40億件の入札記録を分析したところ、Discover-Techの広告は75,373個のモバイルアプリと120,768のWebサイトで確認されました。
2026年3月から6月にかけて、MyDSPは37億7,000万件を超えるインプレッションに入札し、約4億4,200万件を落札したとみられます。また、約7億1,900万件の入札には、NOASインフラにつながるscriptタグを含む広告が関係していました。
ただしCitizen Labは、広告のインプレッションが1件あっただけでは、標的にされたことや感染したことの証明にはならないと強調しています。今回の調査結果は、リアルタイム入札(RTB)が抱える構造的な弱点も浮き彫りにしました。RTBでは、詳細な端末データやサードパーティの実行可能コードが、不透明なサプライチェーンを通じて大規模に流通しています。
Citizen Labは、各プラットフォームに対し、パートナー審査の強化、定期的な監査の実施、脅威インテリジェンスの共有、選択的なペイロード配信のリアルタイム検知を求めています。
この暴露を受けて、業界も対応に動きました。GoogleはDiscover-Techの広告エクスチェンジへのアクセスを停止し、セーフブラウジングによる保護を展開しました。IAB Europeも同社をベンダーリストから削除しています。
Beeswaxは同社を削除し、Vungleはアクセスを一時停止しました。Eskimiは関連するアカウントとドメインをブロックしています。Discover-Tech、Candiru、Bindecy、Intelos、MicrosoftのXandr、Sunteng、IAB Europe、Affleの各社は、報告書の期限までに回答しませんでした。
防御側は、組織のゲートウェイで広告とトラッキングをブロックし、信頼できる広告ブロッカーを導入することが推奨されます。さらに、モバイル広告IDを無効化するか定期的にリセットし、プライバシー重視のブラウザを使い、広告のレンダリング時に発生する通信を監視する必要があります。
報道機関や政府機関など、リスクの高い組織にとって、今回の調査結果は重要な意味を持ちます。広告配信は、単なるプライバシー上の懸念ではなく、ゼロクリックで侵入される可能性のある経路として扱わなければなりません。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/zero-click-spyware-infects-45-al-jazeera-devices/