ランサムウェア対策は、アラートだけに頼っていては成り立ちません。特にMSSP(マネージドセキュリティサービスプロバイダー)にとっては、攻撃者のインフラや新たに現れたキャンペーンを先回りして探し出せるかどうかが、大規模なインシデントになる前に脅威を見つけられるかを左右します。
ProtectDevices
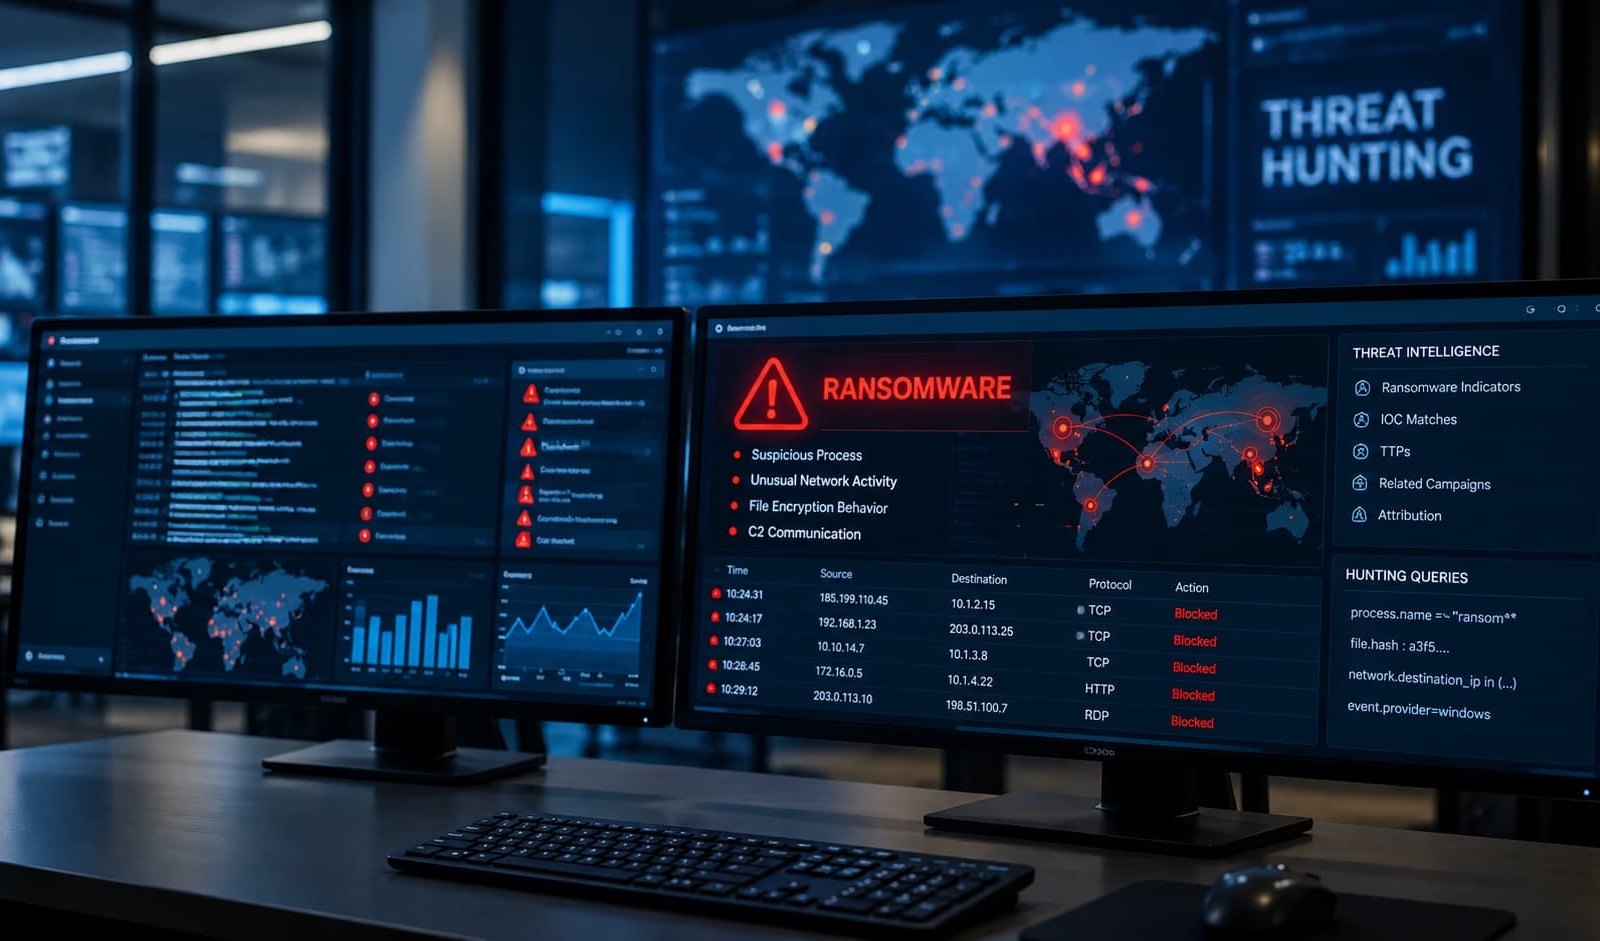
脅威インテリジェンスフィードを使えば、 セキュリティチームはスレットハンティングをより継続的かつ大規模に実施できます。アナリストが日頃使っているソリューションに最新で実用的なインテリジェンスを取り込めば、外部の脅威活動を、顧客環境全体での具体的なハンティングの機会に変えられます。
現代のMSSPセキュリティにおけるスレットハンティングの役割
スレットハンティングは、既存の検知では引っかからない不審な活動を、MSSPが先回りして見つけ出す手段です。
顧客がセキュリティプロバイダーに期待するのは、業務の中断や データ損失、高額なインシデント対応が発生する前に脅威を特定してくれることです。そのため、MSSPのチームには、個々の顧客環境で発生したアラートへの対応だけでなく、環境の外で攻撃者が何をしているかを把握し、そのインテリジェンスをもとに環境内の関連する活動を探すことが求められます。
ランサムウェアでは、この点がとりわけ重要です。暗号化が検知された時点で、攻撃者はすでに侵入し、永続化の仕組みを確立し、横展開し、機密データを窃取しているかもしれません。
IronChainに関する最近の調査は、ランサムウェアがいかに速く、事業継続全体を脅かす問題へ発展しうるかを示しています。ANY.RUNのInteractive Sandboxで分析された2026年9月のビルドは、破壊的なファイル処理に、SYSTEM権限での永続化と複数のカーネルドライバーを組み合わせていました。このため、インシデントの前後を問わず、防御側が調べられるポイントが複数存在していました。
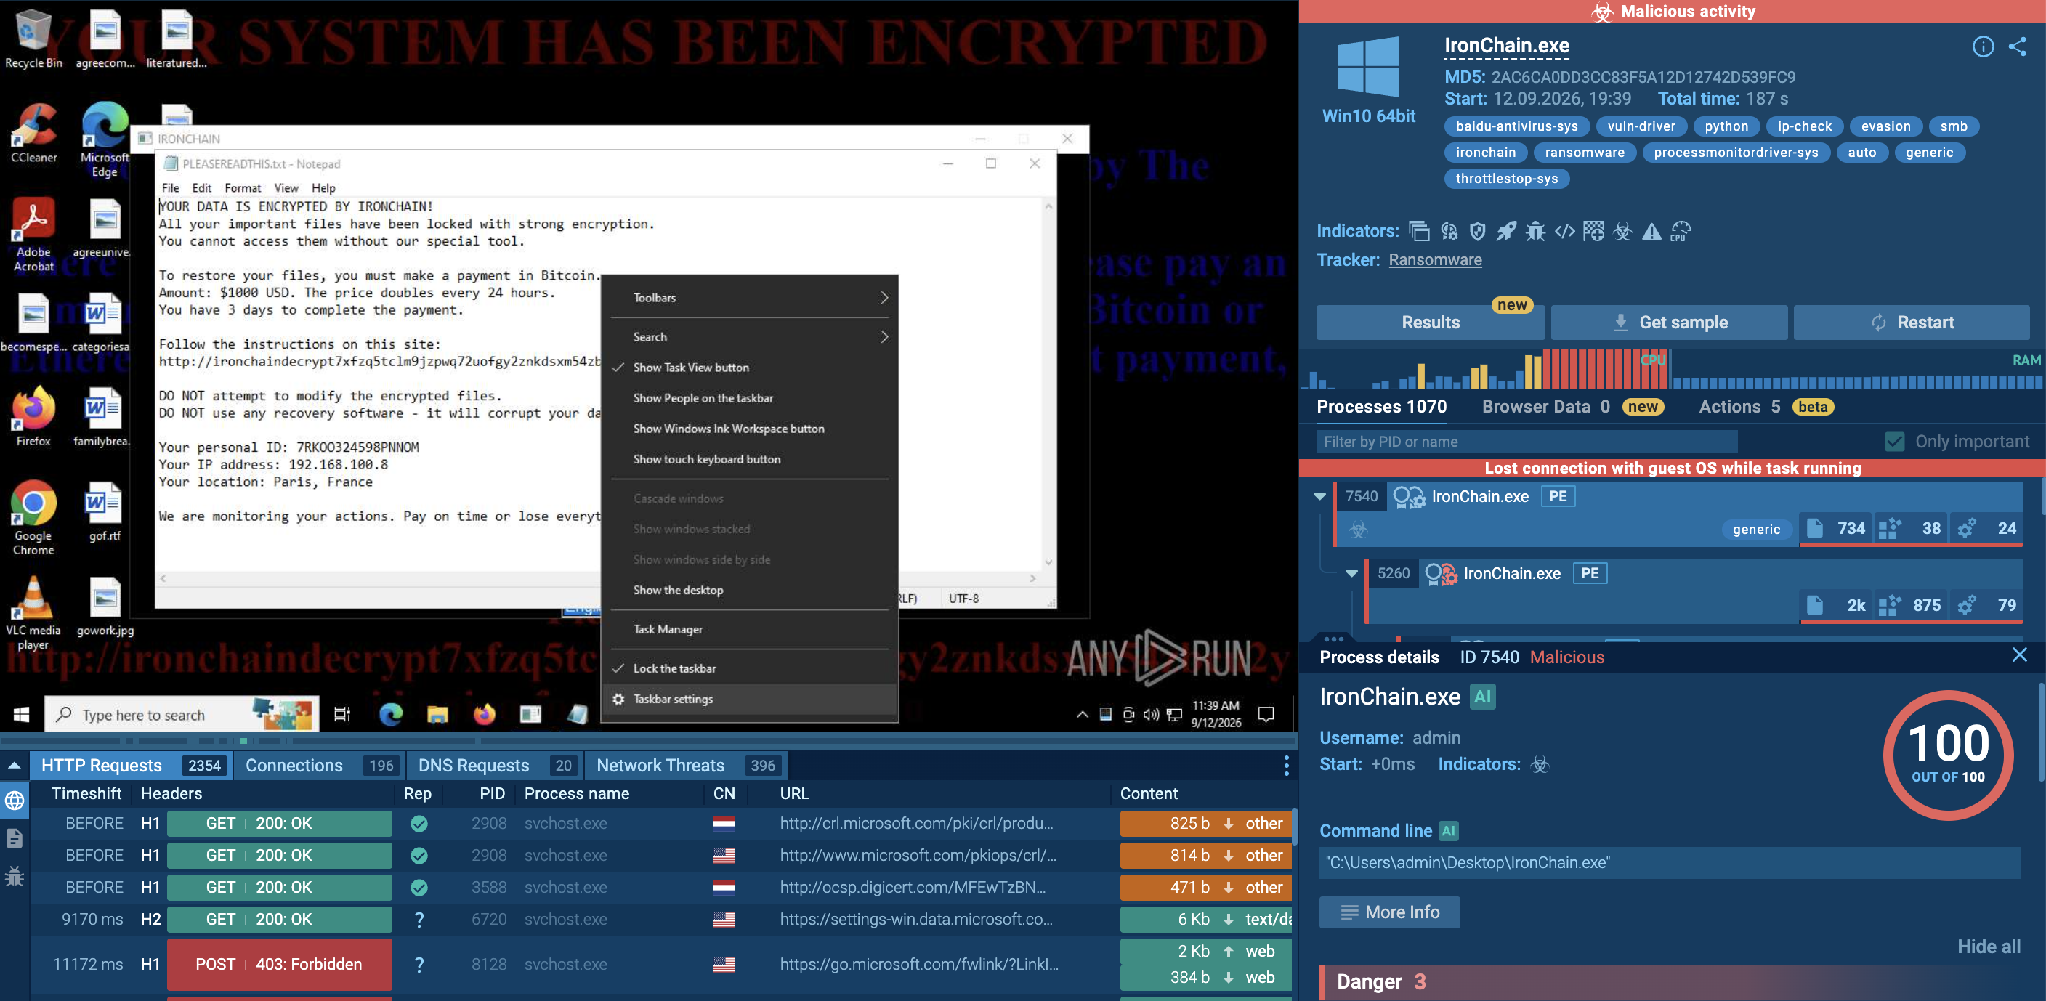
調査ではさらに、このマルウェアの暗号化の設計では、被害を受けたファイルを確実に復旧する手段が残らない可能性があることも判明しました。攻撃が与えうる影響は、それだけ大きくなります。
プロアクティブなハンティングを行えば、セキュリティチームは侵害のごく初期の兆候を探せます。課題は規模です。MSSPが数十から数百の環境を担当し、それぞれが大量のテレメトリーを生成することも珍しくありません。顧客ごとにアナリストが手作業で指標を集め、キャンペーンを調べ、クエリを組み立て、結果を検証するやり方は、すぐにコストがかさみ、継続も難しくなります。
脅威インテリジェンスは、新たに現れる脅威を特定し、ハンティングの焦点を絞るために必要な知見をセキュリティチームに提供することで、この課題の解決を後押しします。
脅威インテリジェンスフィードをハンティングのエンジンに変える
脅威インテリジェンスフィードは、MSSPのデータベースに指標を積み増すだけのものではありません。何を探すべきか、どこを調べるべきか、どの検出結果に注目すべきかをアナリストが判断できるようにしてこそ、価値が生まれます。
SecureNetworks
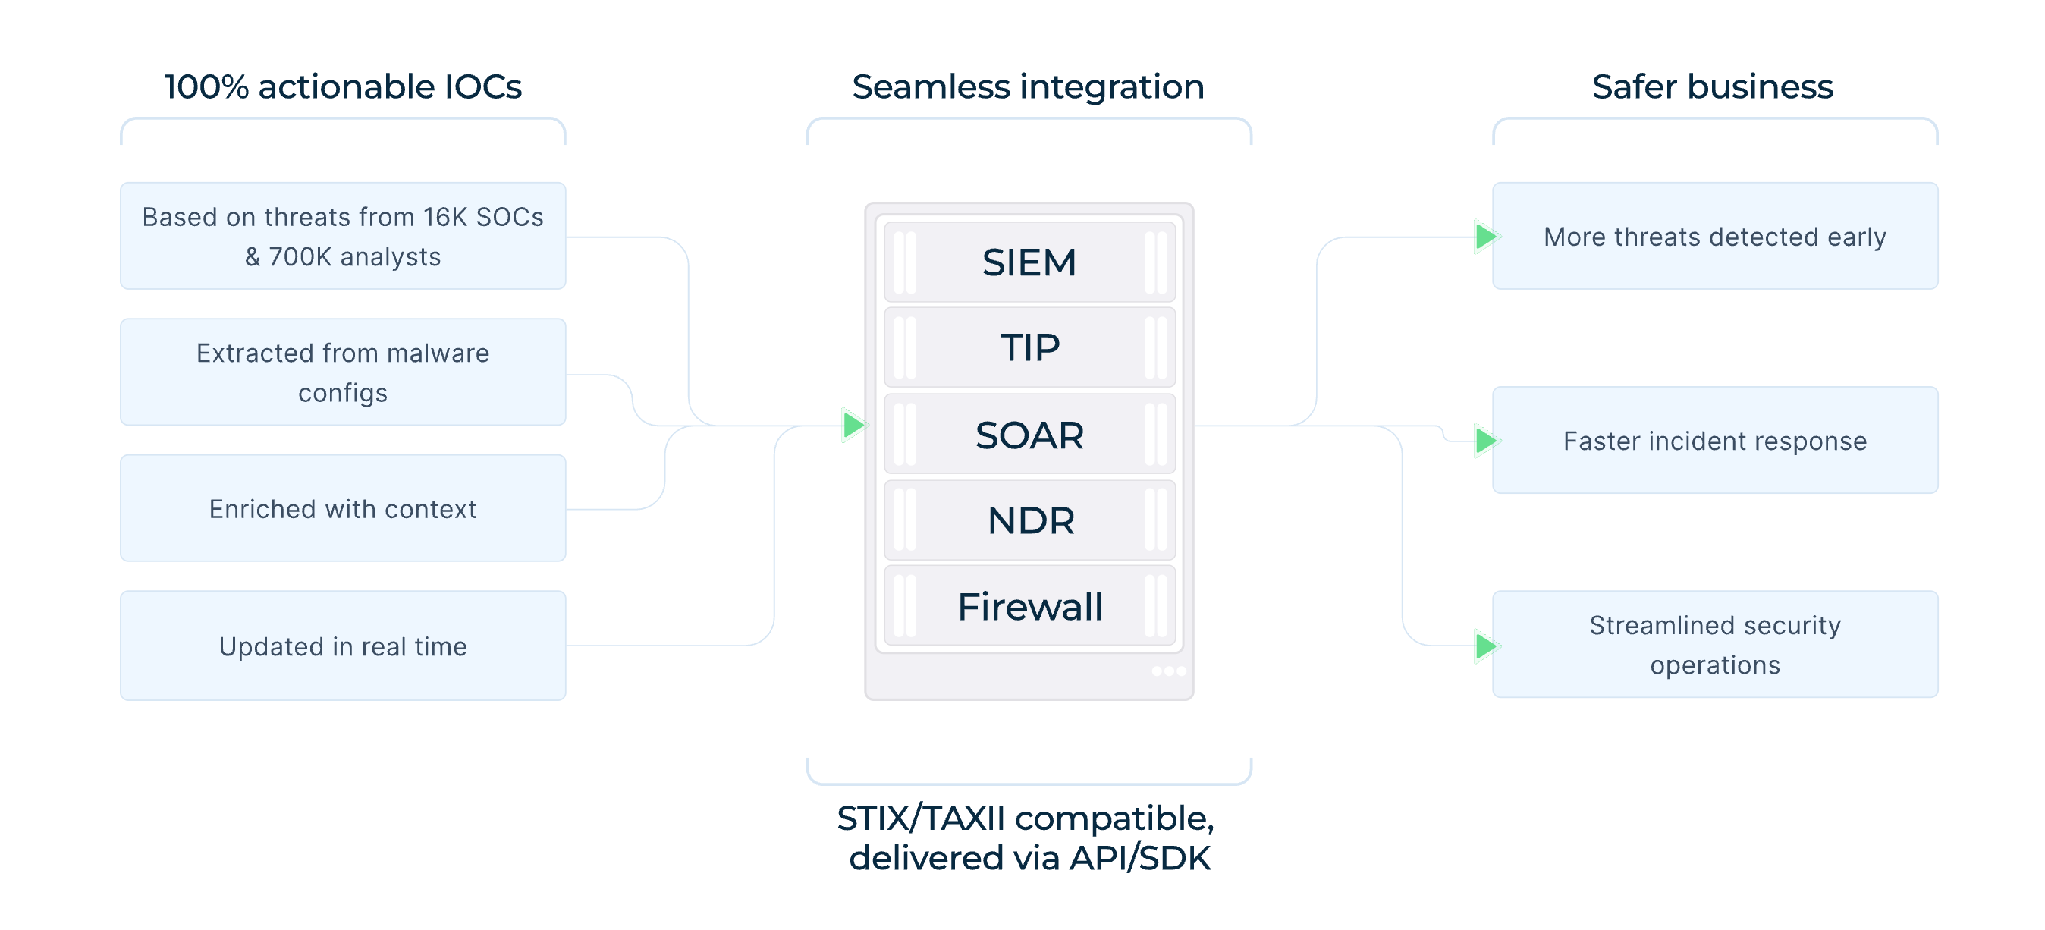
ANY.RUNのThreat Intelligence Feeds(TI Feeds)は、サンドボックス分析で補強された悪意あるIPアドレス、ドメイン、URLを継続的に更新して提供します。その品質を支えているのは、数百万件に及ぶサンドボックス調査です。70万人以上のアナリストが貢献し、1万6,000を超える組織の活動が反映されています。
この規模により、MSSPは顧客環境全体でのハンティングに、より幅広い脅威インテリジェンスを活用できます。
フィードは、SIEM、EDR、XDR、SOAR、ファイアウォールなど、さまざまなセキュリティ技術に統合できます。コネクター、API/SDK、STIX/TAXIIを通じて、アナリストが顧客環境の調査にすでに使っているシステムへ、インテリジェンスを直接流し込めます。
あるランサムウェアグループが、新しいコマンド&コントロール(C2)インフラを使い始めたとします。外部のインテリジェンスがなければ、MSSPがそのインフラを調べ始めるのは、社内のアラートや顧客のインシデントで存在に気づいてからになりかねません。
インテリジェンス主導のハンティングモデルなら、先に指標をハンティングの手がかりにできます。アナリストは顧客のテレメトリーからそのインフラへの接続を検索し、関連する活動を調べ、同じキャンペーンの兆候が他の環境にもないかを確認できます。
99%がユニークで信頼度の高いIOCを入手し、脅威検知を強化
IronChainは、このアプローチがなぜ重要かを示す実践的な例です。新たに観測されたビルドには、新しいハッシュ値やドロップされるコンポーネント、永続化の仕組み、その他の挙動上の痕跡が含まれている場合があります。マルウェアのサンプルを単発のインシデントとして扱うのではなく、MSSPはこうした分析結果を使い、顧客環境全体で関連する活動を探せます。たとえば、想定外のドライバーや特権で動くスケジュールタスク、同じ脅威に関連するその他の指標です。
問いは「攻撃を検知できたか」から「この攻撃がすでに潜んでいる可能性があるのはどこか」へと変わります。1つのインテリジェンスが複数の顧客環境でのハンティングに役立つため、この違いはMSSPにとって特に大きな意味を持ちます。
スレットハンティングをスケールさせる
脅威インテリジェンスの価値は、フィードに含まれる指標の数ではなく、 セキュリティチームの業務プロセスにどれだけ効果をもたらすかで測るべきです。
SecureNetworks
高品質なインテリジェンスは、IOCの収集、検証、維持にかかる手作業を減らせます。アナリストは、調査に必要なデータの準備に時間を取られず、意味のある活動の調査に集中できるようになります。
ANY.RUNのソリューションを利用するMSSPチームからは、IOC抽出にかかる時間が50%短縮され、利用者の94%がトリアージが速くなったと回答し、SOCのパフォーマンスが最大3倍向上したとの報告があります。
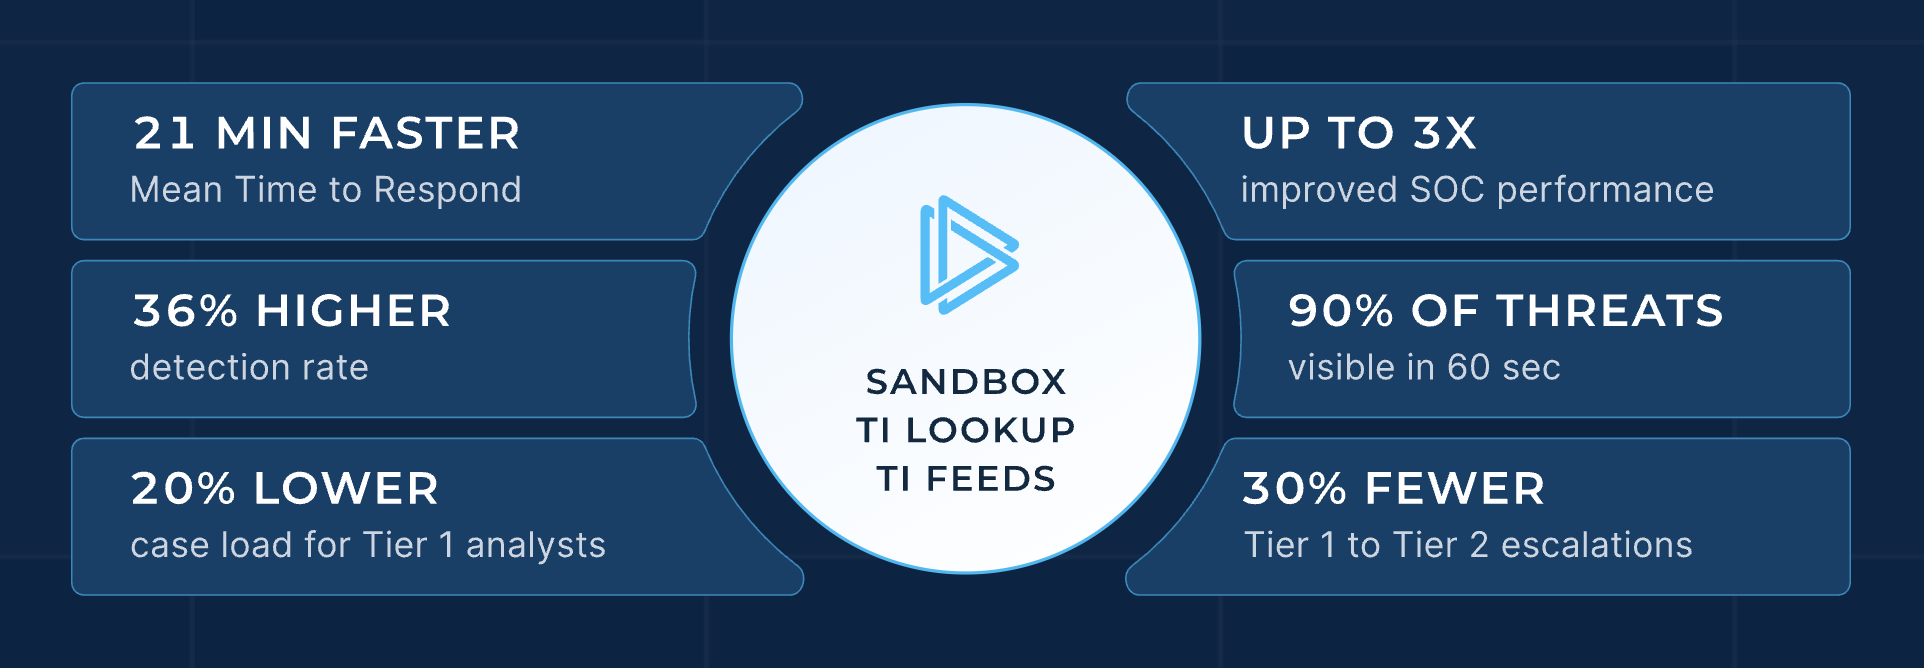
チームのリーダーにとって、こうした成果は、フィードが提供する指標の量よりも重要です。調査が速くなり、アナリストの負荷が下がれば、人員を比例して増やさなくても、より多くの顧客をカバーできる可能性があります。
ここで、脅威インテリジェンスと、マネージドセキュリティサービス提供の採算性が直接結びつきます。
フィードが規模を提供し、コンテキストが実用性を生む
指標1つで、MSSPチームが知るべきことがすべてわかるケースはまれです。顧客のエンドポイントが、脅威インテリジェンスフィードに掲載されたIPアドレスに接続したとしても、アナリストはその接続がなぜ重要なのかを確かめる必要があります。どのマルウェアがそのインフラを使ったのか。そのIPアドレスは、他のドメインやファイルと関連しているか。どのような挙動が観測されているか。その活動は既知のキャンペーンの一部なのか。
単独のフィードよりも、統合されたインテリジェンスのエコシステムのほうが、はるかに大きな価値を提供できます。
たとえば、ANY.RUNのThreat Intelligence Lookup(TI Lookup)では、アナリストが指標を調査し、関連する脅威 データをたどれます。対象は、IPアドレス、ドメイン、URL、ハッシュ値、ファイル、プロセス、シグネチャ、YARAルール、TTPなどです。
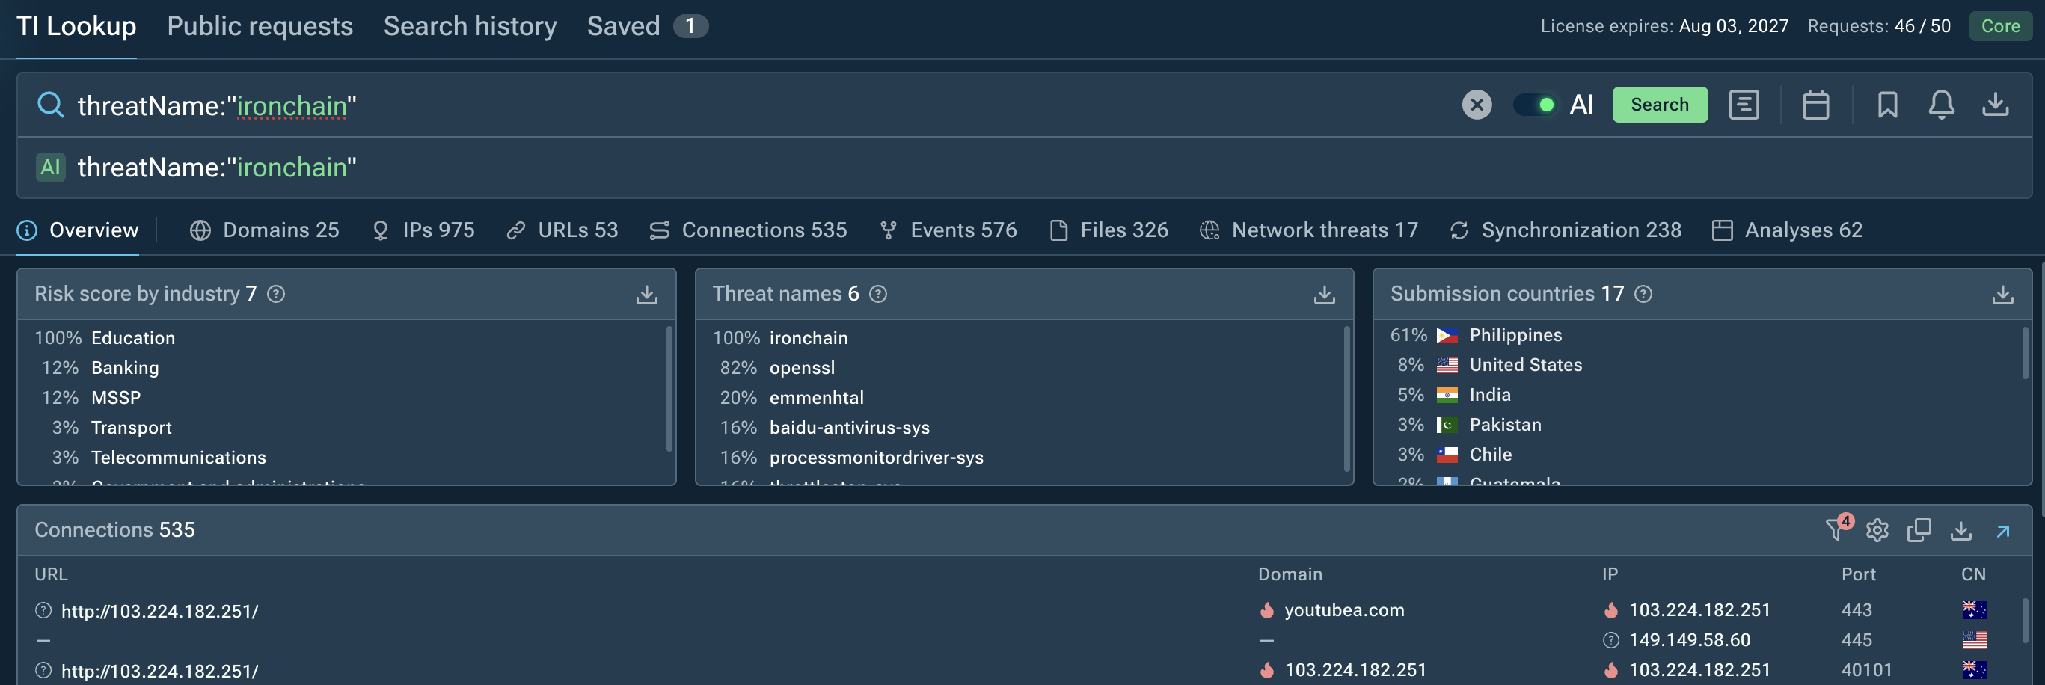
スレットハンターは、フィードに一致した情報をきっかけに、関連する活動の詳細な調査へ進めます。IPアドレスを孤立した痕跡として扱わず、マルウェアやインフラ、挙動、過去のサンドボックスでの活動との関係まで調べられます。こうしたコンテキストから、見落としやすい追加の指標やハンティングの機会が見つかることもあります。
ProtectDevices
ANY.RUNのThreat Intelligence Reports(TI Reports)は、個々の指標をより大きなキャンペーンや脅威アクター、攻撃手法と結びつけ、コンテキストをさらに一段厚くします。
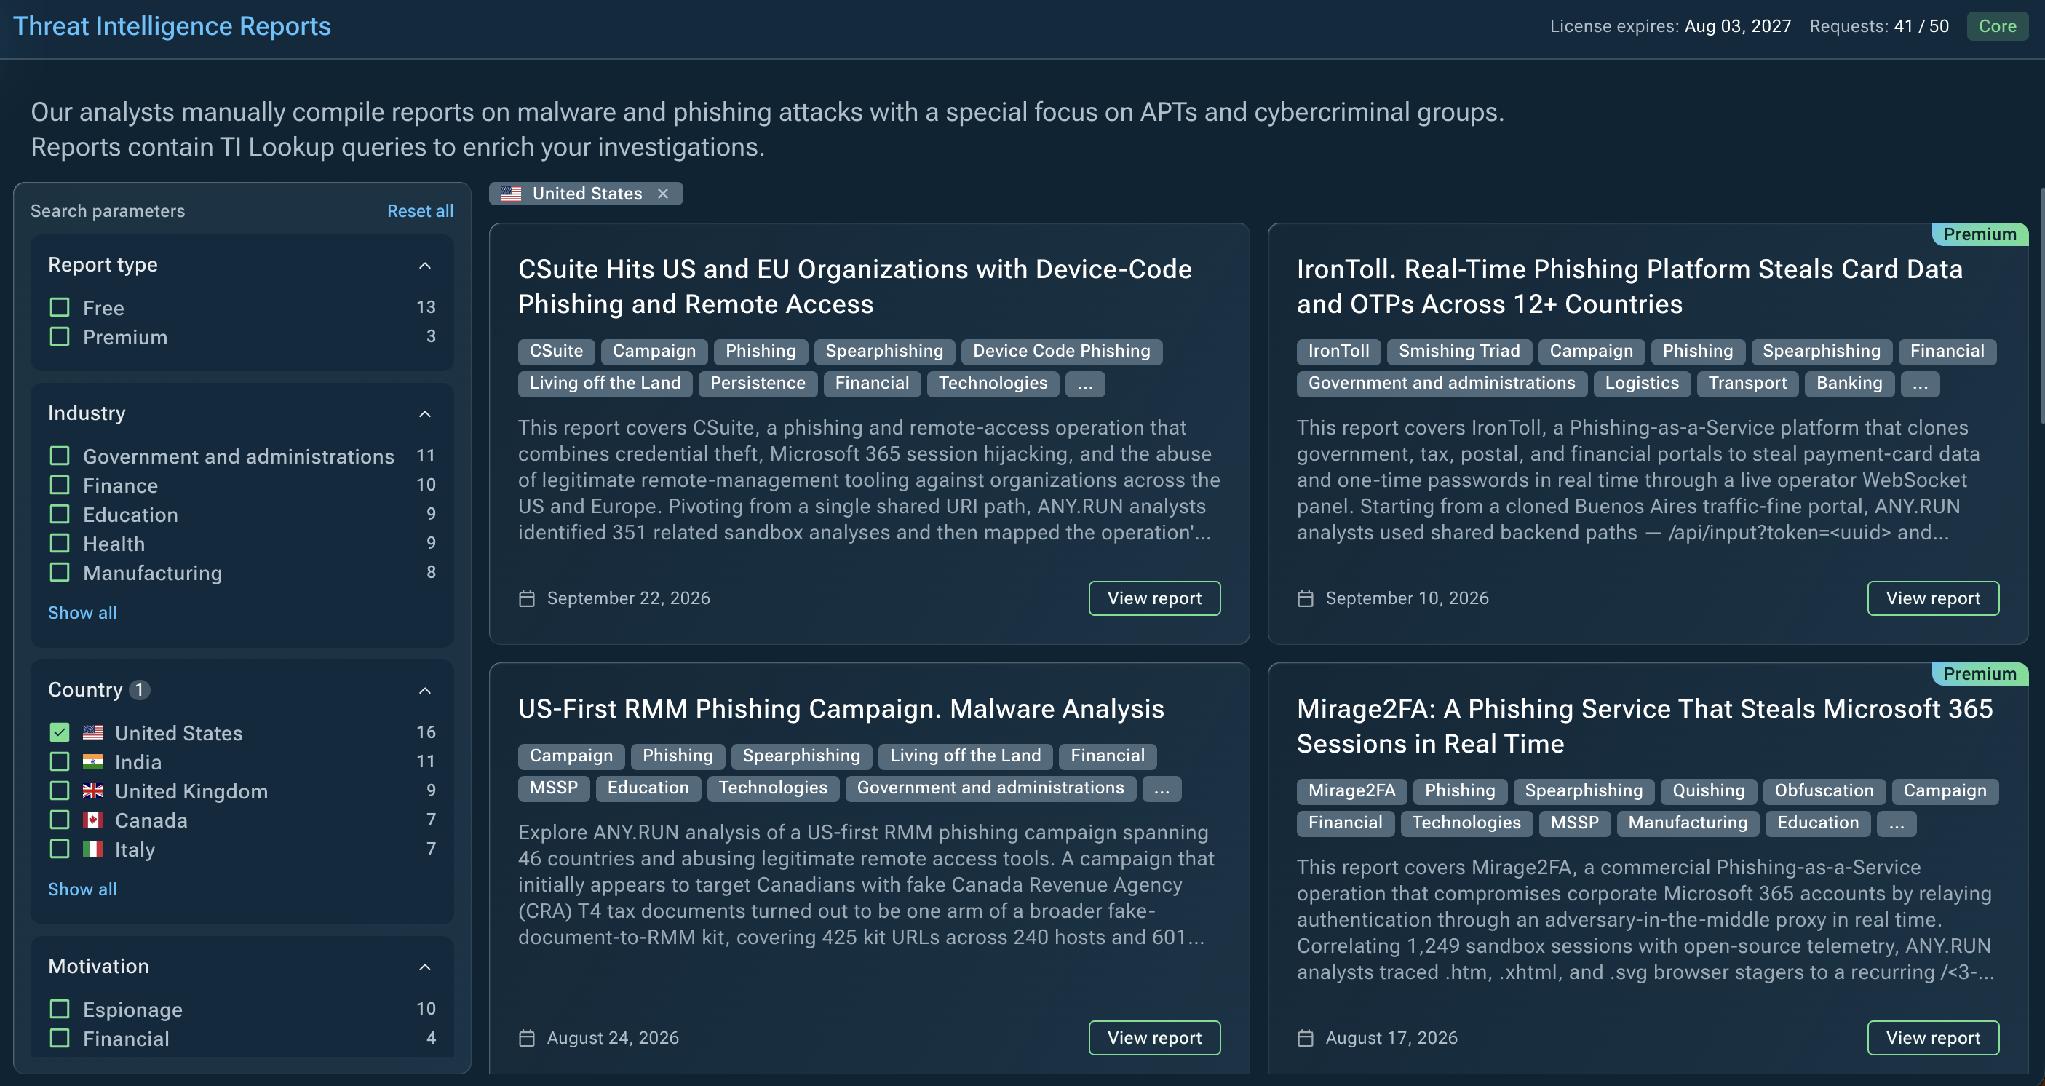
これにより、MSSPはフィードに一致した情報の背景にある全体像を把握できます。関連する活動が顧客環境に現れる前に、新たなハンティングの機会を見つけ出せます。
より速く、より広い範囲をカバーするインテリジェンスで、最大58%多くの脅威を検知
インタラクティブなサンドボックス分析で調査を加速する
スレットハンティングでは、IOCだけでは答えが出ない疑問が生じることがよくあります。
MSSPが顧客環境で不審なファイルを見つけたり、新たに現れたキャンペーンに関連する見慣れないペイロードに遭遇したりすることもあります。そのファイルが実際に何をするのかがわかれば、それが本物の脅威かどうかを判断でき、次に何を探すべきかも見えてきます。
ANY.RUNのInteractive Sandboxは、不審なファイルやURLを分析し、その挙動を観察できる環境です。90%のケースで、分析開始から60秒以内に脅威が可視化され、導入した組織では脅威検知が36%向上したと報告されています。
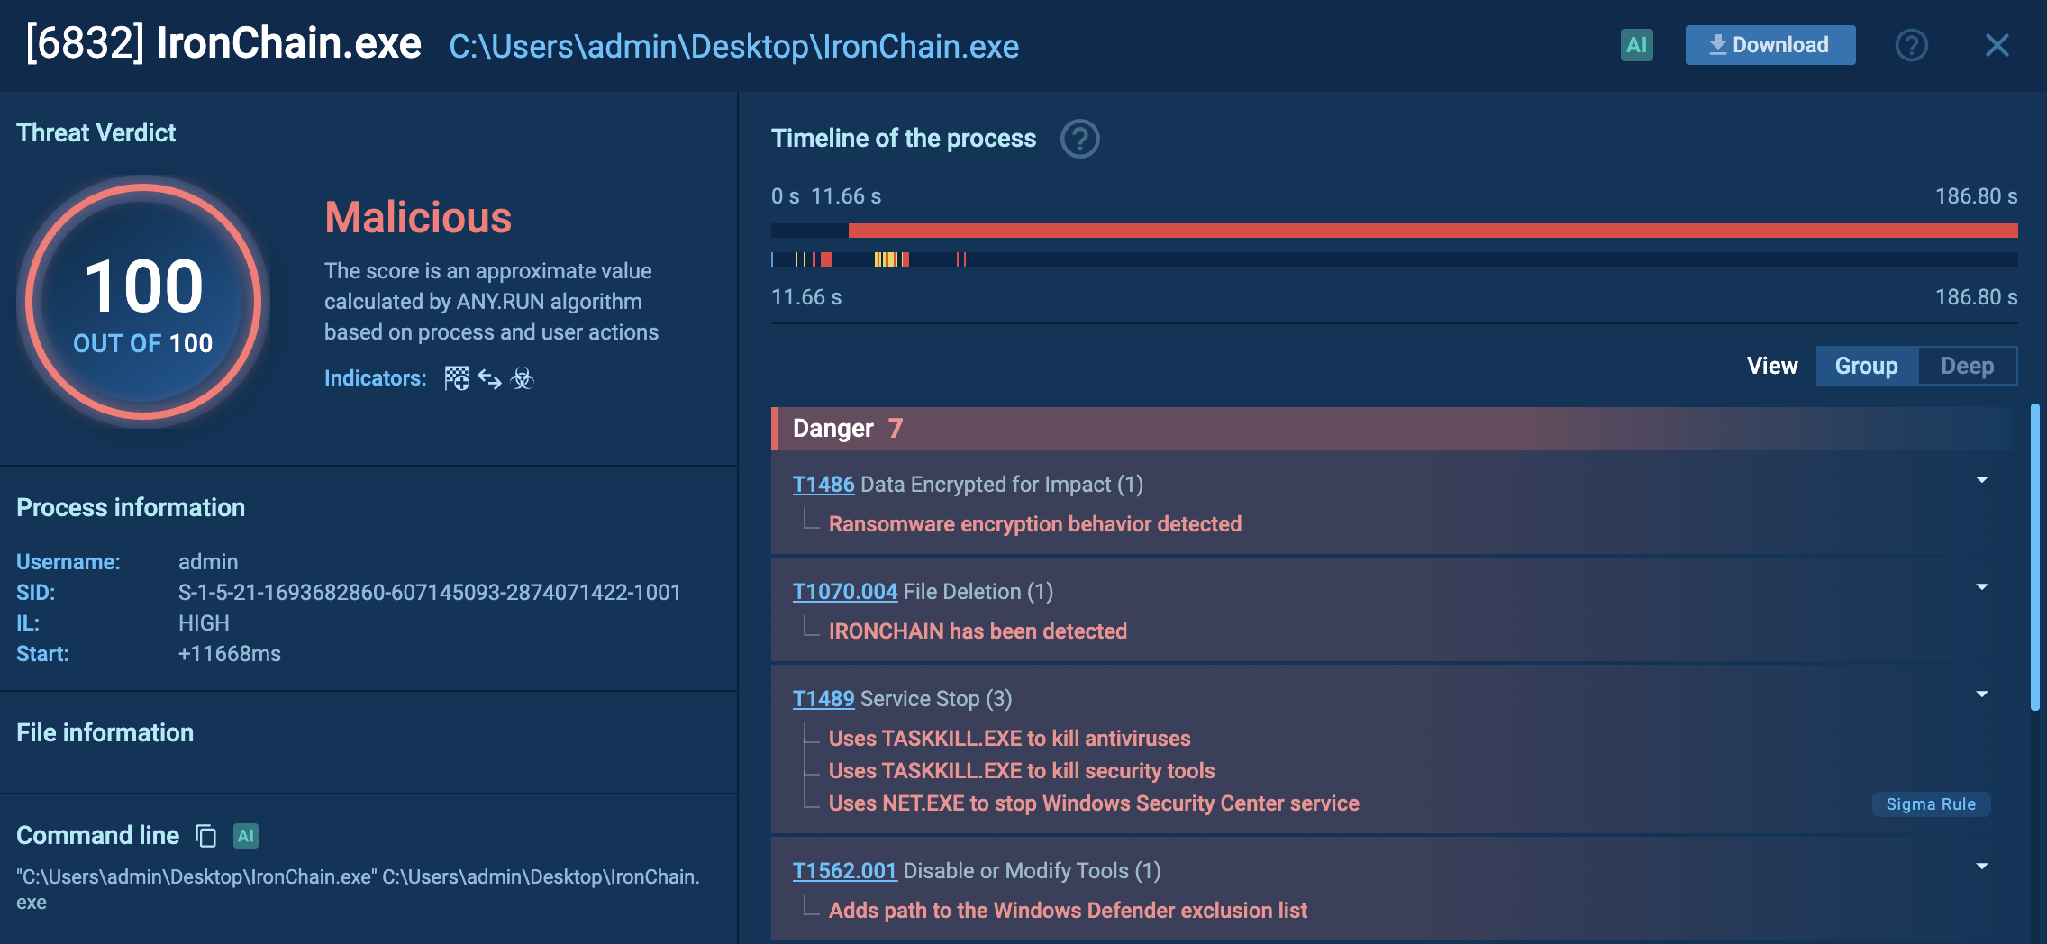
IronChainの調査は、挙動分析がランサムウェアのサンプルに有用なコンテキストを加えられることを示しています。公開されたサンドボックスのセッションでは、プロセスツリー、ネットワーク活動、ドロップされたファイル、システムの変更が確認できました。より広範な分析では、これらの観測結果を、永続化、ドライバーの活動、セキュリティ制御を無効化しようとする試みと結びつけています。
サンドボックスは、技術的な分析結果を、アナリストがすばやく行動に移せる情報へ変える役割も果たします。Tier 1 Reportsはマルウェアの挙動をアナリストが読みやすい形式でまとめます。AI Summaryは実行時の活動を、主要な発見事項と攻撃の段階に要約します。さらにAI Recommendationsが、追加で調べる価値のある痕跡や指標、挙動をアナリストに示します。
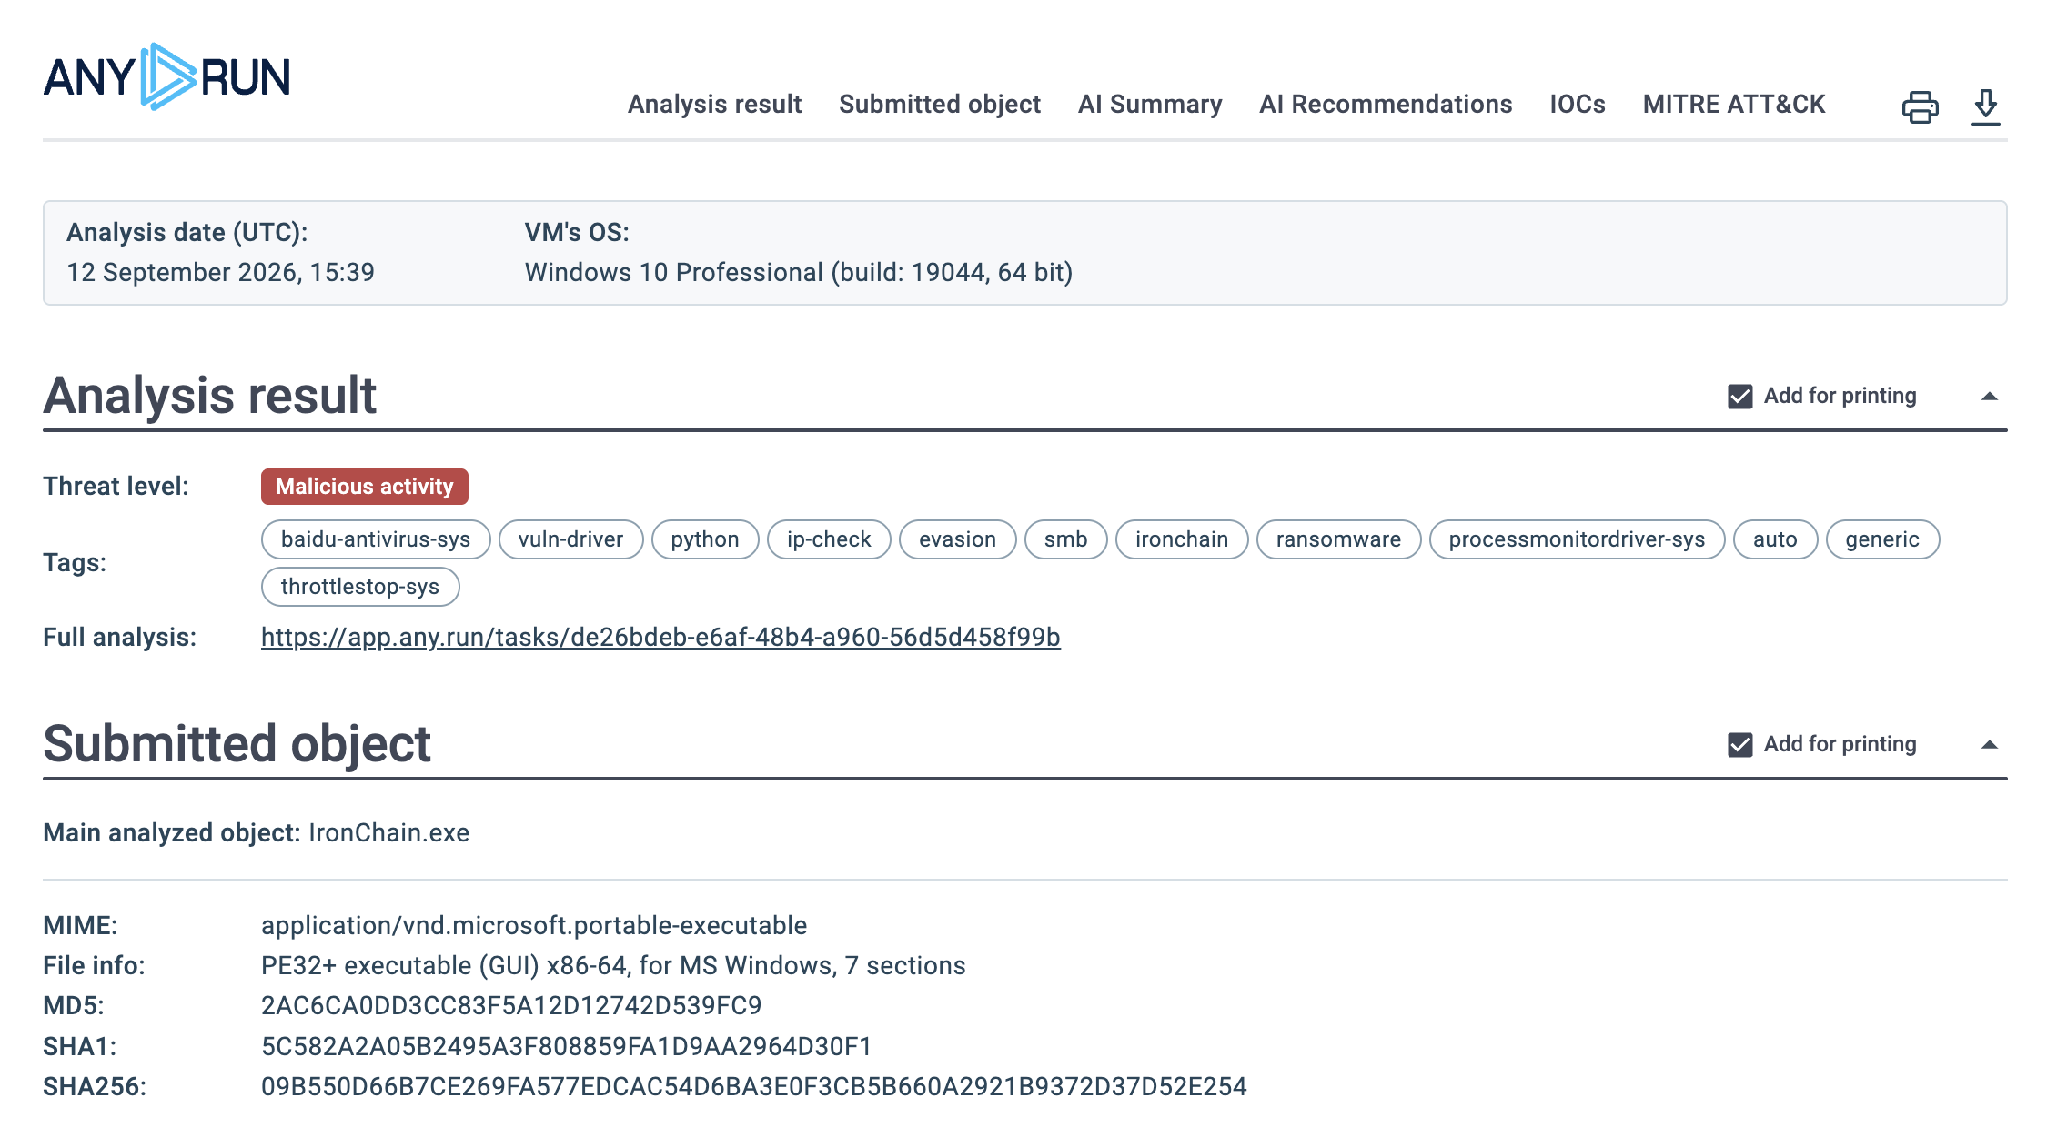
これにより、不審な痕跡から有用なハンティング仮説を立てるまでに、アナリストが費やす時間を減らせます。
さらに重要なのは、サンドボックス分析が、より広いインテリジェンスのワークフローにも還元できる点です。新たに観測されたマルウェアのサンプルからインフラや挙動が判明すれば、それが新しいハンティングの手がかりになります。こうして、調査と脅威インテリジェンスの間に継続的なフィードバックループが生まれます。
インテリジェンス主導のハンティングがもたらすビジネス価値
CISOやSOCのリーダーにとって、脅威インテリジェンスの導入を正当化する根拠は、いくつかの実務的な問いに集約されます。チームがより早く脅威を見つけられるか。調査時間を短縮できるか。アナリストの負荷を同じペースで増やさずに、より多くの環境をカバーできるか。顧客にもたらす成果の質は向上するか。
MSSPの現場では、運用効率が事業の拡張性に直結するため、これらの問いはとりわけ重要です。
インテリジェンス主導のハンティングプログラムは、手作業によるIOC収集を減らし、調査の優先順位付けを改善し、不審な活動に遭遇したアナリストにより多くのコンテキストを提供できます。その結果、脅威をより早く発見し、対応時間を短縮し、希少な セキュリティ人材をより有効に活用できる可能性があります。
顧客から見える価値も同様に重要です。最新の脅威インテリジェンスに基づくプロアクティブなハンティングを示せるMSSPは、受け身の監視にとどまらない価値を提供できます。顧客の環境に関連する脅威を、セキュリティチームが自ら探していることを示す証拠になるからです。
競争の激しいマネージドセキュリティ市場では、これが意味のある差別化要因になりえます。
MTTRを21分短縮し、すべてのクライアントで脅威対応を加速
MSSPの対応を迅速化
結論
脅威インテリジェンスの価値は、それをプロアクティブなセキュリティ対策へどれだけ効果的に結びつけられるかで決まります。脅威インテリジェンスフィードは、実用的な指標を継続的に供給します。調査、分析、脅威リサーチがそこにコンテキストを加え、アナリストは脅威を理解し、ハンティングの優先順位を決められます。
こうして連携したアプローチにより、MSSPはプロアクティブなハンティングを拡大できます。SOCチームは、脅威をより早く特定し、より迅速に対応し、顧客環境全体でアナリストのリソースをより効果的に使えるようになります。
ランサムウェアは今後も進化を続けます。しかし、最新のインテリジェンスを、的を絞った継続的なハンティングに結びつけるMSSPは、防御を強化しながら、顧客により大きな価値を提供できます。
翻訳元: https://hackread.com/mssps-strengthens-threat-hunting-against-ransomware/