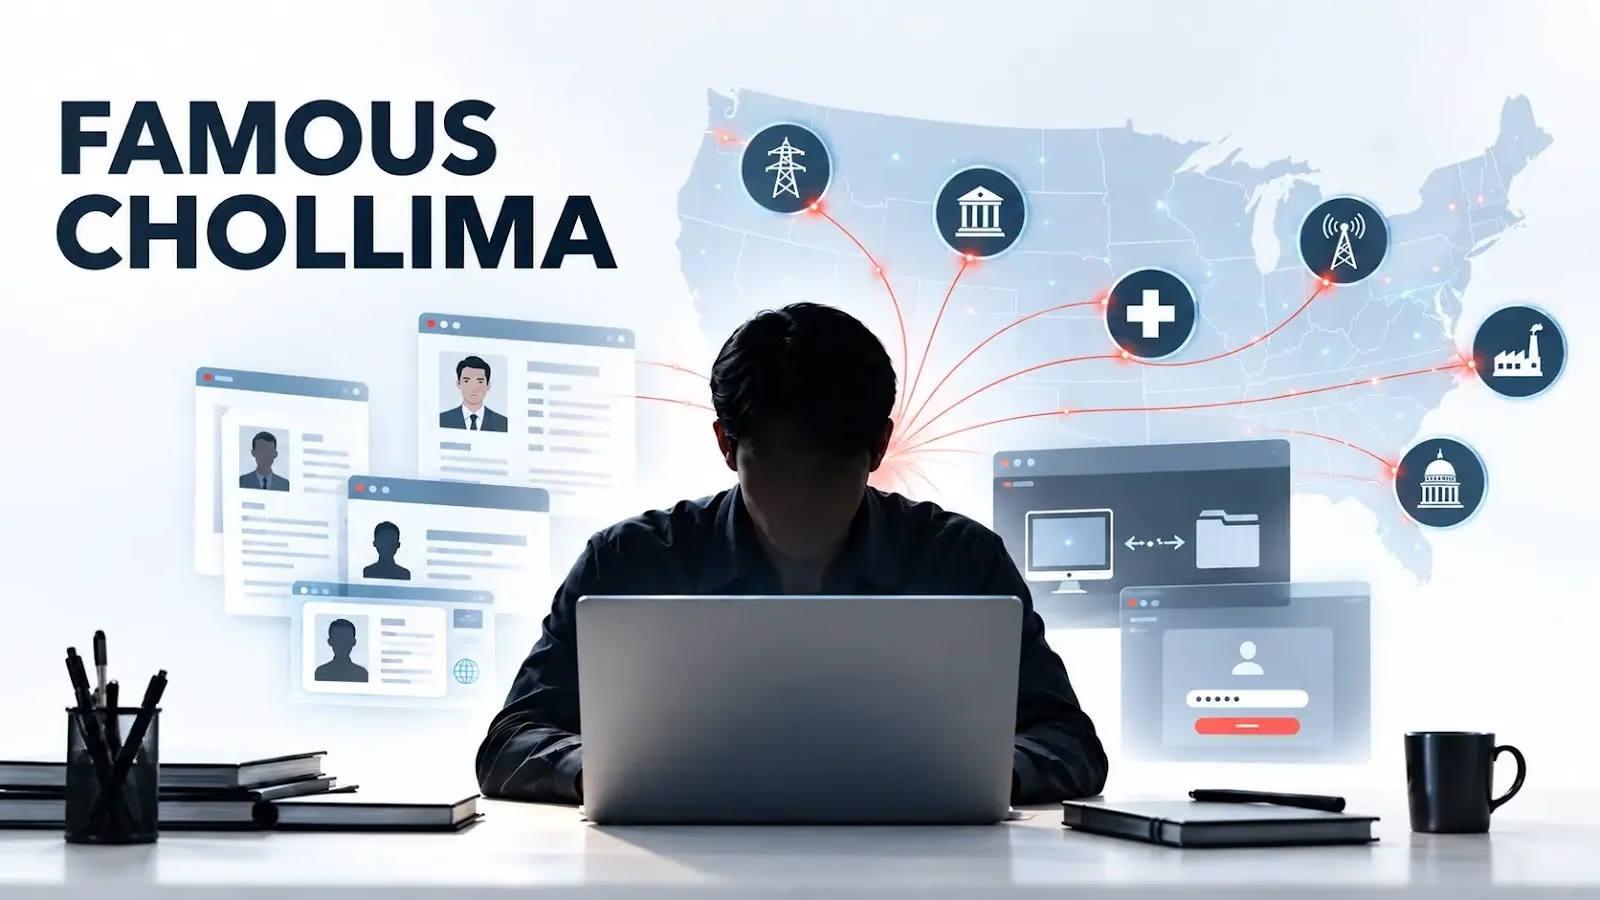
FBIとCrowdStrikeは、北朝鮮の作戦「FAMOUS CHOLLIMA」を支えていた米国内のラップトップファームを摘発しました。この作戦は、偽装したリモートITワーカーを米国企業に潜り込ませるものです。
このインフラにより、海外にいる工作員は給与を受け取り、所在地を隠したまま、企業環境へのアクセスを維持できていました。
CrowdStrikeが確認した被害組織は、航空宇宙、エネルギー、金融サービス、医療、サイバーセキュリティ、防衛エンジニアリング、政府系テクノロジー、コンシューマー向けテクノロジーなど、幅広い分野にわたります。
今回の摘発は「Operation Lonestar Roundup」の一環です。FBIは2026年9月21日から25日にかけて、ラップトップファームの拠点が疑われるテキサス州の40軒以上の住宅で捜索などの強制措置を実施しました。
米司法省が10月13日に発表したところによると、捜査当局は約187台のラップトップとKVM(キーボード・ビデオ・マウス)デバイスを押収しました。
FAMOUS CHOLLIMAの作戦には物理的な側面があります。雇用主が支給したラップトップを海外の工作員に直接送れば、偽装した身元や所在地が露見しかねません。
この問題を埋めるのが、米国内の協力者です。協力者は端末を受け取ってリモート接続を設定し、国内で働いているように見せかけます。
CrowdStrikeは、ハードウェアを転送させるいくつかの手口を説明しています。工作員は、ラップトップが盗まれたとする虚偽の被害届を警察に提出し、代替品をファームの住所へ送らせていたとされます。
直前の引っ越しを理由にしたり、居住先の住所を次々に変えたりして、配送先をごまかすケースもありました。
人材派遣の契約形態を悪用し、派遣会社が知らないうちに、エンドクライアントの機器がファームのインフラに渡る事例もありました。
届いたラップトップには、海外の工作員がリモートで業務を行うためのハードウェアとソフトウェアが組み込まれます。
この仕組みでは、偽装採用された人物が正規の社内エンドポイントを通じてアクセスするため、最初にエクスプロイトを仕掛ける必要がありません。
ExploitPrevention Tools
司法省によると、協力者はリモートアクセス用ソフトウェアのインストールや、収益の北朝鮮政府(DPRK)管理下の口座への送金も担っていました。
北朝鮮ITワーカーのスキーム
CrowdStrikeによると、FAMOUS CHOLLIMAは2026年5月から、ビデオキャプチャカードをWebカメラに見せかけるなど、デバイスのハッシュを偽装し始めました。
その後、CrowdStrike OverWatchは、同じ偽装デバイスが別々の被害組織で使われているのを確認しました。攻撃者が防御側の監視に適応する中で、意図的に識別子を使い回していたことがうかがえます。
同時期に活動する複数の偽ペルソナ間で、ネットワークインフラの識別子が共通していた点も、組織的な運用を示す手がかりとなりました。
こうした重複は重要です。個々には不審な点のない従業員でも、無関係な複数の雇用主のもとで、エンドポイントのアーティファクト、接続パターン、ハードウェア識別子が一致すれば、疑わしく見えてくるためです。
CrowdStrikeのCounter Adversary Operationsチームは、2025年4月から2026年6月にかけて、テレメトリと標的を絞った調査を組み合わせ、偽ペルソナ、技術的な痕跡、米国内のコンピューター、協力者ネットワークを特定しました。
10月13日に発表された、オハイオ州での関連起訴では、70以上の米国雇用主が影響を受け、約300万ドルが生み出されたとされる手口が示されています。
当局は、米国人のMichael James BostelleとJuan Cecilio Pena Carrilloの両容疑者を逮捕しました。ただし、これらの数字は起訴状に記された手口に関するものであり、CrowdStrikeが摘発した被害クラスターのものとは限りません。被告は無罪と推定されます。
司法省は、この活動に関連するメールの痕跡情報(IOC)も公表しました。あわせて、協力者の勧誘手口の変化に対処するFBIの注意喚起を取り上げています。
発表では、今回の作戦を「DPRK RevGen: Domestic Enabler Initiative」と関連づけています。このイニシアチブは、北朝鮮の資金獲得活動と、それを支える米国内の仲介者を標的としています。
今回の摘発で稼働中のインフラは潰れましたが、CrowdStrikeは、その効果は地理的に限定的で、長続きしないと評価しています。
工作員は、ファームを移転し、協力者を入れ替え、隠蔽の手口を変えることができます。
防御側にとって最大の教訓は、雇用詐欺によって企業内に持続的なアクセスを確立され得ることです。
そのため、採用時の本人確認、端末の配送、エンドポイントのテレメトリ、ID調査は互いに関わり合います。説得力のある応募者がいても、雇用主支給のラップトップを実際に操作しているのが誰か、その人物がどこで働いているのかまでは確かめられません。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/north-korean-it-worker-scheme/