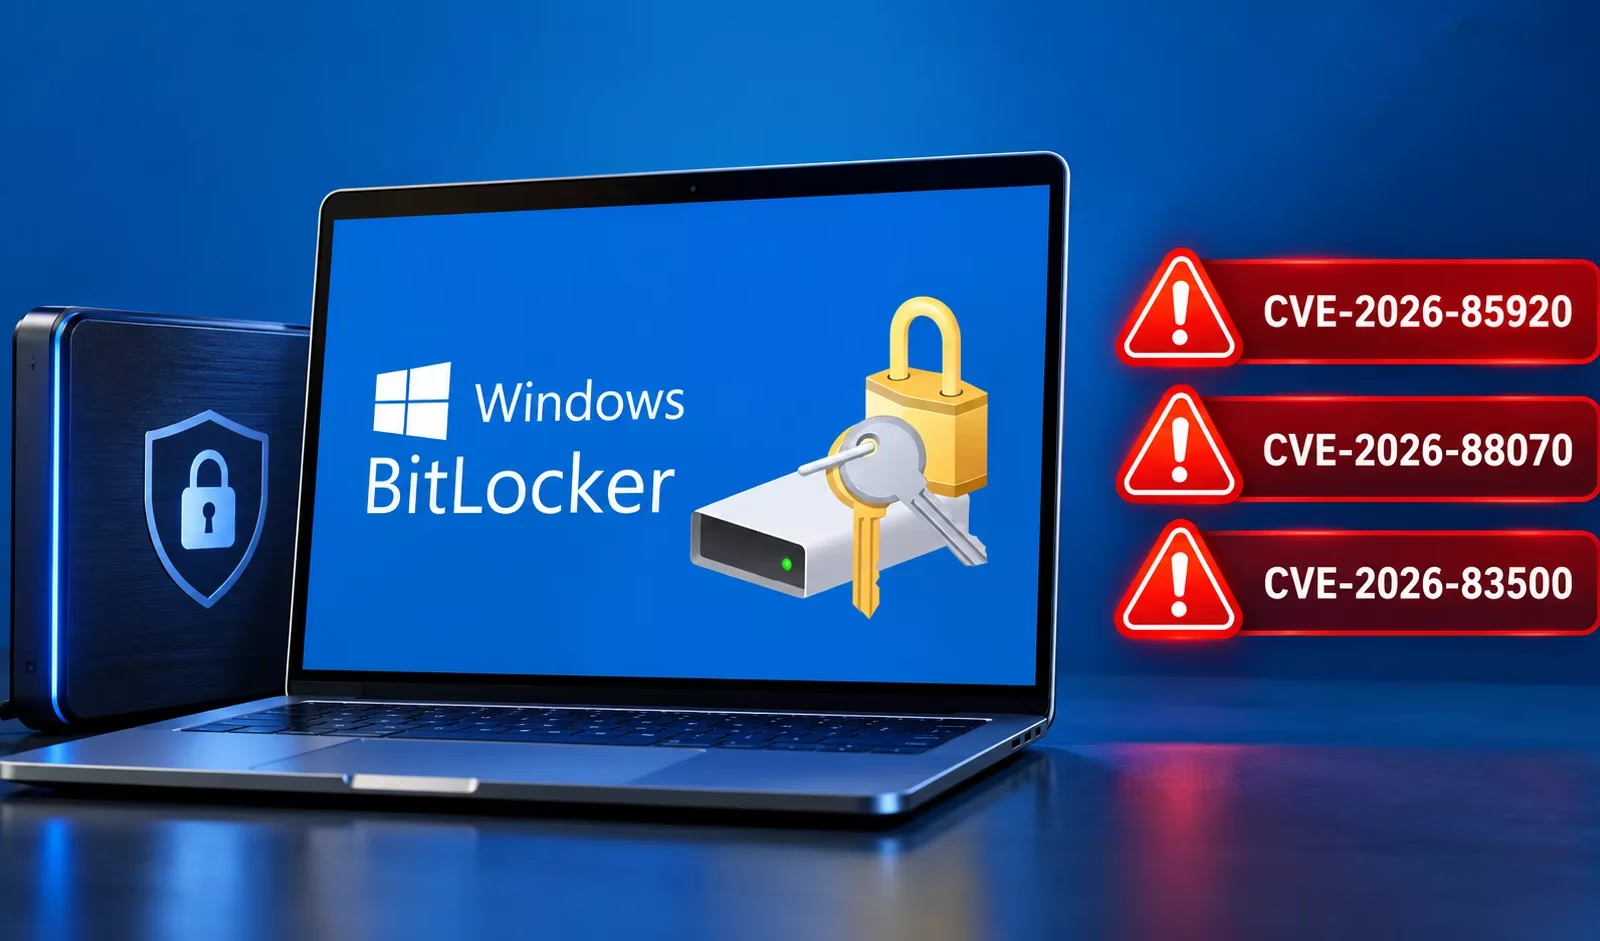
Windows BitLockerに3件の脆弱性が存在し、攻撃者に権限昇格やセキュリティ保護の回避を許す可能性があります。これは、Microsoftを割り当て機関と記載しているアドバイザリ資料から明らかになりました。
資料には公開日が2026年10月13日と記載され、3件とも重要度「Important」に分類されています。ただし、独自の検証は完了していません。
2件は攻撃者がすでに限定的なローカル権限を持っていることが前提で、残る1件はデバイスへの物理的なアクセスが必要です。
こうしたアクセス条件から、これらは認証なしのリモート攻撃とは性質が異なります。一方で、入手できる情報だけでは、影響を受けるWindowsのリリースや構成は特定できません。
CVE-2026-85920は権限昇格の脆弱性とされ、TOCTOU(time-of-check-to-time-of-use)競合状態を示すCWE-367に関連付けられています。
この種の弱点は、セキュリティチェックの後、実際に使用されるまでの間にリソースが変化すると発生します。その結果、アクセスを許可した当初の判断が無効になる可能性があります。影響を受けるBitLockerの処理は特定されていません。
提供されたCVSS 3.1の評価では、この脆弱性の基本スコアは7.0、現状スコアは6.1です。悪用にはローカルアクセスと低い権限が必要で、攻撃の複雑さは高く、ユーザーの操作は不要です。
CVE-2026-88070は、報告された中で基本スコアが最も高い7.8で、現状スコアは6.8です。この評価でも、ローカルアクセスと低い権限が必要でユーザーの操作は不要ですが、攻撃の複雑さは低いとされています。
機密性・完全性・可用性の3つの影響はいずれも「高」と評価され、評価上のスコープは変更なしです。
この2件目の脆弱性は、境界外読み取りを示すCWE-125に対応します。この分類は、ソフトウェアが意図されたバッファの境界を越えてメモリにアクセスする状況を指します。
ただし、提供された資料には、この読み取りがどのように昇格した権限の取得につながるのかという説明がありません。影響を受けるコンポーネントも特定されておらず、この弱点を権限昇格に結びつける悪用手順も示されていません。
CVE-2026-83500は、基本スコア6.1、現状スコア5.3のセキュリティ機能のバイパスとして示されています。ベクターでは、物理アクセスが必要で、攻撃の複雑さは低く、権限とユーザーの操作は不要とされています。機密性と完全性への影響は高く、可用性への影響はなしと評価されています。
報告されたCWE-601のマッピングは、信頼できない宛先へのリダイレクトに関するものですが、BitLockerとの関連は説明されていません。このため、特定のディスクロック解除手法を裏づける証拠とみなすべきではありません。
また資料には、影響を受けるバージョン、更新パッケージ、回避策、悪用の状況のほか、この関連性を検証するために必要な技術的詳細も記載されていません。
検証の過程で、出典に関する別の問題も判明しました。リンク先のニュース記事が扱っているのは、これら3件の識別子ではなく、2025年7月8日に公開されたCVE-2025-48818でした。リンクされたMicrosoftの情報も、独自には取得できませんでした。
したがって、提示された主張は未確認のままです。管理者は、更新プログラムを選択したり、影響の有無を判断したりする前に、Microsoftの該当するアドバイザリを確認してください。今回の調査では、実際に悪用されているという検証済みの証拠は確認できませんでした。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/windows-bitlocker-privilege-escalation-flaws/