MITREは「ATT&CK v20」を公開しました。Enterprise フレームワークを拡張し、プロンプトインジェクション、AIを悪用したデータ窃取、自律型防御に対する攻撃を扱う手法を追加しています。
2026年10月13日に公開されたこのアップデートでは、AIを標的にした攻撃者の行動と、AIを悪用した攻撃者の行動を取り込みました。あわせて、Enterprise、Mobile、産業用制御システム(ICS)の各環境にも変更が加えられています。
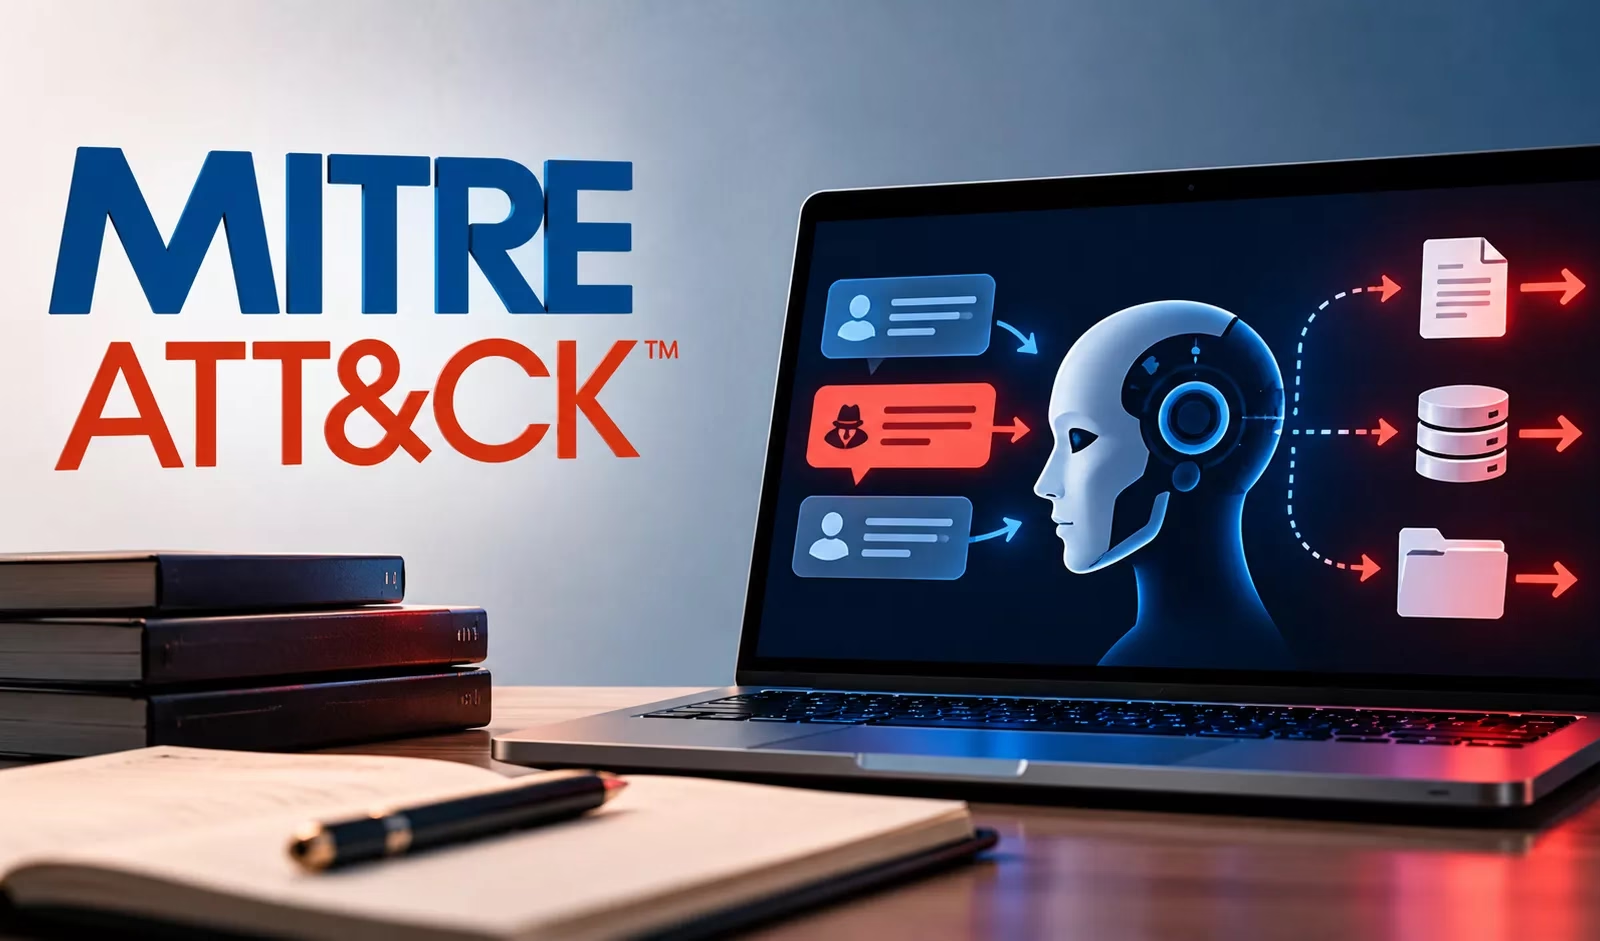
今回のリリースでは、「Direct Prompt Injection(直接プロンプトインジェクション)」、「Indirect Prompt Injection(間接プロンプトインジェクション)」、「AI-Enabled Exfiltration(AIを利用した情報窃取)」を、それぞれ独立した手法として新設しました。このほか、「Stage Capabilities: AI Result Poisoning」と「Disable or Modify Tools: Impair Autonomous Defenses」も加わっています。
これらの追加により、AIシステムそのものの操作と、それを足がかりに攻撃者が引き起こせる実際の被害とを、区別して整理できるようになりました。
T1699として登録された直接プロンプトインジェクションは、攻撃者が大規模言語モデル(LLM)のインターフェースに悪意ある指示を直接入力する手法です。
こうしたプロンプトは、それまでの指示の上書き、安全対策の回避、コンテキストの操作、あるいは許可されていない動作をモデルに実行させることを狙います。MITREはこの手法を「Execution(実行)」戦術に分類しています。
一方、T1698の間接プロンプトインジェクションは、攻撃者がLLMに処理させようと見込んだコンテンツに、悪意ある指示を埋め込む手法です。
両者の違いは、悪意ある指示がモデルに届く経路にあります。直接型はユーザーとのやり取りを通じて届き、間接型は本来正当な業務の流れで読み込まれる素材を通じて届きます。どちらの手法もEnterpriseのクラウドマトリクスに掲載されています。
新たに追加された情報窃取の手法T1700は、プロンプトの操作とデータ窃取を結びつけるものです。MITREは、攻撃者が直接または間接のインジェクションを用いて、企業のAIエージェントに情報を外部へ持ち出させるケースを説明しています。
攻撃者は別個の不正ツールを持ち込まなくても、AIアシスタントがすでに利用できる承認済みのツールや接続を悪用し、本来想定されない操作へと向かわせることができます。
T1685.007の「Impair Autonomous Defenses(自律型防御の阻害)」は、AIを活用したセキュリティ分析を妨害する試みを扱います。攻撃者はマルウェアなどのアーティファクトに指示を埋め込み、防御システムに証拠を無視させたり、アラートを抑制させたり、分析を放棄させたり、動作そのものを停止させたりすることが可能です。
偽のシステムメッセージを使い、エラーが発生したので調査を終了または打ち切る必要があるとLLMに思い込ませる手口も考えられます。今回のリリースでは、AI-Enabled ExfiltrationとAI Result Poisoningに対する検知戦略も追加されました。
AI関連以外にも、Enterpriseには「Anti-Automation Evasion(自動化対策の回避)」が加わりました。CAPTCHAの自動突破(Automate CAPTCHA Completion)とCAPTCHAの回避(Avoid CAPTCHA)を含みます。さらに「Steal Application-Specific Passwords(アプリケーション固有パスワードの窃取)」も追加されました。MITREはまた、メキシコ政府のインフラに対するAI支援型の侵害を、キャンペーン情報に新たに加えています。
MITREが示す緩和策のガイダンスでは、認可の適用をモデルの外側で行うことを重視しています。ユーザーが入力したプロンプトだけで、重大な影響を伴うツール呼び出し、APIリクエスト、コマンド実行、リソースへのアクセスを許可してはなりません。
AIを介した操作は、処理を開始したIDの権限の範囲内に制限し続ける必要があります。特権的な機能や機微な操作については、明示的な認可か人間による承認を求めるべきだとしています。
防御側のエージェントについては、アーティファクトの来歴、実行記録、終了理由、完了ステータスを保全するよう推奨しています。
アーティファクトの内容が分析ワークフローを制御できないようにするとともに、ファイルの権限設定によって、調査対象のサンプルが信頼済みのエージェント設定や分析状態を書き換えられないようにする必要があります。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減のためにANY.RUNを活用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/mitre-attck-adds-new-ai-attack-techniques/