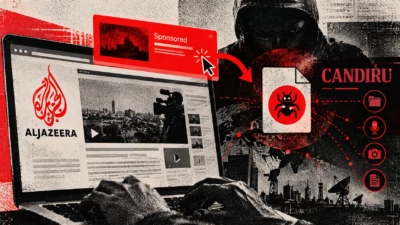
Citizen Labの研究者らは、クリックを必要とせず、ターゲットを絞ったオンライン広告を通じて傭兵型スパイウェアが配信された事例を、初めて公に確認したと報告しました。「AdFection」と呼ばれるこの手口は、アルジャジーラの端末にCandiruのスパイウェアを感染させるために使われました。
2024年から2025年にかけて、同社では少なくとも45台の端末が標的になりました。研究者らは、この攻撃を、イスラエル企業Discover-Techが購入した悪意ある広告と高い確度で関連付けています。Citizen Labによると、同社は複数の監視ツールベンダーの作戦を支援していました。感染自体は確認されましたが、標的となった45台すべてが侵害されたことまでは立証されていません。
リアルタイムの広告オークションでは、毎日数千億件の入札が処理されています。Citizen Labが10月15日に公表した調査によると、この基盤が数百万人のユーザーのプロファイリングと、選定した標的へのスパイウェアの秘密裏の配信に悪用されていました。
AdFectionゼロクリック型スパイウェア攻撃とは
AdFectionは、オンライン広告システムがブラウザーやアプリにコンテンツを配信する仕組みを悪用します。
Discover-Techの広告が読み込まれると、埋め込まれたコードが同社のサーバーに接続し、広告ID、Cookie、端末のIPアドレスなどの情報を送信します。
端末が狙った標的に一致した場合、サーバーは悪意あるJavaScriptを返します。このコードはブラウザーやアプリ内で実行され、エクスプロイトを配信します。大半の端末には悪意あるコードが送られませんが、その場合でも情報は収集される可能性があります。
ユーザーが広告をクリックしたり、ファイルをダウンロードしたり、インストールを承認したりする必要はありません。場合によっては、広告が画面に表示されないままバックグラウンドで描画されることもあります。
これまでのゼロクリック型スパイウェア攻撃は、メッセージングプラットフォームを悪用してきました。これに対しAdFectionは、ウェブサイトやアプリにすでに組み込まれている広告システムを利用します。
Citizen Labは、今回の事例を、ターゲット広告を通じたスパイウェア感染の公的な技術的確認としては初めてのものだと位置付けています。過去に同様の攻撃が一度もなかったことを証明するものではありません。
この配信システムの規模は、アルジャジーラへの攻撃にとどまりません。
研究者らは、2026年3月から6月までのDiscover-Techの入札記録、約40億件を分析しました。記録からは、同社の広告が数十カ国にわたる12万以上のウェブサイトと7万以上のモバイルアプリに表示されていたことがわかりました。
広告が表示されたという事実だけでは、標的にされたことやスパイウェアに感染したことは確認できません。Citizen Labは、こうした表示はDiscover-Techのプロファイリング基盤に接触した可能性を示すものにすぎず、実際に攻撃が行われたと言うには追加の証拠が必要だと説明しています。
ターゲット広告がCandiruのスパイウェアをアルジャジーラに届けた経緯
Citizen Labは、アルジャジーラの端末がCandiru関連のスパイウェアに感染したことを確認しました。Candiruは商用監視ツールのベンダーで、現在はIntegrity Labsの名称で事業を行っています。
調査はアルジャジーラが提供したネットワークログに基づいており、研究者らはこれによって感染の流れを再構築できました。
被害を受けた端末はまず、広告の読み込み時にDiscover-Techのインフラに接続しました。続いてCandiruの検証サーバーに接続し、ここで追加のプロファイリングと感染に先立って端末がチェックされました。
感染に成功した端末は、その後Candiruのコマンド&コントロール(C2)サーバーと通信しました。
こうした一連の接続が、広告システムとスパイウェア配信の関係を特定する手がかりになりました。
標的にされたことと感染したことの区別は、依然として重要です。Citizen Labは少なくとも45台の標的端末を特定しましたが、公表された調査結果では、標的となった端末すべてが感染したとは立証されていません。
Candiruには、政府に監視技術を提供してきた実績があります。
2021年11月、米商務省はCandiruをエンティティ・リストに追加しました。同社のスパイウェアがジャーナリスト、政府関係者、活動家らの監視に使われた証拠があったためです。
Citizen Labは以前にも、市民社会組織に対するCandiruの活動を記録しています。同社はその後、米国のIntegrity Partnersに買収されたと伝えられ、Integrity Labsの名称を採用しました。
アルジャジーラの事例は、この監視技術が標的に直接送られた悪意あるリンクではなく、ごく普通の広告インフラを通じて配信されたことを示しています。
Discover-Techの「Controlium」プラットフォームの内側
Citizen Labによると、Discover-Techは広告会社を名乗り、正規の広告エクスチェンジと商用スパイウェアベンダーをつなぐ役割を担っていました。つなぎ先のベンダーには、Candiru、Bindecy、Intelosなどが含まれます。
同社の「Controlium」プラットフォームでは、IPアドレス、モバイル広告ID、ブラウザーのCookieといった識別子を使って、顧客が標的を選べました。
パートナーは、選定した端末に表示されたときだけ追加のコードを取得するように、広告を設定できました。
研究者らは、Discover-TechがGoogle、Yandex、Beeswax、Vungle、Eskimiに関連する広告インフラを使っていたことを突き止めました。
このプラットフォームの設計により、広告を配信するサービス側から悪意ある活動を隠しやすくなっていました。エクスチェンジに提出された広告そのものに、エクスプロイトが含まれているとは限りません。悪意あるコードは、後からDiscover-Techのサーバーが供給する場合もあったのです。
広告セキュリティ企業のConfiantは、Citizen Labの報告書と同時に公開した別の技術調査で、高度な端末フィンガープリンティング、暗号化されたコマンドチャネル、選定したユーザーにコードを配信する仕組みを確認しました。
Confiantはさらに、ブラウザーのセキュリティ制限がアクセスを許す条件下で、一部の広告がセッションIDなどのファーストパーティCookieを収集していたことも明らかにしました。
この作戦は、機密性の高いネットワークにも及んでいました。
Citizen Labは、NATOや国連(UN)のネットワーク、欧州連合(EU)の機関、デンマーク、ノルウェー、スウェーデンの政府機関、防衛・核研究に関わる組織に関連するネットワークで、Discover-Techの広告表示を確認しました。
研究者らは、大手テクノロジー企業に関連するネットワークでも広告の表示を観測しています。
ただし、これらの調査結果は、いずれかの組織が侵害されたことを立証するものではありません。ネットワークレベルの広告記録では、広告を受信した個々の人物をすべて特定することも、スパイウェアのインストールを証明することもできないためです。
Citizen Labによると、「DARK CARTOGRAPHER」と名付けた別の攻撃者が、モバイルネットワークの脆弱性を突いて広告IDと電話番号を結び付けるために、Discover-Techのインフラを利用していました。追加の調査結果は、今後の報告書で公表される見通しです。
広告業界の対応
Citizen Labの調査では、Discover-TechがGoogleや広告業界団体IAB Europeが管理する承認済みまたは認定済みのベンダーリストに掲載されていたことがわかりました。
こうした登録のおかげで、同社は大規模に広告システムへ参加できました。研究者らによれば、同社と監視産業の関係者との企業間のつながりは、公開情報から発見できたにもかかわらずです。
調査を受け、Googleは、Discover-Techによる広告エクスチェンジへのアクセスを停止し、ベンダー登録からも削除しました。
Googleはまた、この作戦に関連する既知のドメインに対して、セーフブラウジングによる保護を展開したとCitizen Labに伝えています。
IAB Europeは10月8日、Discover-Techをグローバル・ベンダーリストから削除しました。
Beeswaxは、独立したセキュリティ検証を経て、同社を広告プラットフォームから排除しました。Liftoff傘下のVungleは、調査結果を精査するためにアクセスを一時停止しています。
Eskimiは、Discover-Techのアカウントと関連ドメインをブロックしました。Citizen Labへの回答でEskimiは、同社の広告タグが端末、IPアドレス、所在地に応じて異なるコードを配信しており、一部のキャンペーンが自動スキャンをすり抜けられる状態だったと説明しています。
今回の調査は、広告会社が用いる審査体制の弱点を浮き彫りにしました。既存のマルバタイジングの脅威は、広告ネットワークが悪意あるコンテンツの配信経路になり得ることを示してきました。AdFectionはそこに、監視を目的とした標的選定とゼロクリックのエクスプロイトを加えたものです。
確認されたことと、確認されていないこと
Citizen Labは、Candiruのスパイウェアが、Discover-Techの広告を通じてアルジャジーラの端末に感染したと高い確度で判断しています。
一方、どの政府がこれらの攻撃を依頼したのか、プロファイリングされた数百万台のうち何台が実際に侵害されたのかは、研究者らも特定できていません。
機密性の高いネットワークで観測された広告表示は、接触とプロファイリングの可能性を示す証拠にとどまり、スパイウェア感染の確認にはなりません。
Citizen Labは規制当局に対し、Discover-TechとCandiruが関連法令に違反していないか調査するとともに、広告業界への監督を強化するよう求めています。
組織向けの対策として、研究者らは、ネットワークゲートウェイや管理対象デバイスで、可能な範囲で広告とトラッキングをブロックするよう推奨しています。モバイルデバイス管理(MDM)のポリシーによって広告IDを制限することも勧めています。
高リスクの人々は、信頼できる広告ブロッカーの利用、可能な範囲でのパーソナライズ広告のトラッキング無効化、端末の最新化を検討すべきです。これらの対策で接触の機会は減らせますが、あらゆるゼロクリックのエクスプロイトに対する防御を保証するものではありません。
感染が疑われる場合の調査では、セキュリティチームは関連するネットワークとエンドポイントの証拠も保全しておく必要があります。Androidのスパイウェア侵入ログのような新機能は調査の助けになりますが、AdFection型の配信そのものを直接防ぐわけではありません。
アルジャジーラの事例は、ユーザーが一度も操作しなかった広告を通じても、端末が侵害され得ることを示しています。同様の攻撃を防ぐには、ブラウザーやアプリにコードを届ける広告インフラへの監視を強めなければなりません。
関連記事:最近のDarkSword iPhoneスパイウェアの調査では、キーチェーンの認証情報や暗号資産ウォレットのデータなど、端末内の機密情報を狙う脅威が報告されています。
翻訳元: https://www.esecurityplanet.com/cybersecurity-threats/news-adfection-zero-click-spyware-al-jazeera/