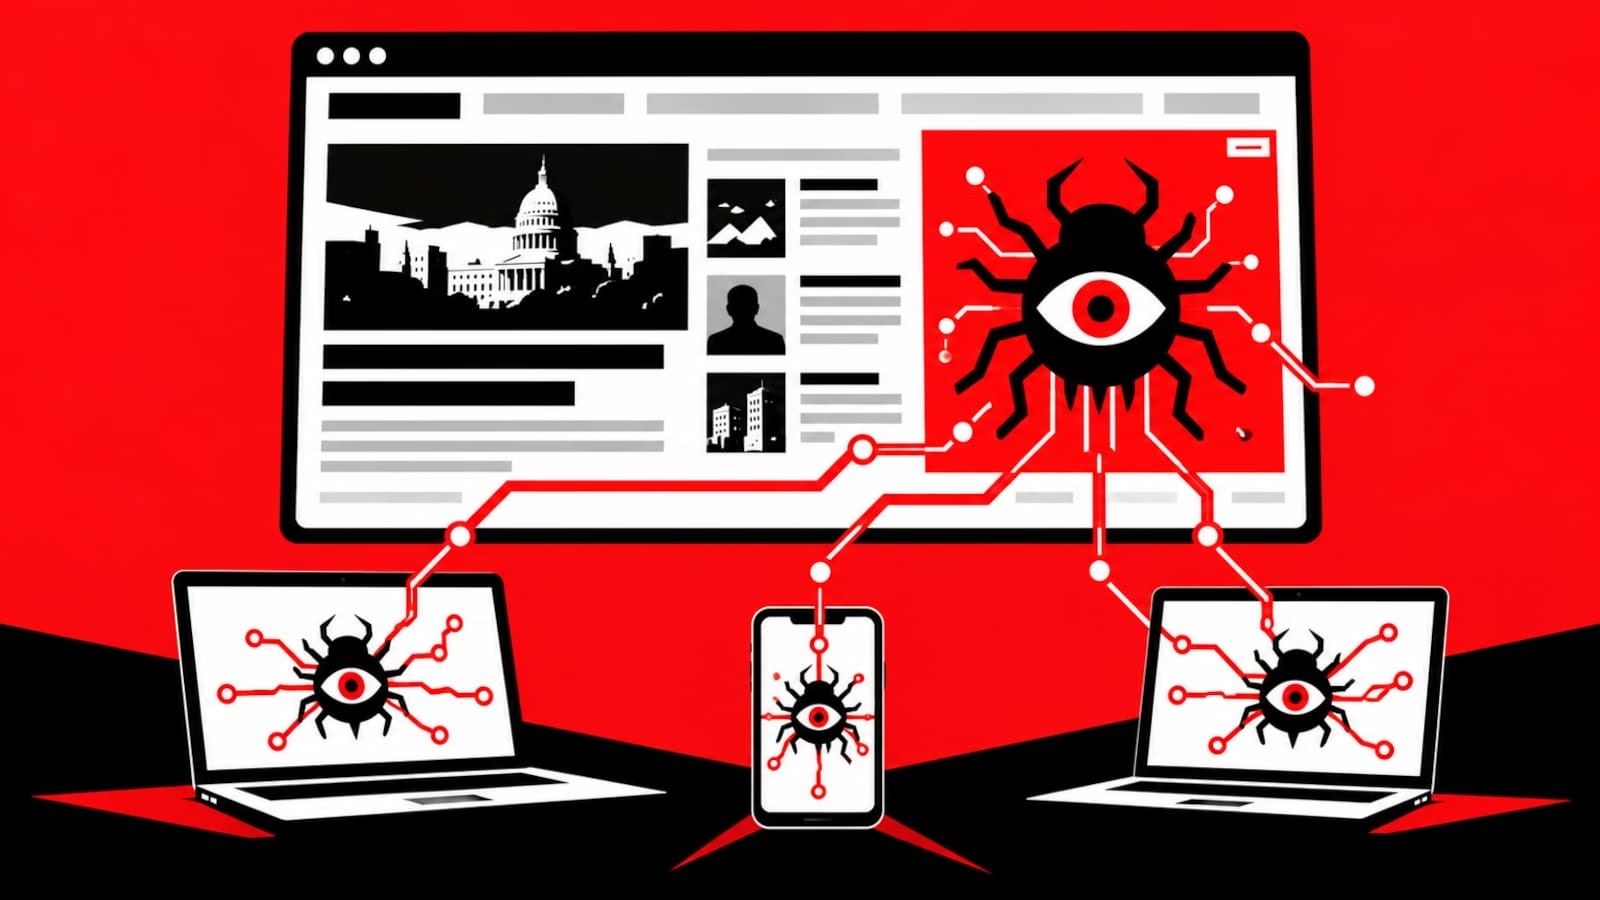
Candiruスパイウェアが、アルジャジーラ・メディア・ネットワークの端末に、ターゲット型オンライン広告を通じて配信されました。悪意ある広告が被害者の端末で表示(レンダリング)されるだけで感染するゼロクリック攻撃です。
攻撃を調査したCitizen Labの研究者らは、この手法を「AdFection」と呼んでいます。同研究所によると、傭兵型スパイウェアがターゲット広告を通じて配信された事例を技術的に裏付けた公開報告は、今回が初めてです。
2025年後半には、国際人権団体アムネスティ・インターナショナルが同様の手口を報告しています。この事例では、広告を経由してPredatorスパイウェアが標的の端末に感染し、被害者は何もクリックしていませんでした。
この感染手法は「Aladdin」と呼ばれ、監視企業Intellexaから流出したマーケティング資料や文書をきっかけに明らかになりました。研究者らはこれらを分析し、フォレンジック調査で得た技術的な詳細と照合して裏付けています。
Aladdinとは異なり、AdFectionは実際の攻撃で捕捉されました。Citizen Labは、この攻撃にイスラエル企業のDiscovere-Techが関与していると指摘しています。同社は「傭兵型スパイウェア企業と広告エコシステムをつなぐ橋渡し役」だと説明されています。
ゼロクリックでCandiruスパイウェアに感染
Citizen Labによると、Discover-Techは顧客に対し、同社のプラットフォーム「Controlium」の利用を認めていました。顧客はこれを使って、特定の端末に悪意あるコードを送り込んだり、ユーザー端末のプロファイリング、匿名性の解除、フィンガープリンティングを行ったりできました。
「Discover-Techは、複数の傭兵型スパイウェア、ハッキング、広告のベンダーと連携しているとみられ、スパイウェア業界とオンライン広告のエコシステムを結び付けている」と、Citizen Labは指摘しています。
同社は大手の広告ネットワークや広告取引所を通じて広告枠を購入し、広告にJavaScriptを埋め込んでいました。このJavaScriptは、広告が表示されると同社の「NOASサーバー」に接続します。
NOASサーバー(「getAdサーバー」とも呼ばれます)は、IPアドレスや広告識別子などの複数のパラメータを使い、その端末が追加のJavaScriptコードを受け取る対象かどうかを判定していました。
選ばれた標的には追加のコードが配信されます。一方、広告が表示されたそれ以外の端末には何も配信されません。これにより、攻撃は発覚しにくくなっていました。
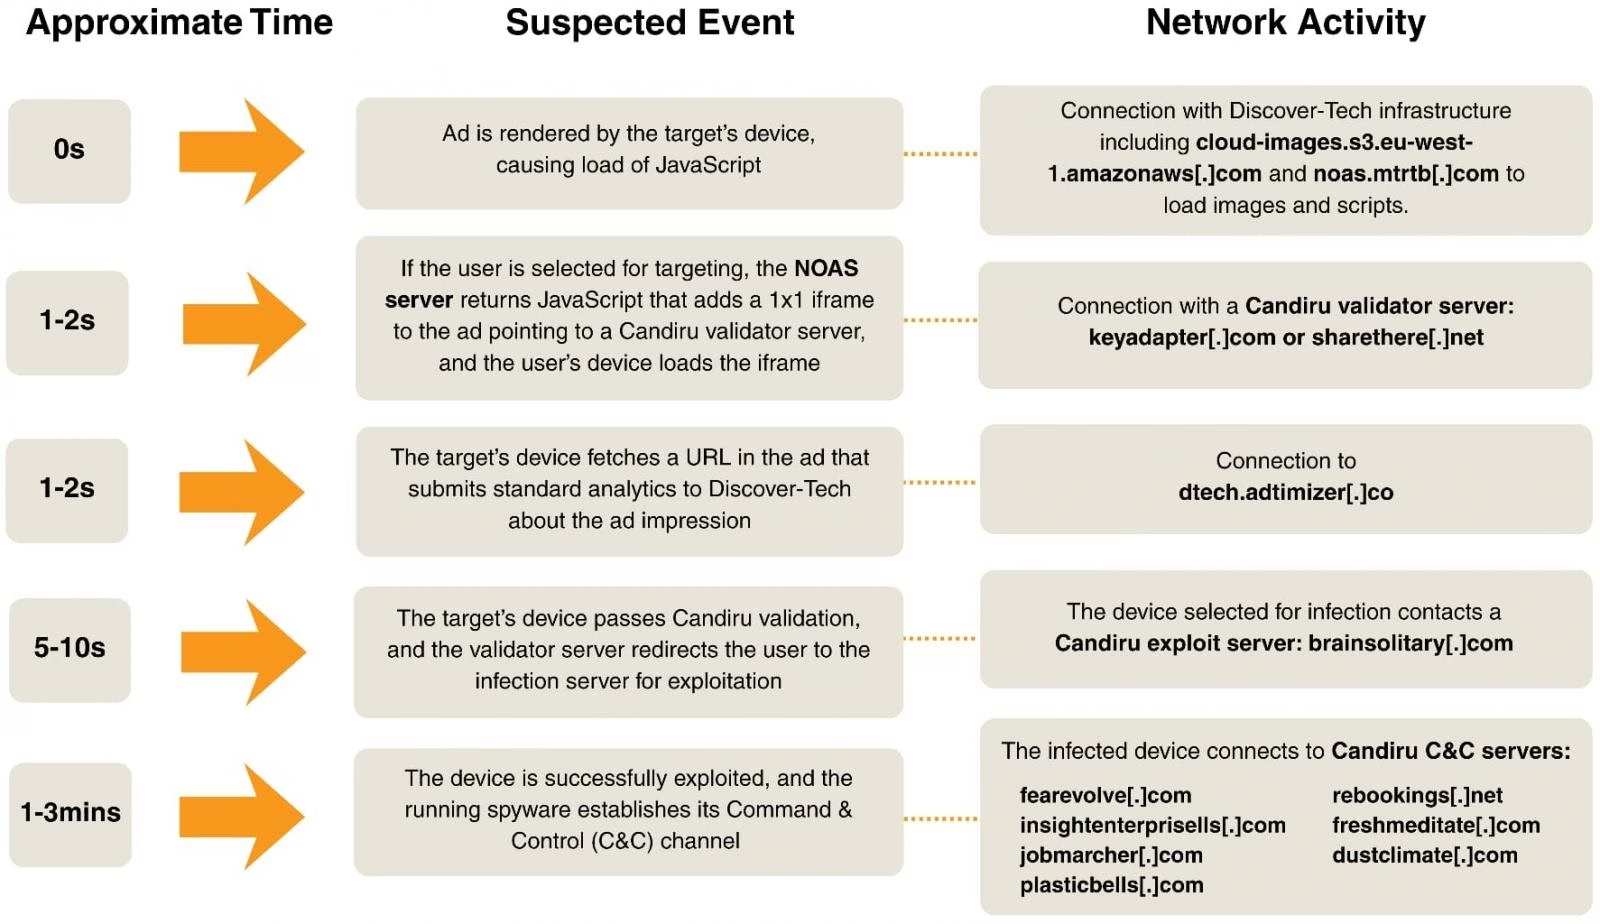
アルジャジーラはCitizen Labに対し、2024年から2025年にかけて少なくとも45台の端末が標的になったことを示す証拠を提供しました。研究者らが調べたネットワークログでは、Discover-Techのインフラ、Candiruの検証サーバー、スパイウェアのコマンド&コントロール(C2)サーバーの順に通信が行われていました。
研究者らは、侵害されたWindowsシステムからDLLファイルも回収しました。インフラやコードが過去に捕捉したサンプルと重複していたことから、高い確度でCandiruによるものと結論づけています。
Candiruはイスラエルのスパイウェアベンダーで、監視ツールを販売しています。販売先は表向き政府機関に限られています。同社はWindows向けマルウェア「DevilsTongue」も開発しました。このマルウェアは、ファイルや認証情報、メッセージを盗み出せます。
過去の報告によると、同社のツールはWindowsやChromeのゼロデイ脆弱性を突くエクスプロイトを通じて、ジャーナリストや活動家、政治家などの標的に対して使われてきました。
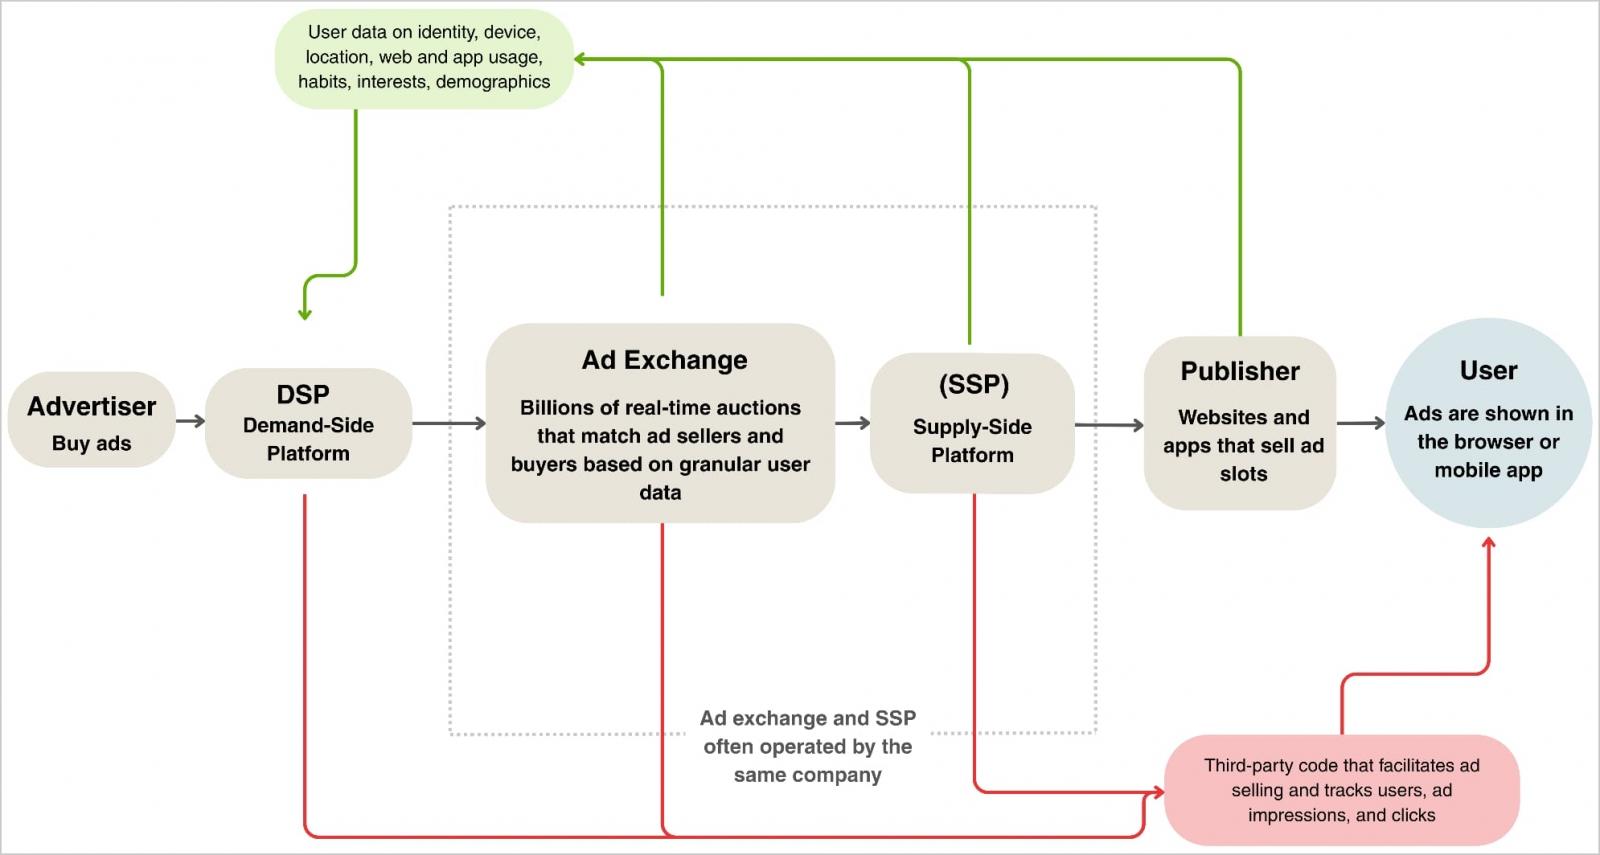
アルジャジーラは、この攻撃で被害が確認された標的の一つにすぎません。Citizen Labによると、この広告キャンペーンは2026年3月から6月にかけて37億7000万件の入札を行い、4億4200万件のオークションで落札しました。
攻撃者のスクリプトタグを含むと判定された広告は、7万5373件のAndroid/iOSアプリと12万768件のウェブサイトに表示されていました。ただし、これらの数字は感染件数を示すものではありません。
Citizen Labは「Discover-Techの広告によって、数十万から数百万人のユーザーがこれらのドメインに誘導されたと推定している」と説明しています。
Citizen Labの報告を受け、Google、IAB Europe、Beeswax、Eskimi、Vungleなどの大手広告企業は、問題のあるアカウントを削除し、ドメインへのアクセスをブロックする措置を取りました。