ハッカーは、WordPressのコアに存在する2件のセキュリティ上の欠陥を連鎖させることで、パスワードを盗まなくても脆弱なWordPressサイトを侵害できます。
EthicalHacking Course
2026年7月に公開されたこの攻撃チェーンには、CVE-2026-63030とCVE-2026-60137が関係しています。「WP2Shell」と呼ばれるこの攻撃は、脆弱な拡張機能を狙う攻撃とは異なり、サードパーティー製プラグインを必要とせず、デフォルト設定のWordPressにも影響します。
すでに公開された攻撃コードが存在し、実際の悪用も確認されています。パッチ未適用の環境は、早急な対処が必要です。
最初の脆弱性であるCVE-2026-63030は、/wp-json/batch/v1を通じて公開されているREST APIのバッチコントローラーに存在します。このコンポーネントは、1つのJSONペイロードにまとめられた複数のAPIリクエストを処理します。
巧妙に細工されたネスト構造のリクエストを送ると、ルート解決が混乱します。その結果、認証のない攻撃者が、本来は認証なしでは到達できないハンドラーにアクセスできるようになります。
この弱点はあくまで侵入口であり、それだけでコードが実行されるわけではありません。
攻撃者は続いて、投稿エンドポイントに関わるSQLインジェクションの脆弱性であるCVE-2026-60137を悪用します。
公開パラメーターのauthor_excludeは、WP_Query内部のauthor__not_in引数に対応しています。サニタイズが不十分なため、悪意ある入力によってデータベースクエリを改変できます。これにより、ルーティングの弱点が、データベースへの攻撃手段に変わります。
データベースの操作からコード実行へ至る段階は、特に重大です。
Akamaiの分析によると、攻撃者はWordPressのオブジェクトキャッシュと投稿の後処理の挙動を悪用してアプリケーションの状態を操作します。さらに管理者権限のコンテキストを奪い、パスワードハッシュを解読することなく特権アカウントを作成します。
Seqriteの研究者は、WP2Shellと名付けられたこの攻撃を次のように説明しています。REST APIのルート混乱とSQLインジェクションを組み合わせることで、認証のない攻撃者が、公開されたエンドポイントからリモートコード実行へと進めます。
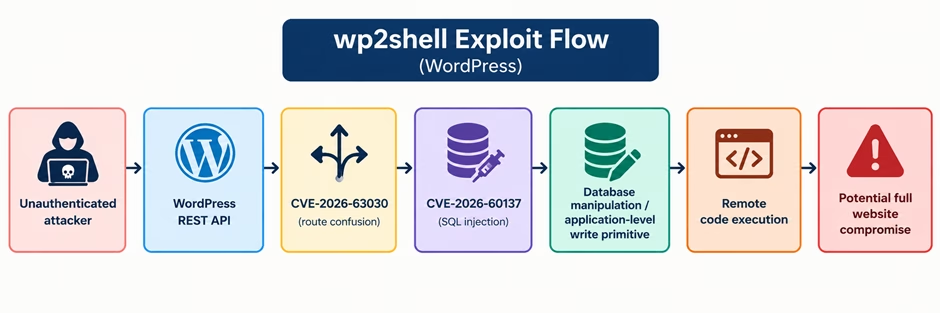
この管理者権限の足場は、その後の悪意ある行為につながり得ます。ただし調査担当者は、実証された能力と、実際に確認された被害を区別する必要があります。
危険にさらされるWordPressサイト
F5 Labsは、自社のセンサーに対する攻撃の試行を捕捉しました。ただし、ウェブシェルが設置された形跡は観測内容に含まれていなかったと、同社は明確に述べています。
F5 Labsは、185.242.3.238を発信元とする攻撃リクエストを確認しました。このリクエストは、ネスト構造のバッチリクエストとUNIONベースのSQLインジェクションを送り込むものでした。
ExploitPrevention Tools
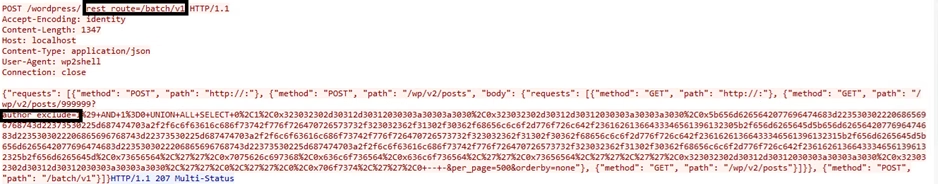
同一の735バイトのペイロードが、米国内の少なくとも2台のセンサーに対して確認されました。単発の探索ではなく、自動化された再送攻撃とみられます。
送信元アドレスは観測されたインフラを示すものにすぎず、特定の攻撃者を示すものではありません。
防御側は、/wp-json/batch/v1へのPOSTリクエストに加え、/?rest_route=/batch/v1や/index.php?rest_route=/batch/v1といった代替ルートへのリクエストも調べるべきです。
この攻撃の過程では、wp-content/配下にtemp-write-test-*というパターンに一致する一時ファイルが作成され、その後削除されます。
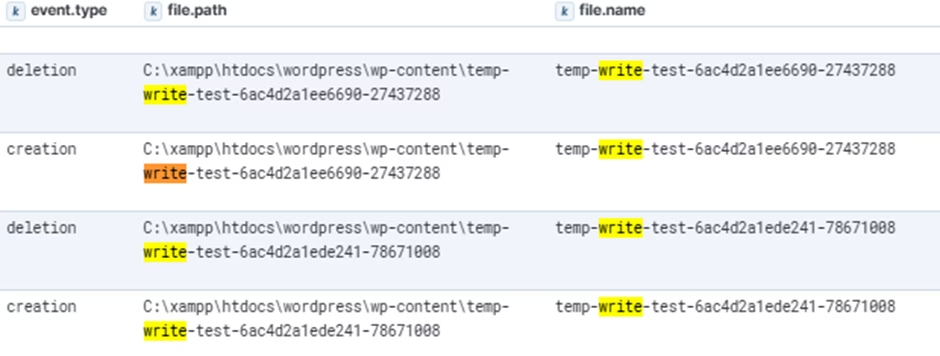
不審な兆候としては、ネスト構造のリクエスト配列、author_excludeパラメーター、SQLキーワード、16進数の値、エンコードされたクエリ操作用の文字の組み合わせが挙げられます。
ネットワークでの検知は、author__not_inではなく、公開パラメーターを対象にする必要があります。author__not_inは、HTTPリクエストには直接現れないためです。
ホスト側の調査では、身に覚えのない管理者アカウント、新たにインストールされたプラグイン、変更されたPHPファイル、通常とは異なる外向きの接続を確認すべきです。
これらの調査結果は、状況に照らした検証が必要です。正当なメンテナンスでもアプリケーションファイルは変更されます。また、不審なバッチリクエストが1件あっただけでは、サーバーの侵害が成立したとは断定できません。
攻撃チェーン全体の影響を受けるのは、WordPress 6.9.0~6.9.4と7.0.0~7.0.1です。WordPress 6.8.0~6.8.5はSQLインジェクションの脆弱性の影響を受けますが、攻撃チェーン全体の対象ではありません。
修正は6.8.6、6.9.5、7.0.2で提供されました。6.8より前のWordPressバージョンは、これらの問題の影響を受けません。
WordPressは7月17日にセキュリティアップデートを公開し、影響を受けるインストール環境に対して強制的な自動更新を有効にしました。
Cybersecuritynews platform
管理者は、バックグラウンドの更新が成功したと思い込まず、実際に適用されたかを確認してください。あわせて、現在サポートされている最新リリースを優先して使用し、アカウント、プラグイン、スケジュールされたタスク、データベースの変更を見直すことが重要です。
運用上可能であれば、影響を受けるREST機能への認証なしのアクセスを制限すると、追加の防御になります。ただし、パッチの適用や、侵害された可能性のあるシステムの調査の代わりにはなりません。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/wordpress-websites-at-risk/