Googleは、Chromeの「保護強化機能(Enhanced Protection)」モードを更新し、詐欺サイトを検出できるようにしました。ページにだまされて悪意あるコマンドをコピーしようとしたユーザーには、警告を表示します。
Googleは2020年、オンライン詐欺やソーシャルエンジニアリングへの対策として、Chromeのセーフブラウジング機能に「保護強化機能」を導入しました。同社によると、その後の更新により、この機能を使うユーザーは標準保護のユーザーと比べて、フィッシング、ソーシャルエンジニアリング、通知の悪用などの詐欺に遭う危険が10分の1になったといいます。この数値は、2つのモードのユーザーに表示された安全警告の平均件数を比較して算出したものです。
不審なサイトに対する新しい警告
「不審なサイト」の警告は、既知の悪意あるサイトに見られる欺瞞的なパターンをページが示した場合に、ユーザーへ注意を促します。警告の形式、アイコン、色、文言は、ユーザーが次の対応を判断しやすいように調整されています。
ChromeのグループプロダクトマネージャーであるJasika Bawa氏(LinkedIn)は、次のように説明しています。「警告のUIをこのように調整することで、より多くの保護的な警告を安全に表示できるようになりました」
「危険なサイト」の警告は、悪意があると判明しており、被害を受ける危険性が高いページに表示されます。この警告には、引き続きChromeの全画面の赤い警告画面を使用します。
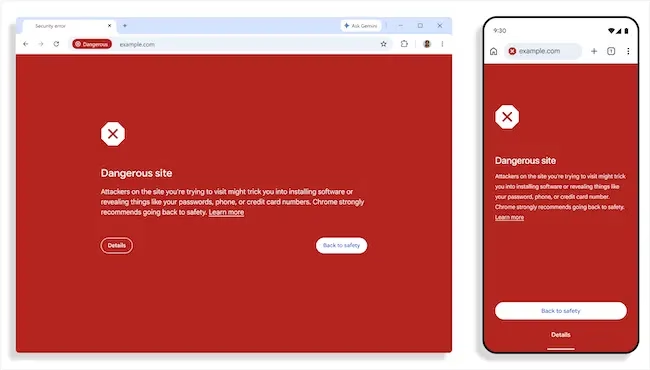
Chromeの「危険なサイト」警告(出典:Google)
Geminiによる詐欺検出を拡充
Googleは、ChromeのGemini搭載の詐欺検出を、保護強化機能のユーザー向けにオンデバイスモデルからサーバーサイドモデルへ移行しました。この機能は従来のテクニカルサポート詐欺に加え、偽のウイルス対策ソフトやブラウザー更新を装った詐欺も確認します。
モデルはページの内容を分析し、偽装しているブランド、ページの意図、詐欺の可能性といった指標を評価します。セーフブラウジングは、Geminiの分析結果にドメインの評判やその他のセキュリティシグナルを組み合わせ、最終的な判定を下します。
Googleによると、ページのテキストが分析のために送信されるのは、サイトに確度の高い詐欺の兆候がある場合に限られます。内容はログへの記録や保持、モデルの学習への利用をせずに処理されます。
ClickFix詐欺を狙った新しい警告
ClickFix詐欺は、偽の問題を「修正」するよう装い、悪意あるコマンドをコピーしてコンピューター上で実行するようユーザーに指示します。コピーされるコマンドは、ページに表示されているものと異なる場合があります。
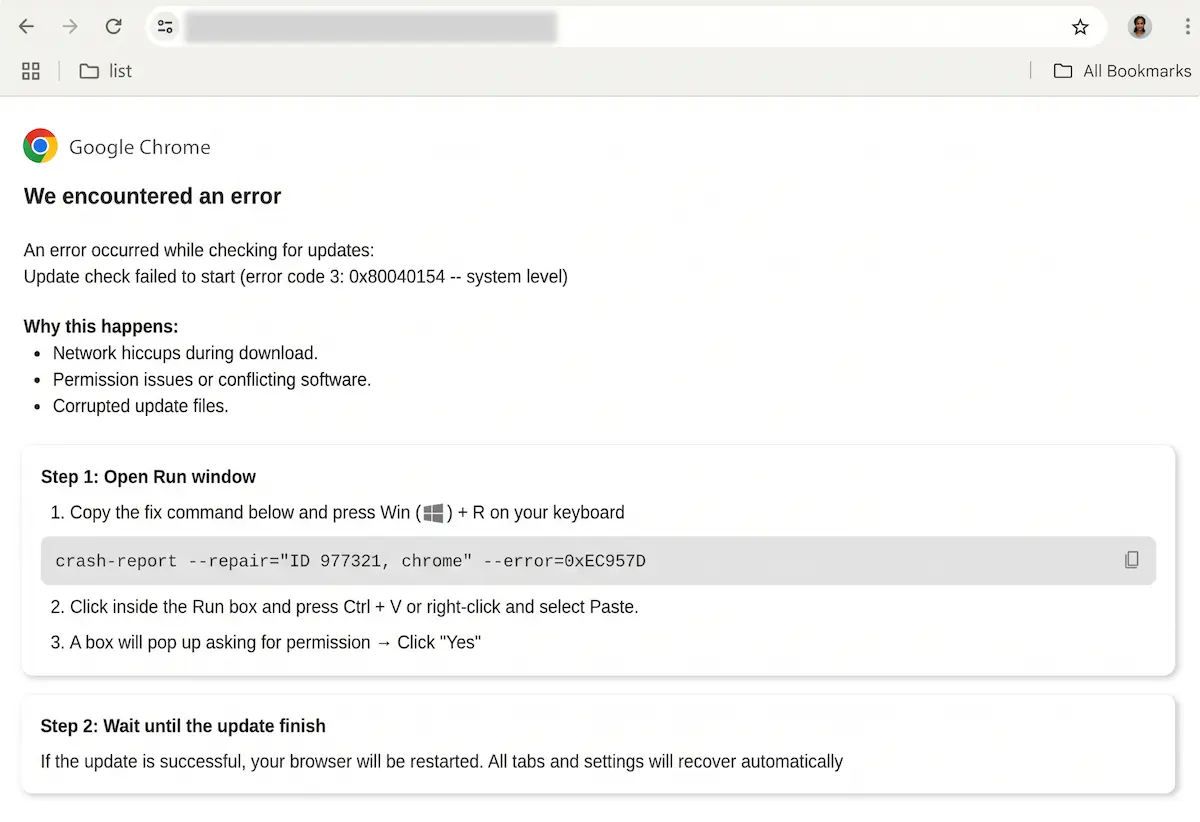
ClickFix詐欺の例(出典:Google)
こうしたコマンドは、PowerShellやcmd.exeなど、OSにあらかじめ組み込まれた正規のツールや実行ファイルである「Living-off-the-Land Binaries(LOLBins)」を呼び出すことがよくあります。攻撃者はこれらを悪用してマルウェアをダウンロードしてインストールし、自らの活動を隠し、セキュリティソフトが寄せる信頼につけ込みます。
ダウンロードの処理をブラウザーからターミナルに移すことで、攻撃者はChromeとセーフブラウジングのダウンロード保護を回避できます。
保護強化機能のユーザーが不審なコマンドをコピーすると、Chromeはクリップボードの内容から個人を特定できる情報(PII)を取り除き、分析のためにセーフブラウジングへ送信します。コマンドが危険と判断された場合は、警告が表示されます。
翻訳元: https://www.helpnetsecurity.com/2026/10/20/google-chrome-enhanced-protection-updates/