INCおよびThe Gentlemenと関連するランサムウェアのアフィリエイトが、運用サーバーを公開状態のまま放置し、侵入エコシステムの全容を露呈させました。
調査は2026年9月下旬、45.227.254[.]43で見つかった公開ディレクトリから始まりました。
設定ファイルや認証情報をたどった結果、研究者は攻撃者の別のサーバー6台を特定しました。開発インフラ、コマンドインフラ、ランサムウェアのステージングシステムが明らかになっています。
調査結果からは、単発のマルウェア実験ではなく、実際に稼働していた攻撃環境の姿が浮かび上がります。
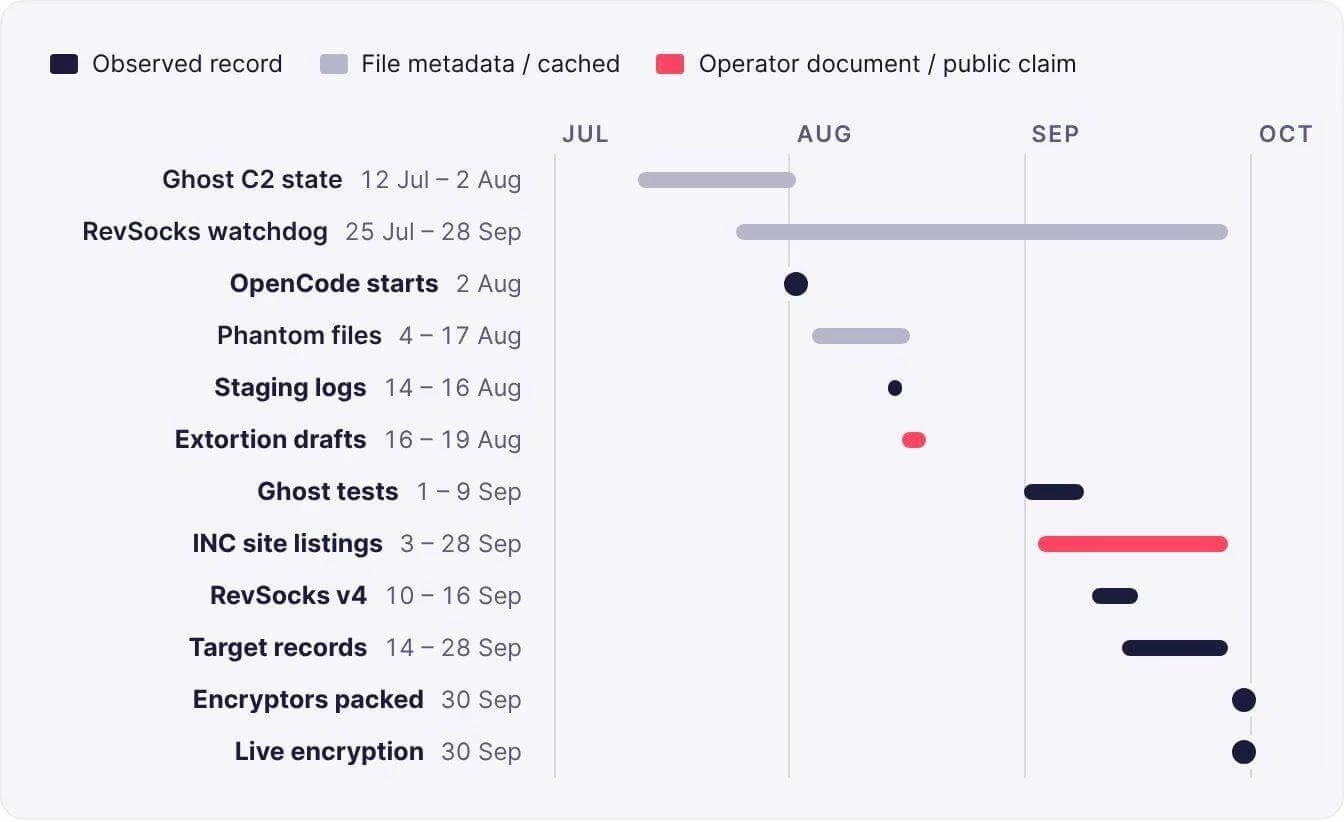
攻撃者はOpenCodeを使い、OpenRouter上のモデル(Claude Opus 4.6やKimi K3など)を利用していました。あわせて、永続的なナレッジベースや、「Autonomous Red Team Kill Chain Framework」と称するPhantomも併用しています。
あるOpenRouterアカウントで記録された支出額は、23,920ドルに達しました。
「自律型」をうたってはいるものの、実際には人間による承認が中心でした。被害者ごとのプロンプトでは、あらゆる行動についてオペレーターと調整するようAIに指示していました。
モデルは偵察の計画、コマンドの生成、ツールのデバッグ、ステルス手法の評価、盗んだ情報の整理を担いました。次の段階に進むかどうかは、人間が判断していました。
「WormGPT」は、ペルソナ用のプロンプトとMCP連携を指す呼び名でした。検閲のない別個のモデルがあったわけではありません。商用モデルがリクエストを拒否すると、オペレーターは正規のセキュリティ評価だと言い換えて依頼し直していました。
Cybersecuritynews platform
保存されていた会話の記録は、結果として非常に詳細な証拠になりました。
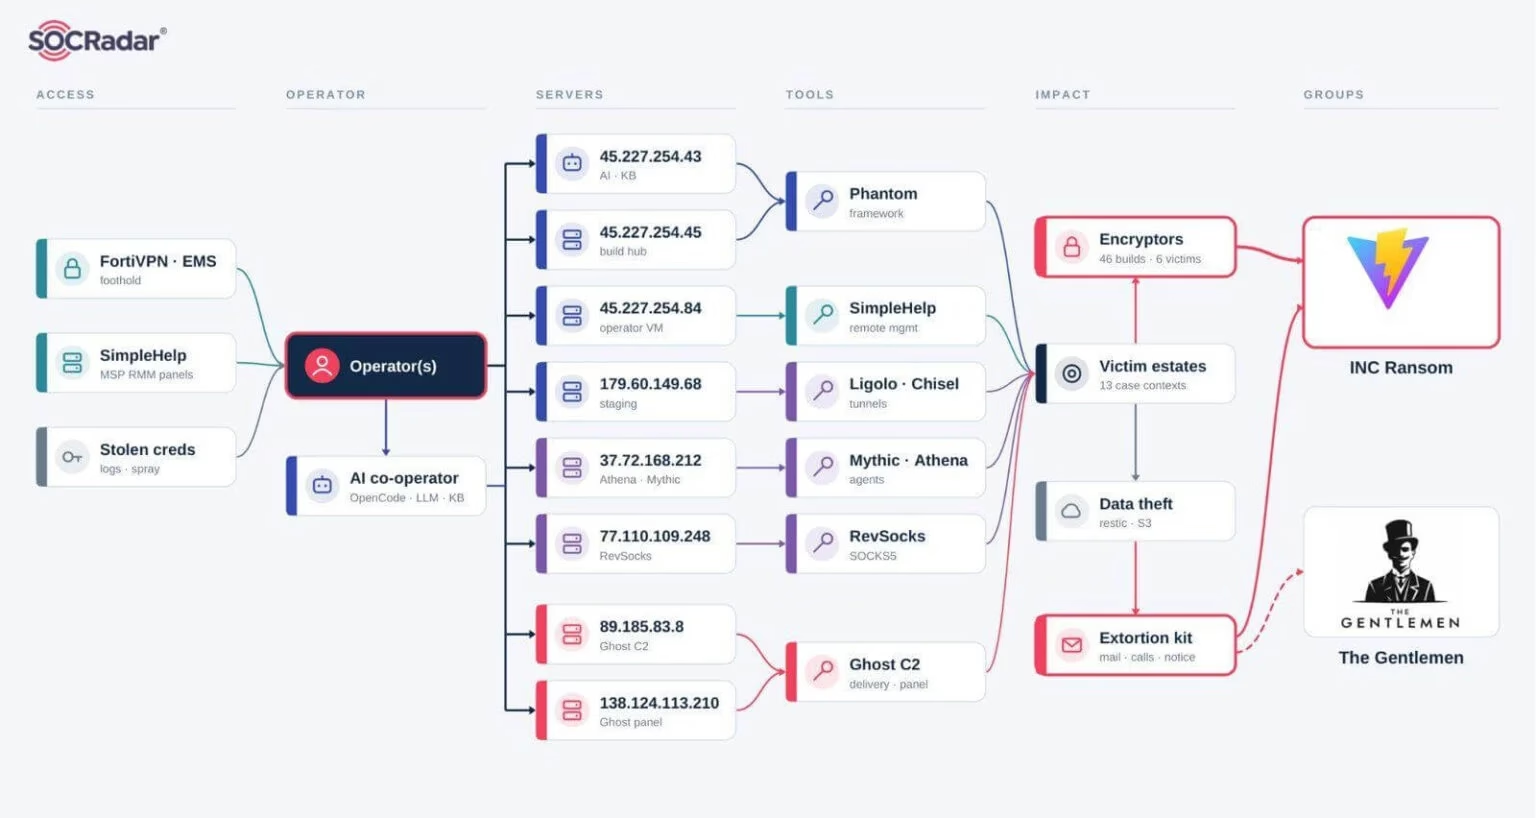
SOCRadarの脅威リサーチ部門(STRU)が明らかにしたところによると、133セッションにわたるAIメッセージ8,257件のほか、ソースコード、窃取された認証情報、被害者のワークスペース、INCの暗号化ツールをカスタマイズしたビルド46件が見つかりました。商用AIが偵察から恐喝まで、攻撃のあらゆる段階を支えていた実態がわかります。
オペレーターの記録によると、FortiClient EMSのCVE-2026-35616、SimpleHelpのCVE-2024-57727、cPanelのCVE-2026-41940が悪用されていました。
INCランサムウェアによる攻撃
攻撃者は、FortiClient EMSの2,236台の標的で管理者アカウント108件を掌握し、SimpleHelpでは242のIPアドレスに影響が出て、cPanelでは49件超を侵害したと主張しています。ただし、これらの数字は第三者による検証を受けていません。
侵害された技術者の認証情報により、マネージドサービスプロバイダー(MSP)の顧客にまでアクセスが広がりました。
ネットワーク内部に入り込んだ攻撃者は、ドメインを列挙し、特権アカウントを狙って認証情報を収集しました。財務、法務、人事、経営幹部に関する文書を優先的に狙っています。
こうした流れは、すでに知られているINC Ransomの侵入パターンとよく似ています。脆弱性の悪用、認証情報の不正利用、横展開、データ窃取を経て、最後に暗号化を行う手口です。
回収されたツール群には、Phantomの18個のスキルモジュール、WormGPTと名付けられた32台のMCPサーバー、Ghost C2インプラント、RevSocksのリバーストンネルが含まれていました。
Quick Heal/Seqriteのセキュリティ無効化ツール(セキュリティキラー)は、脆弱なZemanaドライバーを悪用していました。そのほか、情報の収集や持ち出しを支援するユーティリティも使われています。
Cybersecuritynews platform
もっとも、オペレーターのログには、企業向けエンドポイント防御に対して成否が入り混じった結果が記録されていました。
研究者は、被害者ごとに用意されたINCの暗号化ツールを46件確認しました。WindowsとLinuxに対応し、6つの標的が対象です。
うち3つのパッケージは、10月1日(2026年)の展開に向けて9月30日に準備されていました。
これらの標的に対して実際に攻撃が実行されたかどうかは確認できていません。ただし、9月30日のSimpleHelpのスクリーンショットには、被害者のワークステーションで暗号化が実行されている様子が写っていました。
Windows版の暗号化ツールは、バックアップサービスとデータベースサービスを停止します。ドライバーを直接呼び出してシャドウコピーを削除し、拡張子.INCを付加して、身代金要求文書INC-README.txtを出力します。
AIが生成した恐喝文書では、盗んだ財務情報をもとに要求額を見積もり、規制面で突くべき弱みを洗い出していました。圧力は段階的に強まり、経営幹部へのメール、台本に沿った音声通話、顧客への接触、情報公開の予告へと続きます。
ある事例では、ブランドが明記されたパッケージがThe Gentlemenランサムウェアとの関連を示していました。同ランサムウェアも、データ窃取、暗号化、被害者への圧力を組み合わせて攻撃する点で共通しています。
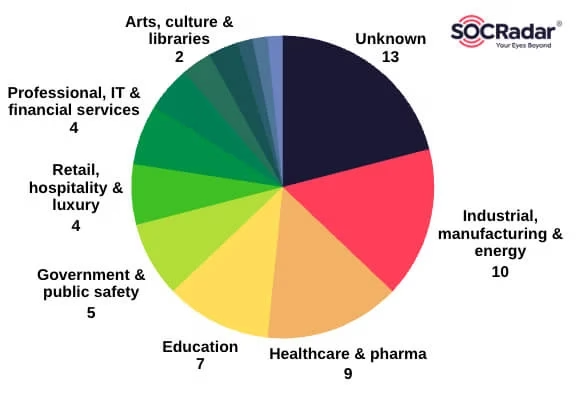
STRUは62の組織を特定しました。うち36は米国の組織です。ただし、被害の程度は、偵察段階にとどまるものから恐喝に至ったものまでさまざまです。
インフラが共有されていたことは、アフィリエイトの活動が重なり合う環境があったことを裏付けます。ただし、ランサムウェアのブランド同士が正式に提携していた証拠とまではいえません。
侵害指標(IoC)
| 種類 | 指標 | 備考 |
|---|---|---|
| IP | 45.227.254[.]43 | OpenCode / KB / Phantom |
| IP | 179.60.149[.]68 | Staging / pivot |
| IP | 45.227.254[.]45 | Build and deployment hub |
| IP | 45.227.254[.]84 | Kali / VM host |
| IP | 77.110.109[.]248 | RevSocks host |
| IP | 89.185.83[.]8 | Ghost / delivery |
| IP | 138.124.113[.]210 | Ghost panel |
| ドメイン | system-strategy[.]org | Ghost / Phantom redirector zone |
| ドメイン | iquickline[.]com | Phantom / Athena C2 zone |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.])しています。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/inc-ransomware-attack-2/