Googleは、Chromeに新たな詐欺対策機能を導入します。Geminiを使って不正なウェブサイトを検出するほか、ClickFix攻撃で配布される不審なコマンドをユーザーがコピーした際に警告を表示します。
今回の変更は、Safe Browsingの「保護強化機能(Enhanced Protection)」の一部です。Googleによると、この機能を使えば、標準保護と比べてフィッシング、ソーシャルエンジニアリング、通知の悪用などの詐欺に対する安全性が10倍高まるということです。
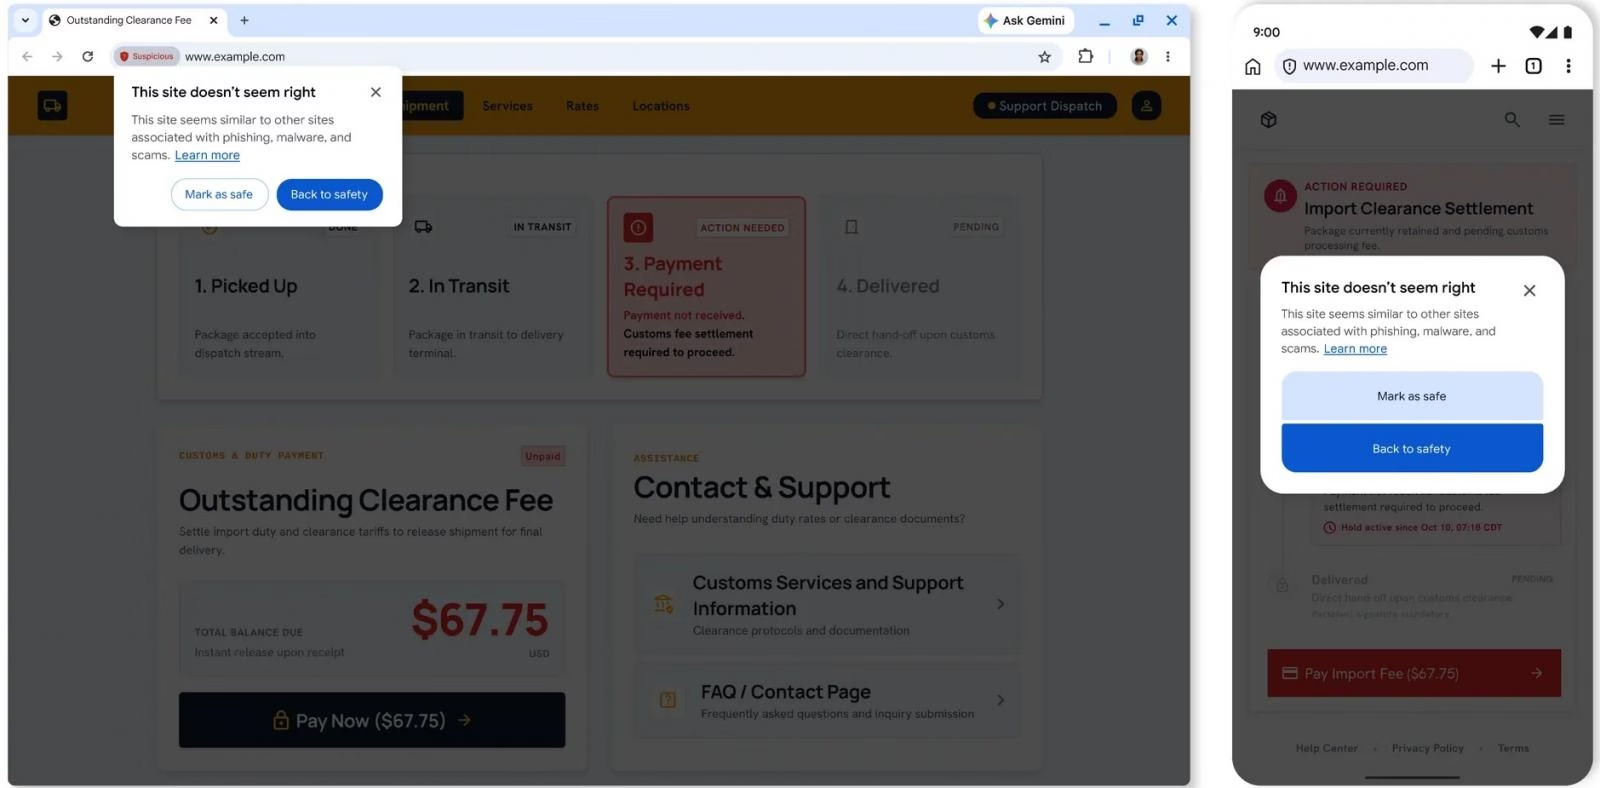
Chromeはあわせて、新たに「不審なサイト」の警告も追加します。これは、欺瞞的なパターンが見られるものの、従来の全画面赤色警告を表示するために必要な確信度には達していないページが対象です。
Googleはブログで、次のように説明しています。「不審なサイトの警告は、既知の悪意あるサイトによく見られる欺瞞的なパターンがページに確認された場合に、ユーザーへ通知するものです」
「このように警告のUIを調整することで、より多くの保護的な警告を安全に表示できるよう、対象範囲を広げることが可能になります」
Geminiによる詐欺検出、デバイス上処理からサーバー側処理へ
Chromeはこれまで、デバイス上で動作するGeminiモデルでテクニカルサポート詐欺を検出していました。今後は、保護強化機能を利用するユーザー向けに、より強力なサーバー側のモデルへ移行します。
Googleの説明によると、このモデルはページに表示されているブランド、ページの意図、詐欺である可能性の高さといったシグナルを分析します。Safe Browsingはその分析結果を、ドメインの評判などのセキュリティシグナルと組み合わせて判定します。
Googleは次のように述べています。「Chromeがサーバーと共有するデータを最小限にするため、ページのテキストを分析するのは、サイトに確度の高い詐欺の兆候がある場合に限っています」
「ページの内容がデバイス外に送信される場合も、一時的に処理されるだけです。つまり、ログに記録されることも、保持されることも、モデルの学習に使われることもありません」
ChromeがClickFixのコマンドを検出可能に
保護強化機能は、ClickFix詐欺の不審なコマンドをコピーした際にも検出できるようになります。ClickFix詐欺は通常、ユーザーをだまして、悪意のあるPowerShellやコマンドプロンプトのコマンドを自分で実行させる手口です。
ChromeがClickFixのスクリプトを疑った場合は、クリップボードの内容から個人を特定できる情報を除去したうえで、分析のためにSafe Browsingへ送信します。分析の結果、危険と判定されると、Chromeは操作を続ける前に警告を表示します。